


Vitalik은 Rollup의 "완전한 분산화" 프로세스에 대해 논의합니다. 충분한 시스템 보안이 핵심입니다.

원문 제목: "비탈릭의 수학적 모델이 밝혀낸 사실: Rollup은 언제 '완전한 분산화'로 나아갈 것인가, 핵심은 시스템이 충분히 안전하다는 것이다"
원문 작성자: BlockTempo Dynamic Zone Trend의 Editor Jr.
루프링 프로토콜의 창립자인 다니엘 왕은 5월 4일 X 플랫폼에서 이더리움 L2 Rollup의 분산 보안 문제에 대한 자신의 견해를 표명했고, 이는 이더리움 창립자 비탈릭 부테린의 반응을 이끌어냈다. 두 사람은 Rollup이 중앙집중화 또는 부분적 분산화(0단계 또는 1단계)에서 완전 분산화(2단계)로 전환해야 하는 시점과 이 프로세스의 보안을 보장하는 방법에 대해 논의했습니다.
Daniel Wang: 코드 성숙도는 Rollup 보안의 핵심입니다
Daniel Wang은 코드의 실질적인 성숙도가 시스템 안정성을 보장하는 데 매우 중요하다고 강조했습니다. 그는 Rollup이 완전한 분산화의 두 번째 단계(2단계)에 도달하더라도 실제 환경에서 코드가 스트레스 테스트를 거치지 않았다면 여전히 취약성이 존재할 수 있으며 국가 지원을 받는 Lazarus Group과 같은 이익을 추구하는 해커의 공격에 저항할 수 없을 것이라고 생각합니다.
따라서 다니엘 왕은 Rollup이 대량의 자산을 관리하고 높은 경제적 압력 하에서 코드의 신뢰성을 입증해야 한다고 지적했습니다. 이에 대해 그는 코드 성숙도에 초점을 맞추고 L2Beat의 스테이지 모델(스테이지 0-2)과 별도로 평가하는 독립적인 평가 기준으로 "#BattleTested" 태그를 제안했습니다. 구체적인 기준은 다음과 같습니다.
· 해당 코드는 6개월 이상 이더리움 메인넷에서 실행되었습니다.
· 지속적으로 최소 1억 달러의 총 잠금 가치(TVL)를 보호하고 있으며, 그 중 최소 5천만 달러는 ETH와 주요 스테이블코인입니다.
· 각 코드 업그레이드 후에는 라벨을 유지하려면 다시 테스트를 통과해야 합니다.
Daniel Wang이 트윗했습니다:
1/ 모든 코드가 동일하게 생성되는 것은 아닙니다. 롤업은 2단계에 도달할 수 있지만 실제 스트레스 하에서 테스트된 적이 없는 새로운 코드를 실행할 수 있습니다.
2/ 별도의 태그를 제안합니다: #BattleTested. 롤업의 현재 코드와 구성이 이더리움 메인넷에서 6개월 이상 실행되어 총 잠금 가치(TVL)에서 지속적으로 1억 달러 이상을 보호하는 경우, 그 중 최소 5천만 달러가 ETH와 주요 스테이블코인인 경우, 해당 롤업을 #BattleTested라고 부를 수 있습니다.
3/ #BattleTested는 영구적이지 않습니다. 모든 업그레이드는 타이머를 재설정합니다. 롤업은 실제 가치로 운영된다는 것을 증명함으로써 다시 한번 이 라벨을 되찾아야 합니다.
4/ 이 태그는 @l2beat의 위상 모델과 무관합니다. 롤업은 2단계에 도달했지만 #BattleTested되지 않았을 수도 있고, #BattleTested되었지만 2단계에 도달하지 못할 수도 있습니다. 하나는 분산화에 관한 것이고 다른 하나는 코드 성숙도에 관한 것입니다.
5/ @taikoxyz는 2단계에 도달하고 #BattleTested 코드를 사용하여 업그레이드하는 것을 목표로 합니다(또 다른 Ethereum 테스트 롤업이 필요할 수도 있습니다...).
비탈릭 부테린: 분산화에는 시스템이 충분히 안정적이라는 증명이 필요합니다.
다니엘 왕의 관점에 대응하여 비탈릭은 롤업 분산화의 시점은 증명 시스템의 안정성에 기반해야 하며 실패 확률이 중앙화 위험보다 낮을 때만 2단계에 진입하는 것이 적합하다고 강조했습니다. 그는 보안 위원회 구성원이 10%의 독립적 실패 확률(활성 실패 또는 보안 실패 포함)을 가진다고 가정하고, 0단계(7개 중 4개 다중 서명), 1단계(8개 중 6개 다중 서명) 및 2단계의 개별 보안을 비교하는 단순화된 수학적 모델을 제안했습니다.
Vitalik은 실제로 보안 위원회는 공모 또는 동시 공격으로 인해 "공통 모드 실패"를 경험할 수 있으며, 이로 인해 0단계와 1단계의 보안이 모델이 예측한 것보다 낮아 실제로는 2단계로 더 일찍 진입해야 한다고 지적했습니다. 그는 실패 가능성을 줄이기 위해 증명 시스템을 다중 서명 구조로 설계할 것을 주장했고, L2Beat가 증명 시스템에 감사 및 성숙도 지표를 통합하여 프로젝트 간 평가의 효율성을 개선할 것을 제안했습니다.
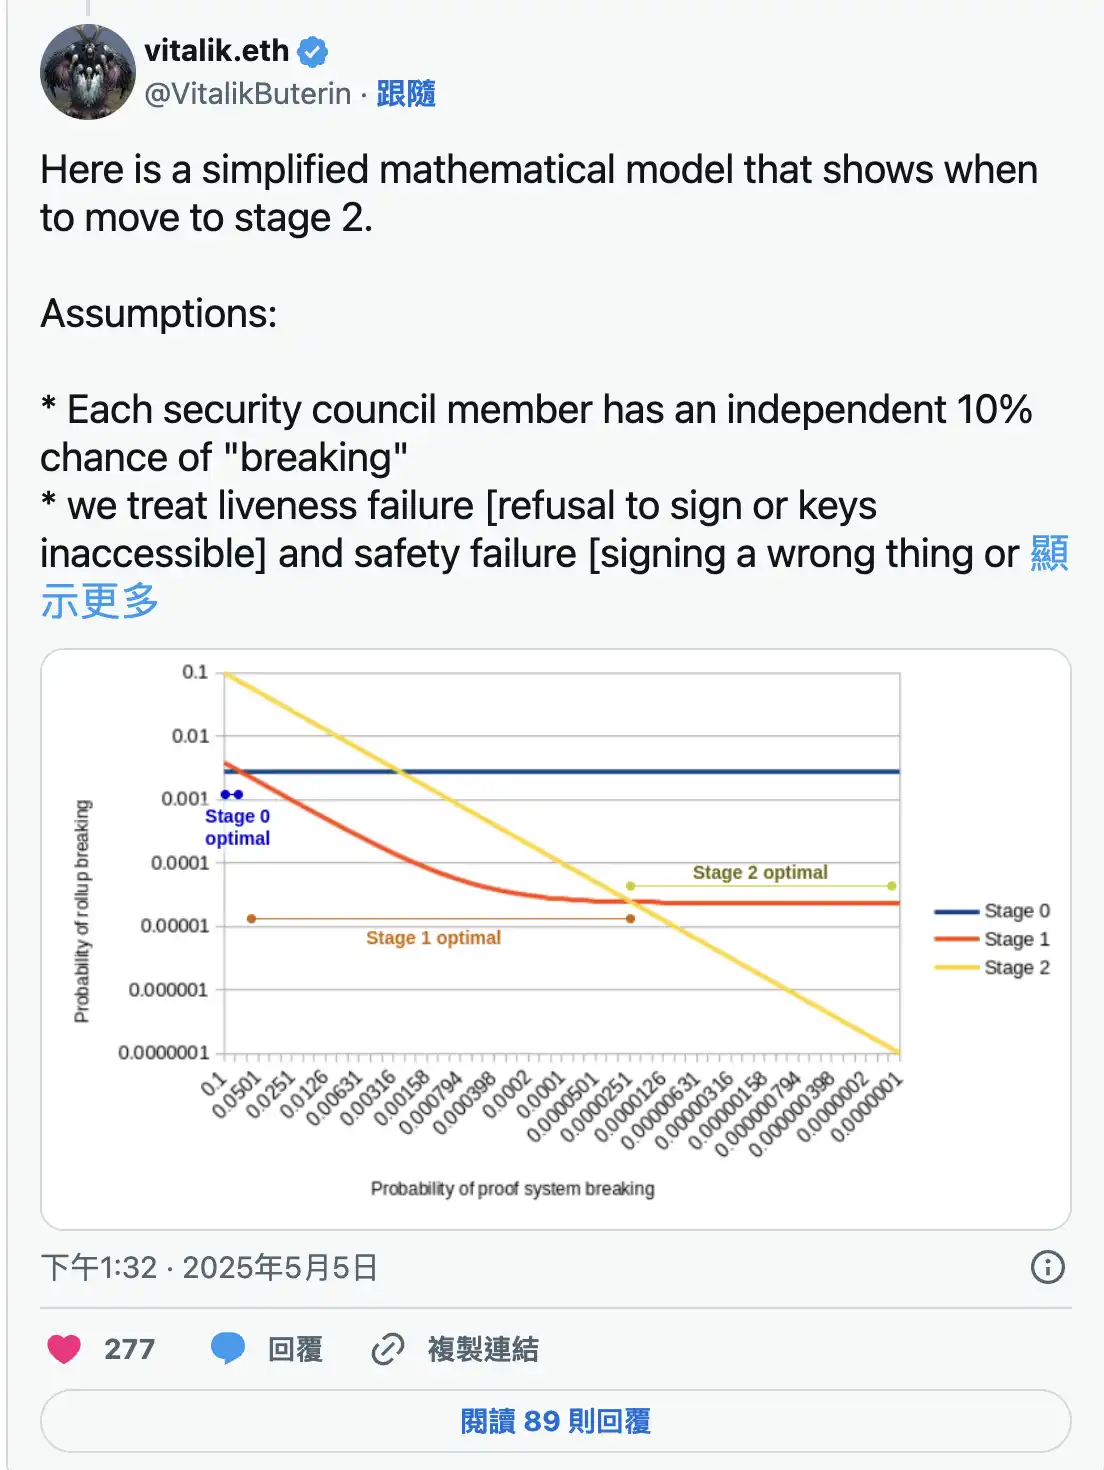
다음은 두 번째 단계로 진입해야 하는 시기를 보여주는 단순화된 수학 모델입니다.
> 가정: 안전위원회 위원 각자는 독립적으로 10%의 "실패" 확률을 가지고 있습니다.
> 우리는 생체 인증 실패(서명 거부 또는 키 접근 불가)를 보안 실패(잘못된 콘텐츠에 서명 또는 키 손상)와 동일하게 발생 가능성으로 간주합니다.
> 목표: 위의 가정 하에 프로토콜 실패 가능성을 최소화합니다.
> 0단계 안전위원회는 위원 7명 중 4명의 동의가 필요하고, 1단계 안전위원회는 위원 8명 중 6명의 동의가 필요합니다.
이러한 가정은 매우 불완전하다는 점에 유의하세요. 실제로 보안 위원회 구성원들 사이에는 "공통적인 실패 패턴"이 존재합니다. 즉, 공모하거나, 모두 강요당하거나, 같은 방식으로 해킹당하는 등의 문제가 발생할 수 있습니다. 이러한 상황으로 인해 0단계와 1단계는 모델에서 제시하는 것보다 안전하지 않습니다. 따라서 2단계로 진입하기 가장 좋은 시기는 모델에서 제시하는 것보다 더 이르다는 것입니다.
또한 증명 시스템 자체를 여러 독립 시스템의 다중 서명으로 설정하면 증명 시스템의 실패 확률을 크게 줄일 수 있습니다. 저는 향후 몇 년 동안의 모든 2단계 배포가 이런 방식으로 이루어질 것으로 예상합니다. 그 점을 염두에 두고 차트를 살펴보겠습니다. X축은 시스템 실패가 발생할 확률이고, Y축은 프로토콜 실패가 발생할 확률입니다.
증명 시스템의 품질이 향상됨에 따라 최적 단계는 0단계에서 1단계로, 그리고 1단계에서 2단계로 이동합니다. 2단계에 0단계 품질의 증명 시스템을 사용하는 것은 최악의 방법입니다. 간단히 말해서: @l2beat는 재사용성을 위해 전체 롤업보다는 증명 시스템 구현에 대한 감사 및 성숙도 측정 항목을 단계와 함께 보여주는 것이 이상적입니다.
BlockBeats 공식 커뮤니티에 참여하세요:
Telegram 구독 그룹:https://t.me/theblockbeats
Telegram 토론 그룹:https://t.me/BlockBeats_App
Twitter 공식 계정:https://twitter.com/BlockBeatsAsia

