보안 안내: MetaMask 브라우저 지갑 취약점 방어 방법?
원문 제목: "MetaMask 브라우저 지갑 보안 취약점 영향 방지 방법 전수"
원문 출처: DeFi Road
참고: 6월 16일 자정, ConsenSys 개발자 Dan Finlay가 MetaMask 브라우저 확장 지갑의 보안 취약점을 공개했으며, 이는 일부 사용자의 지갑 자금이 도난당할 수 있는 위험에 노출될 수 있음을 의미하며, 이 문제에 대해 그는 일부 안전 권고를 제공했습니다.
Halborn의 연구원들은 드물게 사용자 키가 암호화되지 않은 상태에서 디스크에서 발견될 수 있는 상황을 발견했으며, 이 문제는 MetaMask 브라우저 확장 지갑의 10.11.3 버전 및 이후 버전에서 수정되었습니다.
배경
Halborn의 보안 연구원들은 MetaMask 등 Web 지갑이 사용하는 니모닉 구절을 공격당한 컴퓨터의 디스크에서 추출할 수 있는 한 예를 공개했습니다.
아래 내용은 MetaMask 모바일 지갑 사용자에는 영향을 주지 않으며, MetaMask 브라우저 확장 사용자 및 다른 브라우저/확장 지갑 사용자 중 일부에게만 영향을 줄 것으로 예상됩니다. 이러한 문제에 대해 우리는 완화 조치를 취했으며, 따라서 10.11.3 버전 및 이후 버전의 MetaMask 브라우저 확장 지갑 사용자에게는 문제가 없어야 합니다. 아래 세 가지 조건이 모두 해당되는 경우 당신의 지갑이 위험에 노출될 수 있으며, 다음 단계에 대해 이해하기 위해 아래 내용을 읽어야 합니다:
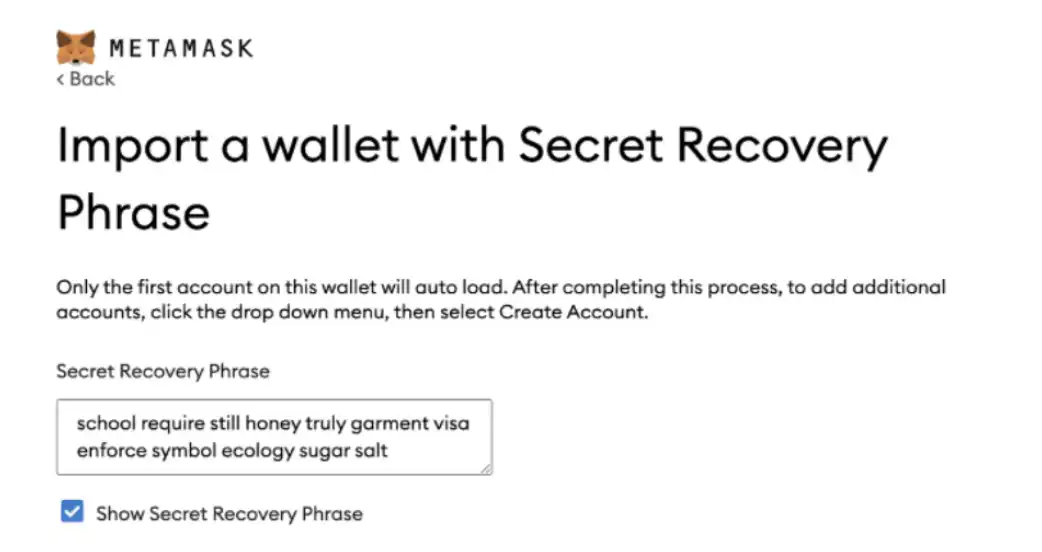
귀하의 디스크가 암호화되지 않았습니다; 귀하는 니모닉 구절을 귀하가 믿지 않는 사람이 소유하거나 귀하의 컴퓨터가 침투당한 디바이스에 MetaMask 브라우저 확장 지갑에 가져왔으며, 가져오는 동안 화면에서 '니모닉 구절 표시' 확인란을 사용하여 니모닉 구절을 확인했습니다. (아래 그림 참조)
영향
이는 다음을 영향을 줄 것으로 예상됩니다:
1. 모든 데스크톱 운영 체제 및 브라우저를 테스트했습니다.
2. Windows, macOS 및 Linux에서 Google Chrome, Chromium 및 Firefox 브라우저를 사용하여 테스트했습니다.
3. 모든 브라우저 버전에서 MetaMask 확장 기능(v10.11.3 이전) 지갑을 사용했습니다.
그러나 이 취약점은 MetaMask 모바일 지갑에는 영향을 미치지 않습니다.
니모닉 문구는 최종적으로 삭제될 예정이지만 현재 언제 삭제될지는 보장할 수 없습니다.
이 취약점은 주로 MetaMask로 니모닉을 가져온 후 장치가 침입당하거나 도난당한 사용자에게 영향을 줄 것으로 예상됩니다.
위 조건을 모두 충족하는 경우 컴퓨터에 액세스 할 수있는 사람들은 니모닉 문구에 액세스 할 수 있으므로 안전을 위해 자산을 안전하게 이동해야 할 수도 있습니다. 자산 이전 안내서를 준비했으며 제3자 이전 도구를 사용하는 경우는 본인이 리스크를 감수해야 합니다.
물리적으로 컴퓨터에 접근 할 수있는 사람이나 악성 소프트웨어는이 취약점을 악용할 수 있으며, 장치가 악성 소프트웨어에 감염 된 경우 키로거, 직접 메모리 엑세스 및 프로그램 제어와 같은 공격을 방어 할 수없는 공격이있을 수 있습니다.
영향을 받을 것으로 예상되는 사용자
컴퓨터가 믿을 수없는 사람에게 영향을받을 수있는 경우 시스템에서 '전체 디스크 암호화'를 활성화하는 것이 좋습니다. 또한 자금이 하드웨어 지갑으로 보호되는 경우에는이 취약점에 영향을받지 않을 것입니다.
영향을 받은 사용자는 자산을 이전하여 이전 지갑 계정에서 새 지갑 계정 주소로 이체하는 것이 좋습니다.
이 문서의 나머지 부분에서는 지갑 보안을 최적화하기 위한 추가 세부 정보와 가이드를 제공합니다. 나중에이 문제의 성격에 대해 더 많은 세부 정보를 공개하여 다른 소프트웨어 개발자가 스스로이러한 문제를 피할 수 있도록하지만 현재로서는 사용자에게 경고하고 도난 리스크를 최소화하려고 노력할 것입니다.
내 보안 상태
앞서 언급했 듯이 컴퓨터가 위협을받은 경우 (물리적 위협 또는 악성 소프트웨어) 해당 컴퓨터에서 실행되는 모든 프로그램의 보안을 보장할 수 없습니다.
이것은 인기있는 비밀번호 관리자 1Password 팀이 인정하고 토론한 문제로, 1Password의 최고 보안 아키텍트 Jeffrey Goldberg가 문제 해결의 어려움을 설명했습니다. 그는 다음과 같이 말했습니다:
“이것은 잘 알려진 문제이며, 이전에이 문제가 많은 토론을 거쳤지만 보기에 합리적으로 보이는 아무 해결책이라도 문제 자체보다 더 나쁠 수 있습니다.”
비밀번호 관리자를 사용하는 경우 일반적으로 비밀번호 관리자를 사용하지 않는 사람보다 보안이 더 강화될 수 있지만, 비밀번호 관리자를 사용하더라도 약점 문제를 피할 수 없습니다.
결론
결국, 우리는 암호화 된 기능의 안전성이 부분적으로 브라우저 동작에 의해 손상될 수 있다는 것을 알게 되었습니다. 브라우저 자체는 물리적 접근 공격을 위협 모델을 벗어나는 것으로 생각하기 때문에, 현재의 지갑은 브라우저 위에 구축되어 있고 이러한 공격 표면을 줄이기 위한 노력이 상당한 인적 자원을 필요로 하며 이러한 공격을 완전히 제거할 수 없을 수도 있습니다. 결국, 컴퓨터에 강력한 물리적 액세스 보안을 제공하는 것은 아마도 "풀 디스크 암호화"뿐일 것입니다.
보통 컴퓨터/브라우저 등은 어느 정도의 시기에 대해 텍스트 입력을 일시적 또는 영구적으로 저장해야합니다. 그러나 메모리 단조 문구를 보호하는 것이 얼마나 중요한지 감안할 때 특정 시나리오에 유의해야하며 사용자가 적절한 조치를 취할 수 있도록해야합니다.
다행히도, 비밀번호는 아직 어느 정도의 안전성을 제공하는 것으로 보입니다. 우리는 특정한 경우에만 메모리 단조 문구를 추출 할 수 있었으며, 우리는 Halborn이 공개 할 때와 같은 시간 내에 새로운 보호 조치를 도입했으며, 이러한 위험을 더욱 줄이기위해 더 많은 보호 조치를 계획하고 있습니다. 이것은 당신이 자신의 지갑을 사용하지 않는 경우 (또는 컴퓨터를 다른 사람에게 제공하는 경우), 여전히 지갑을 잠그는 것이 좋은 습관임을 의미합니다.
중요 사항 몇 가지:
1. 컴퓨터에서 완전한 디스크 암호화를 활성화하는 데 시간을 할애하십시오. 이는 물리적 액세스 권한이있는 사람이 내용물을 모두 추출하지 않도록 컴퓨터의 안전을 보장하는 유일한 방법입니다. 또한 사용자가 추가적인 안전 조치로 하드웨어 지갑을 사용하는 것을 권장합니다.
2. 브라우저 캐시 데이터를 지우십시오 (우리의 연구에 따르면 이것은 일부 사용자에게 도움이 될 수 있다는 것을 보여줍니다)
3. 컴퓨터의 안전을 보장하는 것은 사용자의 책임임을 기억하십시오. 운영 중인 시스템이 위협을 받는 경우, 어떤 지갑 또는 소프트웨어도 자체 보안을 보장할 수 없으며 컴퓨터가 악성 소프트웨어를 피하도록 하는 방법을 배우는 데 시간을 투자하십시오.
다음은 각 운영 체제의 보안을 유지하는 데 도움이 되는 가이드 목록입니다:
Mac
iOS
마지막으로, Halborn 팀이 이 문제를 책임 있게 공개해 준 데 대해 감사드리며, 이 산업을 보호하기 위해 그들이 한 모든 힘든 노력에 감사드립니다. 우리는 Halborn의 발견에 5만 달러의 보너스를 수여했습니다.
원문 링크
BlockBeats 공식 커뮤니티에 참여하세요:
Telegram 구독 그룹:https://t.me/theblockbeats
Telegram 토론 그룹:https://t.me/BlockBeats_App
Twitter 공식 계정:https://twitter.com/BlockBeatsAsia