타임라인 | UXLINK 해킹으로 70% 폭락…토큰 스왑 및 보상 계획 시작 예정
9월 23일
20:17|OKX가 UXLINK U-마진 영구 계약을 상장 폐지합니다.
OKX는 베이징 시간 22:00에 UXLINK U-마진 영구 계약을 상장 폐지한다고 발표했습니다.
19:00|스마트 계약 솔루션 업데이트: 공급량 고정, 크로스체인 "민팅-소각" 중단
UXLINK가 공식적으로 다음과 같은 보안 공지 업데이트를 발표했습니다.
1. 계획된 토큰 스왑과 관련하여 주요 CEX 파트너들과 소통했으며, 파트너사들은 전적인 지지를 표명했습니다. 2. 새로운 스마트 계약이 보안 감사를 위해 제출되었습니다. 이 계약은 추가 공급이 발생하지 않도록 고정된 공급량을 설정합니다. 3. 크로스체인 거래에 일반적으로 사용되는 "mint-and-burn" 기능은 커뮤니티 이익을 위해 중단되었습니다. 4. 한국디지털자산거래소협회(DAXA)의 문의에 답변하고 있으며, 보안 전문가들과 협력하여 포괄적인 사고 보고서를 준비할 예정입니다. 오전 11시 48분 | UXLINK 해커, 인페르노 드레이너 피싱 공격의 표적이 되었을 가능성. SlowMist 설립자 Yu Xian은 UXLINK 해커가 인페르노 드레이너 피싱 공격의 표적이 되었을 가능성이 있다고 트윗했습니다. "이전에 도난당한 약 5억 4,200만 개의 UXLINK가 인페르노 드레이너에 의해 표준 승인된 피싱 수법을 사용하여 유출되었을 가능성이 있습니다."11:13 | 해결: 토큰 스왑 시작 예정
UXLINK 관계자는 악의적인 행위자에 의한 UXLINK 토큰의 무단 발행이 계속되고 있음을 감지했습니다. UXLINK는 토큰 입금 및 거래를 중단하고 토큰 스왑을 시작하기 위해 거래 플랫폼에 긴급히 연락하고 있습니다. 토큰 스왑에 대한 자세한 내용과 지침은 곧 공개될 예정입니다. UXLINK 팀은 이 사건으로 인해 개별 사용자 지갑이 영향을 받지 않았다고 강조했습니다. UXLINK는 피해를 입은 사용자에게 토큰으로 보상하겠다고 약속했으며, 다중 서명 지갑 메커니즘을 업그레이드하고 자산 저장을 위한 하드웨어 지갑을 도입하는 등 보안 조치를 강화하기 시작했습니다.
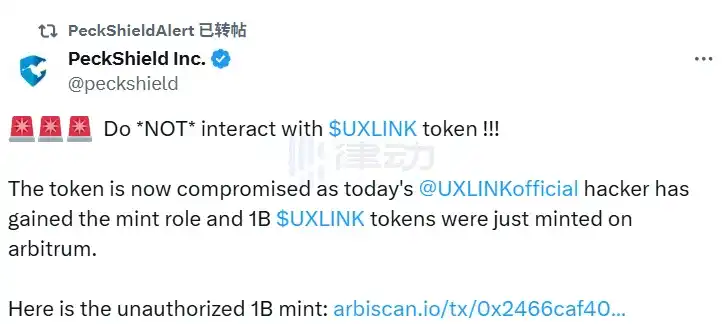
11:04 | Paidun 보안 공지: 상호작용 금지
Paidun 모니터링에 따르면, 오늘 UXLINK 해커들이 발행 권한을 획득했고 Arbitrum에서 UXLINK 토큰 10억 개가 발행되어 해당 토큰이 유출된 것으로 확인되었습니다. 사용자 여러분께서 UXLINK 토큰을 사용하지 않도록 안내드립니다.
11:01 | 거래소 위험 관리: 업비트 알림 및 입금 중단 안내
업비트는 공식 공지를 통해 UXLINK를 거래 경고 토큰으로 지정했습니다. UXLINK 입금 서비스는 중단되었으며, 입금 서비스 재개는 거래 경고 지정 절차에 따라 별도로 안내될 예정입니다. 업비트는 UXLINK에서 여러 가지 취약점을 발견하여 사용자에게 잠재적인 위험을 초래할 수 있다고 밝혔습니다. 구체적인 이유는 다음과 같습니다. 가상자산 거래를 지원하는 모범 사례를 기반으로 해커 공격과 같은 보안 사고가 발생했으며, 발행사 또는 운영자가 적절한 전자 매체를 통해 가상자산에 대한 중요 정보를 적시에 공개하지 않은 것이 원인입니다. 따라서 업비트는 투자자 보호를 위해 UXLINK를 거래 경고 자산으로 지정했습니다.
거래 경고 기간: 2025년 9월 23일 화요일 오후 12시(KST) - 2025년 10월 17일 금요일 오전 11시 59분(KST)
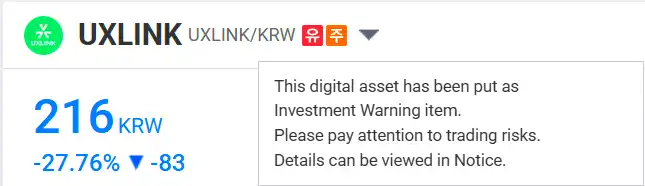
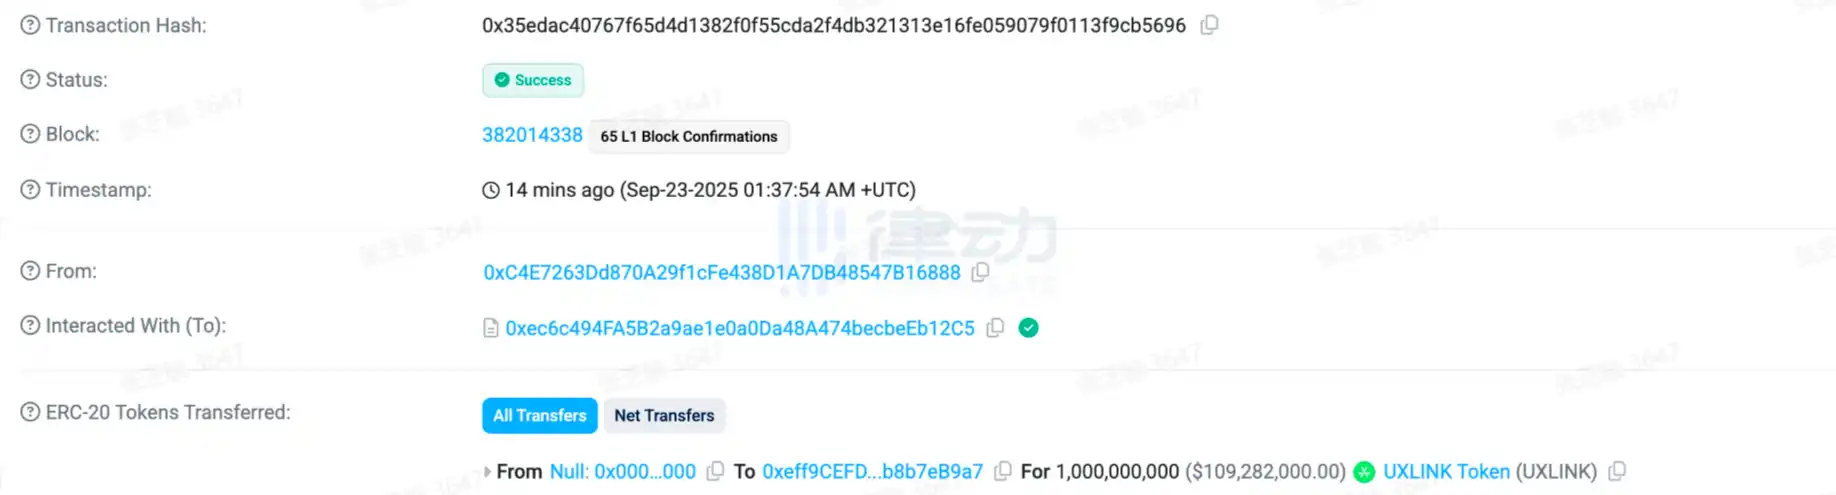
오전 9시 53분 | 해커의 추가 발행 공개: UXLINK 10억 개
시장 소식통에 따르면 해커가 온체인에서 UXLINK 10억 개를 추가로 발행했습니다.
오전 9시 44분 | UXLINK: 진행 상황 동결 및 보상 계획
관계자들은 지난 몇 시간 동안 주요 거래 플랫폼들과 긴밀히 협력해 왔으며, 도난당한 자산 대부분이 동결되었으며, 거래 플랫폼들과의 협력도 지속되고 있다고 밝혔습니다. UXLINK의 최우선 과제는 커뮤니티 자산의 보안을 강화하고 자산 회수를 극대화하는 것입니다. 현재 진행 중인 조사를 지원하고 복구 노력을 강화하기 위해 Pidun과 협력하고 있습니다. 현재 개별 사용자 지갑이 침해되었다는 징후는 없습니다. 다음 단계는 영향을 받은 계정을 복구하고 보상하기 위한 명확한 계획을 수립하는 것입니다. UXLINK는 커뮤니티의 이익을 보호하는 것을 최우선 과제로 삼고 있으며, 검증된 업데이트를 지속적으로 공유할 것입니다. 09:08 | 공격 공식 확인, 의심스러운 입금 동결 시도 및 경찰 신고 UXLINK는 다중 서명 지갑과 관련된 보안 취약점을 발견하여 CEX(중앙 거래소) 및 DEX(탈중앙 거래소)로 대량의 암호화폐가 불법 전송되었다고 공식 발표했습니다. UXLINK 팀은 보안 전문가들과 협력하여 원인을 파악하고 상황을 통제하고 있습니다. 저희는 의심스러운 UXLINK 입금을 동결하기 위해 거래 플랫폼에 연락했으며, 법적 조치와 자산 회수를 위해 경찰과 관련 당국에 사건을 보고했습니다.
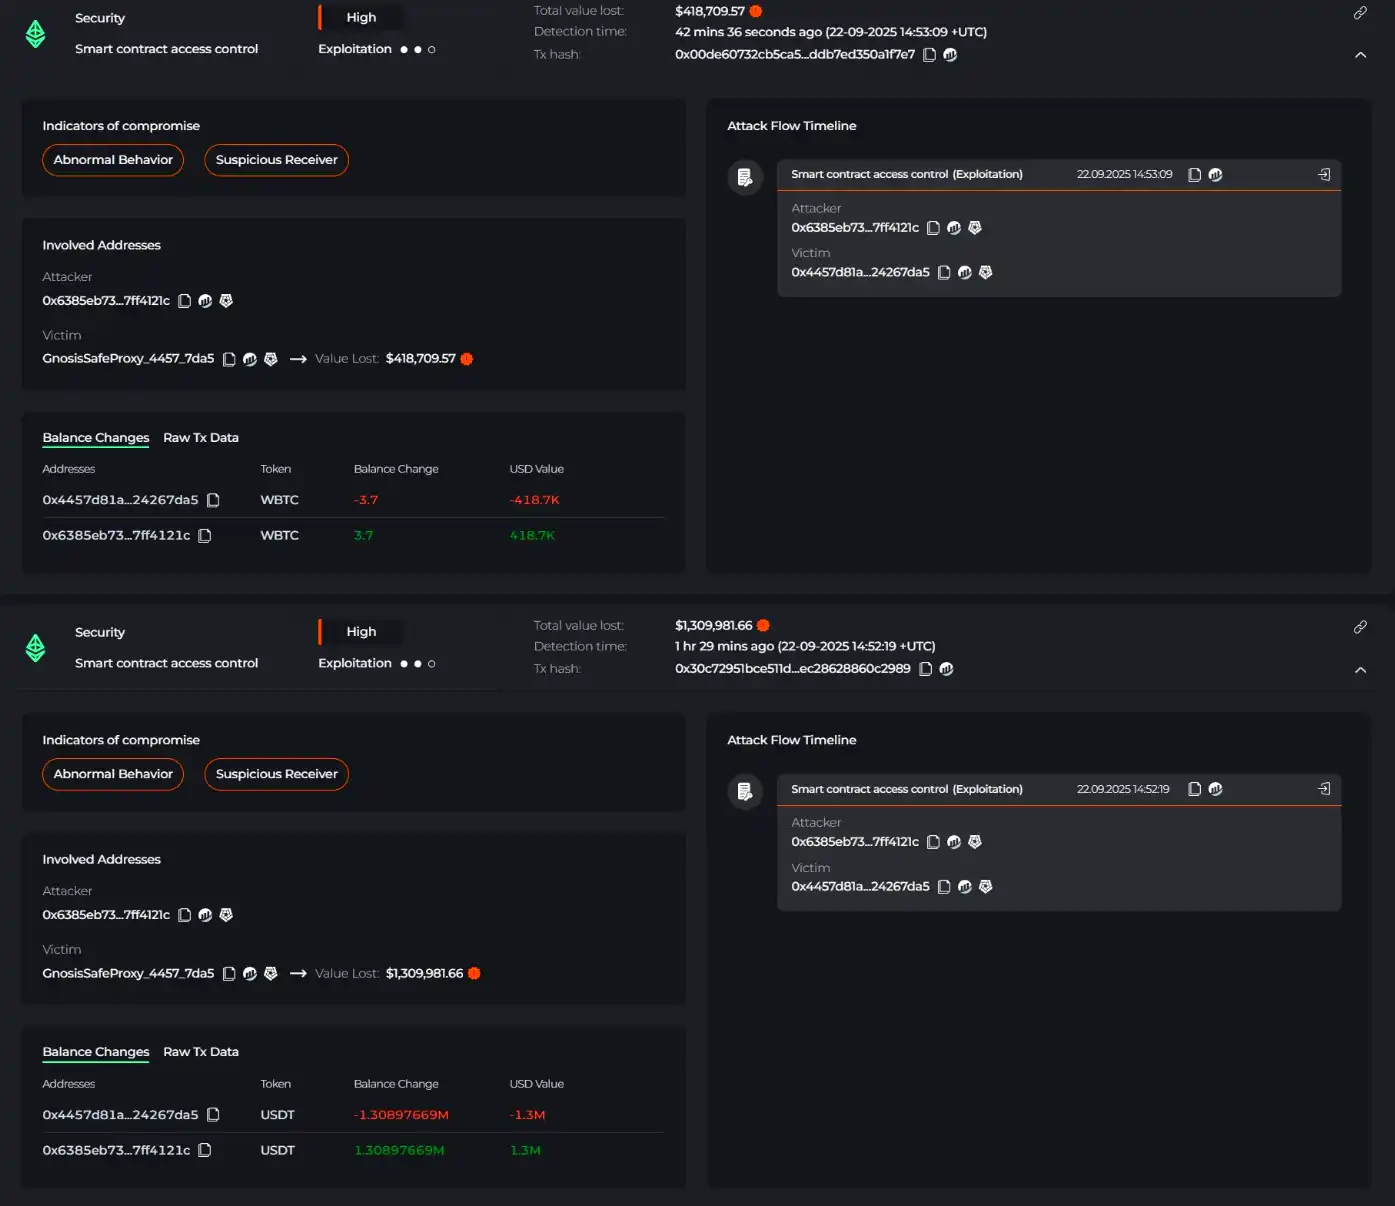
00:49|예비 보고서: 의심되는 공격, 손실액 1,100만 달러 초과
Cyvers는 UXLINK와 관련된 약 1,130만 달러 규모의 의심스러운 거래를 모니터링했습니다. 공격 주소는 delegateCall을 통해 관리자 권한을 제거하고 addOwnerWithThreshold를 호출하여 400만 USDT, 50만 USDC, 3.7 WBTC, 25 ETH를 이체했습니다. USDT/USDC는 이더리움에서 DAI로 교환되었고, USDT는 Arbitrum에서 ETH로 교환된 후 다시 이더리움으로 돌아갔습니다. 이후 해당 주소는 UXLINK 1,000만 개(약 300만 달러)를 받고 교환을 시작했습니다.
BlockBeats 공식 커뮤니티에 참여하세요:
Telegram 구독 그룹:https://t.me/theblockbeats
Telegram 토론 그룹:https://t.me/BlockBeats_App
Twitter 공식 계정:https://twitter.com/BlockBeatsAsia

 관련 기사