


UXLINK, 약 1,130만 달러 도난: 기술적 분석
원문 제목: "UXLINK 도난: 약 1,130만 달러 기술적 분석"
원문 출처: ExVul Security
사건 설명
9월 23일, UXLINK 프로젝트의 다중 서명 지갑 개인 키가 유출되어 약 1,130만 달러 상당의 암호화폐 자산이 도난당했습니다. 이 자산은 여러 중앙화(CEX) 및 탈중앙화(DEX) 거래소에 분산되어 있었습니다. 공격 직후, 저희는 UXLINK와 협력하여 공격을 조사 및 분석하고 자금 흐름을 모니터링했습니다. UXLINK는 주요 거래소에 긴급 연락하여 의심 자금의 동결을 요청했으며, 경찰 및 관련 기관에 법적 지원 및 자산 회수를 위한 보고서를 제출했습니다. 해커의 자산 대부분은 주요 거래소에 의해 동결되어 커뮤니티에 대한 추가 위험을 최소화했습니다. 프로젝트는 커뮤니티와의 투명성을 유지하기 위해 최선을 다하고 있으며, ExVul은 해당 사건을 계속해서 분석하고 모니터링할 것입니다.
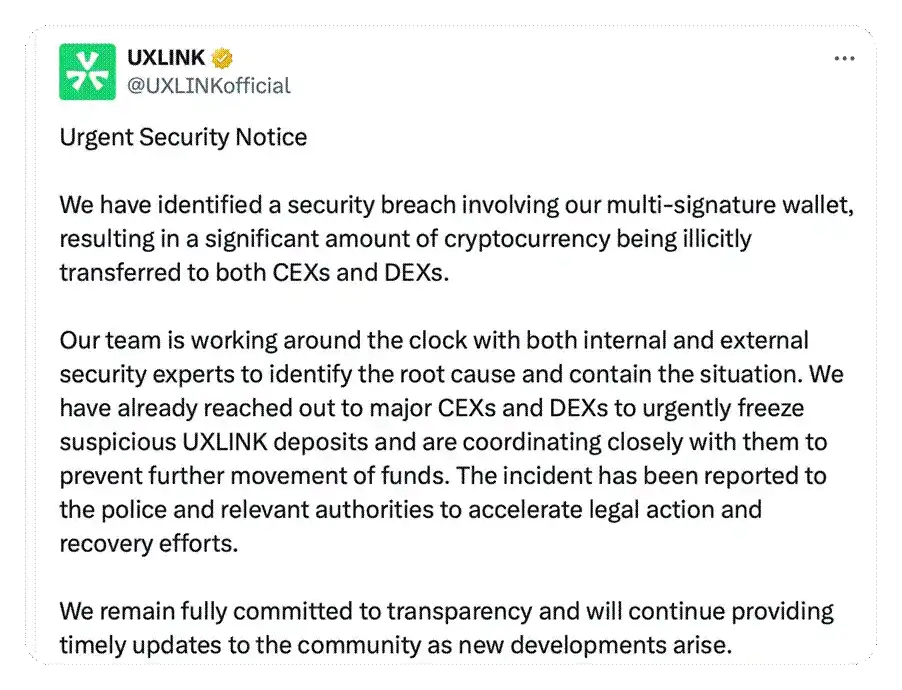
(https://x.com/UXLINKofficial/status/1970181382107476362)
최신 동향
해커의 자금 이체 과정에서 거래소로 유입되던 자금이 동결되었습니다. 예비 온체인 추적 결과, 이전에 UXLINK 자산을 훔친 해커는 Inferno Drainer 피싱 공격의 피해자로 의심되었습니다. 검증 결과, 약 5억 4,200만 달러 상당의 UXLINK 토큰이 "공인 피싱"을 통해 불법적으로 도난당한 것으로 밝혀졌습니다.
해킹된 피싱 거래: https://arbiscan.io/tx/0xa70674ccc9caa17d6efaf3f6fcbd5dec40011744c18a1057f391a822f11986ee
승인되지 않은 1B $UXLINK 주조: https://arbiscan.io/tx/0x2466caf408248d1b6fc6fd9d7ec8eb8d8e70cab52dacff1f94b056c10f253bc2
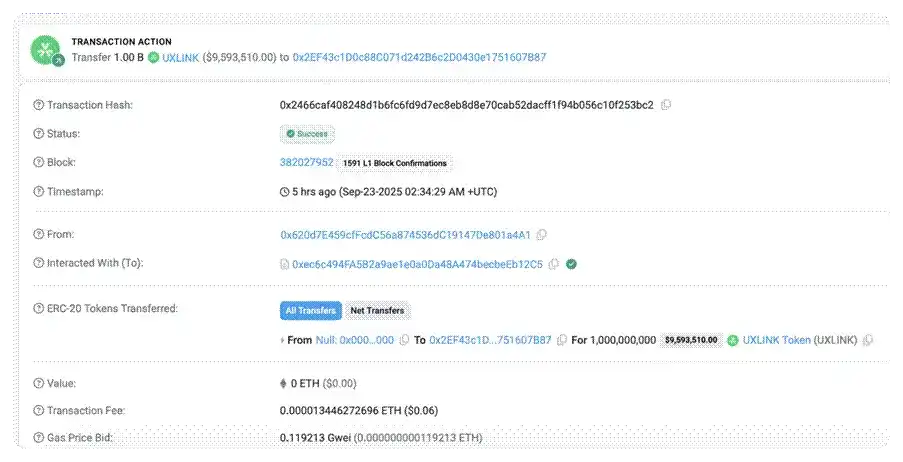
공격 분석
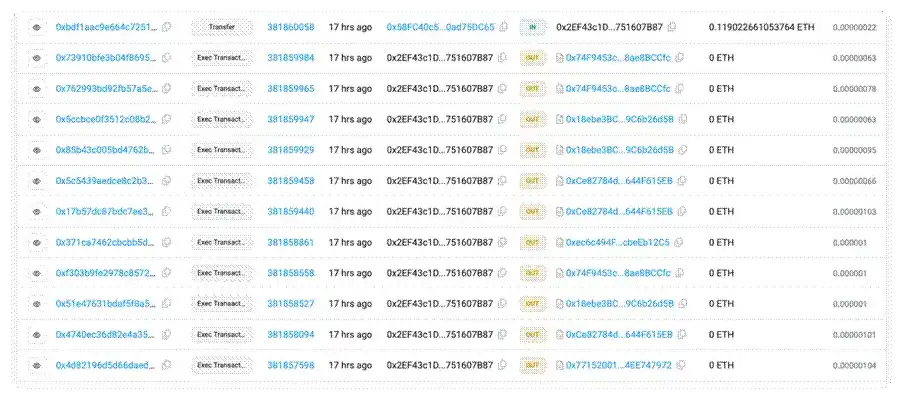
1. 이전 계약은 소유자가 과도하게 서명했습니다. 악의적인 조작이나 개인 키 유출로 인해 악성 주소가 다중 서명 계정으로 추가되었고, 계약의 서명 임계값이 1로 재설정되어 계약 실행에 단일 계정 서명만 필요했습니다. 해커는 새로운 소유자 주소인 0x2EF43c1D0c88C071d242B6c2D0430e1751607B87을 설정했습니다.2. 공격자는 먼저 Gnosis Safe Proxy 계약의 execTransaction 함수를 호출합니다. 이 함수는 다중 서명 멤버를 악의적으로 제거하는 진입점 역할을 하며, 이후의 모든 악의적인 작업은 이 트랜잭션 내에서 실행됩니다.
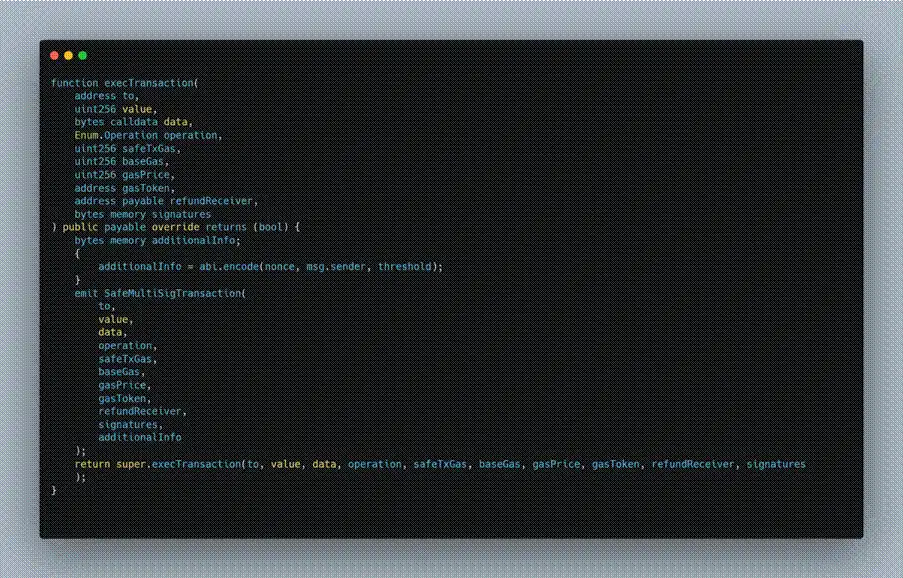
(https://arbiscan.io/address/0x7715200141cfd94570bc9d97260ec974ee747972#code)
3. 공격자는 execTransaction을 호출할 때, 데이터 매개변수에 악의적인 작업을 지정했습니다. 즉, delegatecall을 통해 Safe: Multi Send Call
Only 1.3.0 구현 계약을 호출하는 것입니다. 4. Safe: Multi Send Call Only 1.3.0의 multiSend 함수에서 실행 흐름은 Gnosis Safe Proxy 계약의 removeOwner 함수를 다시 호출합니다. 구체적으로, 공격자는 먼저 프록시 계약의 delegatecall을 통해 MultiSend 구현 계약을 호출하여 프록시 계약의 컨텍스트 내에서 multiSend를 실행합니다. 이후, multiSend는 공격자가 생성한 매개변수를 사용하여 Gnosis Safe Proxy 계약 자체를 콜백하여 removeOwner 함수를 트리거하고 기존 소유자 주소를 제거합니다.
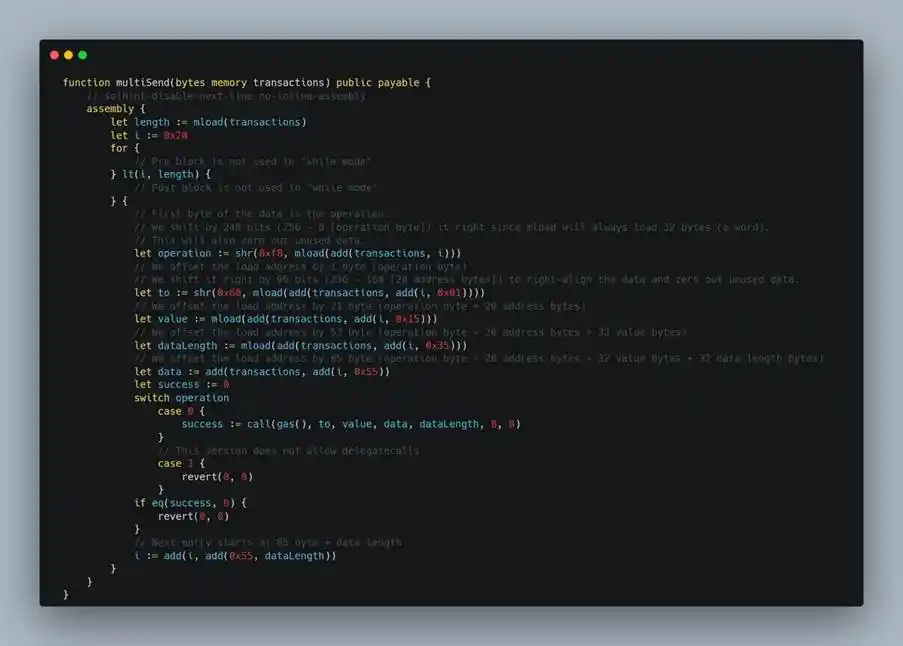
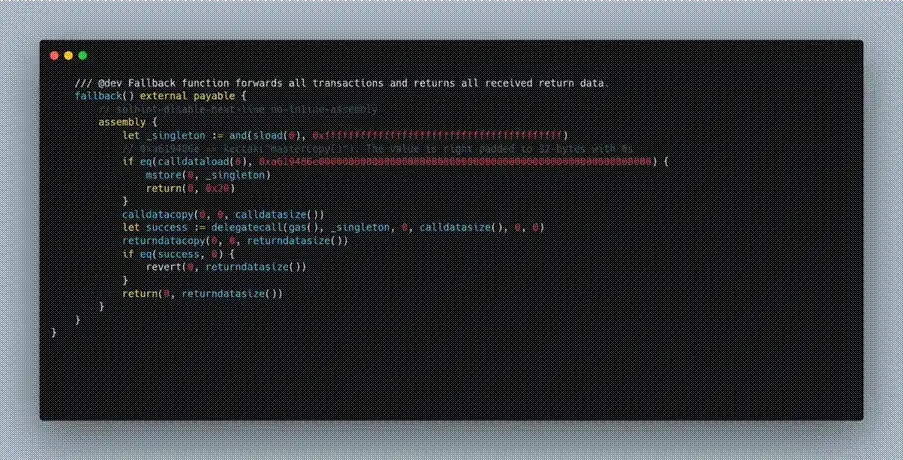
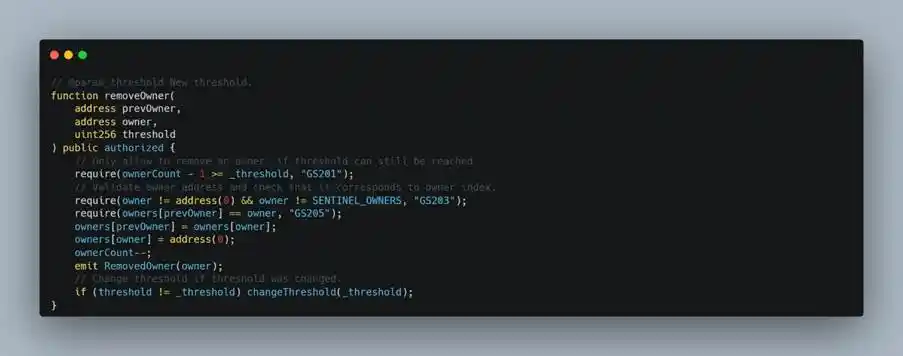
(https://arbiscan.io/address/0x40a2accbd92bca938b02010e17a5b8929b49130d#code)
5 성공적인 호출의 핵심은 msg.sender == address(this) 조건이 충족되는 것입니다. removeOwner 함수에서 직접적인 외부 호출을 방지하기 위해 계약은 권한 검증을 설정합니다. 내부 로직은 일반적으로 호출자가 계약 자체여야 합니다(msg.sender == address(this)). 따라서 removeOwner 함수는 계약의 내부 프로세스가 자기 자신에게 콜백할 때만 성공적으로 실행됩니다. 6. 해커는 이 방법을 사용하여 다중 서명에 남아 있는 소유자를 점진적으로 삭제하여 다중 서명 메커니즘을 교란시키고 궁극적으로 계약을 장악합니다. 7. 이러한 단계를 반복함으로써 공격자는 기존의 다중 서명 보안 메커니즘을 완전히 무력화합니다. 이 시점에서 단일 악의적인 소유자의 서명이 다중 서명 검증을 통과하여 계약을 완전히 제어할 수 있게 됩니다.
(https://arbiscan.io/txs?a=0x2ef43c1d0c88c071d242b6c2d0430e1751607b87&p=2)
요약
다중 서명 소유자의 악의적인 활동이나 개인 키 유출로 인해 공격자는 악성 주소를 다중 서명 구성원으로 추가하고 Gnosis Safe Proxy의 서명 임계값을 1로 설정하여 원래 다중 서명 보안 설계를 완전히 무력화했습니다. 이로 인해 단일 악의적인 소유자가 다중 서명 검증을 통과할 수 있었습니다. 공격자는 이후 계약에서 다른 소유자들을 점진적으로 제거하여 궁극적으로 계약에 대한 완전한 통제권을 획득하고, 계약 자산을 추가로 이전하며 악의적으로 온체인에서 $UXLINK 토큰을 발행했습니다. 이 공격은 블록체인 보안에서 다중 서명 관리의 중요성을 강조합니다. 해당 프로젝트는 안전한 다중 서명 메커니즘을 채택하고 여러 다중 서명 계정을 구성했지만, 관리상의 결함으로 인해 다중 서명 설계가 결국 효과를 발휘하지 못했습니다. ExVul 팀은 프로젝트에서 분산형 다중 서명 관리를 우선시할 것을 권장합니다. 예를 들어, 여러 구성원이 개인 키를 별도로 보관하고 다양한 개인 키 저장 방식을 채택하여 다중 서명 메커니즘이 의도한 보안 기능을 제대로 구현하도록 해야 합니다.
부록
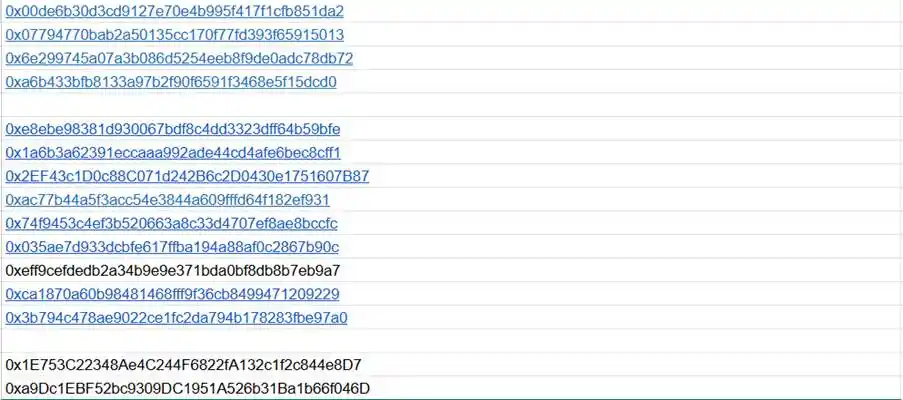
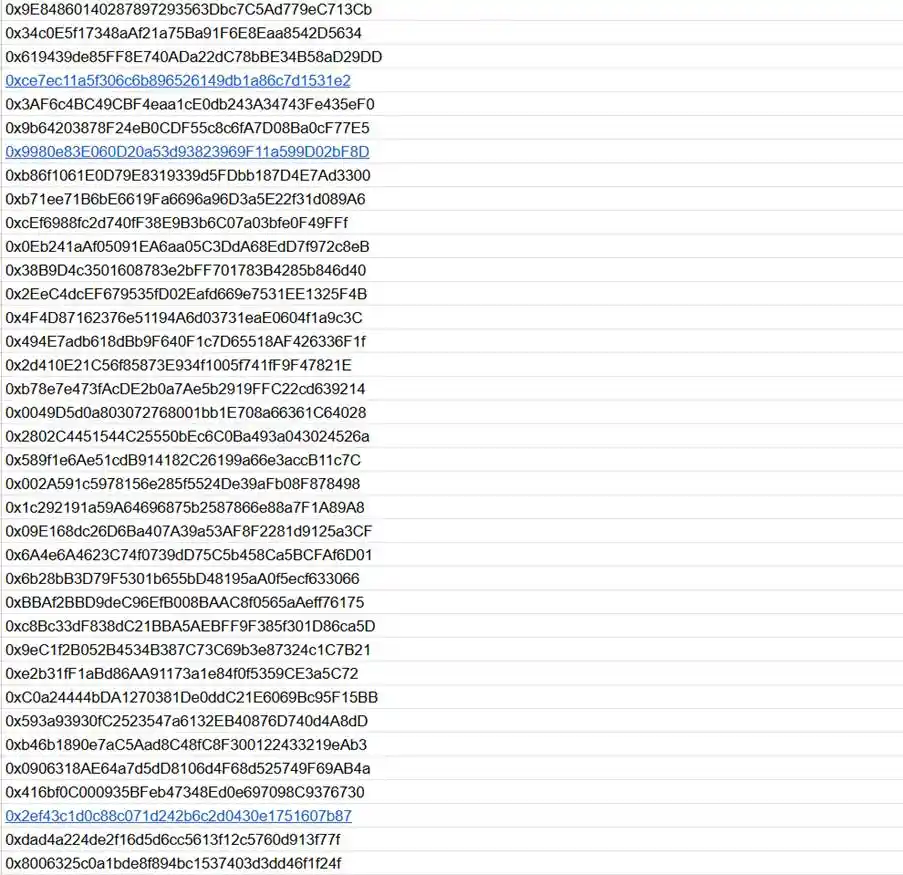
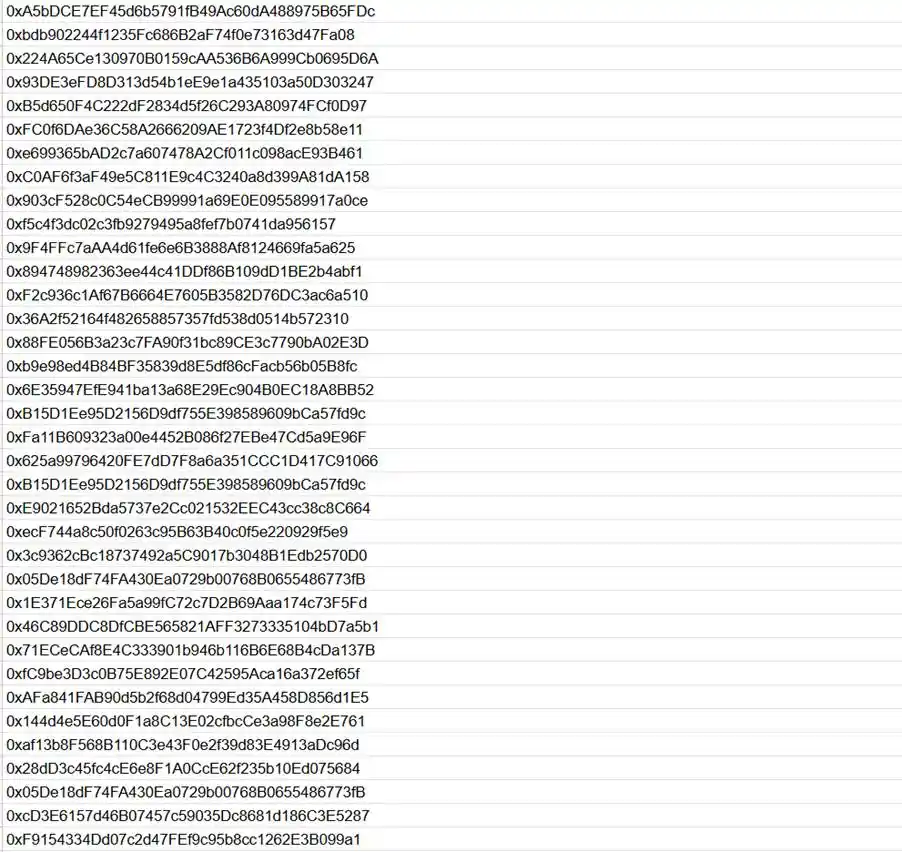
ExVul 팀이 체인에서 추적한 의심되는 해커 주소는 다음과 같습니다.
이 기사는 제출된 자료에서 발췌한 것이며 BlockBeats의 견해를 대변하지 않습니다.
BlockBeats 공식 커뮤니티에 참여하세요:
Telegram 구독 그룹:https://t.me/theblockbeats
Telegram 토론 그룹:https://t.me/BlockBeats_App
Twitter 공식 계정:https://twitter.com/BlockBeatsAsia







