아무도 주목하지 않은 오픈 소스 AI 도구가 12일 전에 Kelp DAO의 2.92 억 달러 버그를 사전 경고했습니다.
원문 제목: Kelp DAO의 2.92억 달러 해킹: 인공지능 에이전트가 12일 전에 감지한 것 및 DeFi 보안에 미친 영향
원문 출처: Zengineer 블로그
원문 번역: Deep Tide TechFlow
Deep Tide 요약: 4월 18일, Kelp DAO가 2.92억 달러를 해킹당했으며, 이는 2026년까지 DeFi 역사상 가장 큰 사건이었습니다. 이 취약점은 스마트 계약 코드가 아닌 LayerZero의 크로스체인 브릿지에서의 1-of-1 검증 노드 구성에 있었으며, 단일 포인트의 취약성으로 인해 크로스체인 메시지를 위조할 수 있었습니다.
저자는 12일 전에 자체 개발한 오픈소스 AI 감사 도구로 Kelp를 스캔하면서 이미 이 위험 지점을 식별했습니다. 본문에서는 공격 과정을 되짚어보며, 당시 도구가 올바르게 수행하지 못했던 세 가지 사항에 대해 솔직히 반성합니다.
Kelp DAO란 무엇인가
Kelp DAO는 EigenLayer 위에 구축된 유동성 재담보 프로토콜입니다. 이 작동 방식은 다음과 같습니다: 사용자는 ETH 또는 유동성 재담보 토큰(stETH, ETHx)을 Kelp 계약에 예치하고, 계약은 자산을 EigenLayer의 운영 노드에 재담보하고 동시에 여러 AVS(Actively Validated Services, 활발히 검증된 서비스)에게 보안을 제공합니다. 그런 다음 사용자는 보증서로서 rsETH를 받습니다.
EigenLayer에서 직접 재담보하는 것과는 달리, rsETH는 유동적입니다 - 거래할 수 있고, Aave 등의 대출 프로토콜에서 담보로 사용하거나 크로스체인으로 이동할 수 있습니다.
이러한 크로스체인 유동성을 실현하기 위해 Kelp는 LayerZero의 OFT(Omnichain Fungible Token, 옴니체인 가환 토큰) 표준을 사용하여 16개 이상의 블록체인에 rsETH를 배포했습니다. ETH에서 특정 L2로 rsETH를 이동할 때, LayerZero의 DVN(Decentralized Verifier Network, 분산 검증자 네트워크)가 해당 크로스체인 메시지의 유효성을 검사합니다. 이 브릿지 아키텍처가 후속 이야기의 핵심입니다.
Kelp은 Amitej Gajjala와 Dheeraj Borra가 이끌었으며(이전에 Stader Labs의 공동 창업자이었음), 2023 년 12 월 출시되었으며 TVL 피크는 209 억 달러이며, 지배구조는 6/8 다중서명과 10 일 계약 업그레이드 타임락을 사용합니다. 지배 토큰 KERNEL은 Kelp, Kernel, Gain 세 가지 제품 라인을 지배합니다.
도난 사건
2026 년 4 월 18 일, 공격자가 Kelp DAO의 크로스 체인 브릿지에서 116,500 rsETH를 인출하여 약 29.2 억 달러를 탈취했습니다. 이는 2026 년 현재 규모의 DeFi 공격 사건 중 가장 큰 사례입니다. 근본적인 원인은 스마트 계약 취약점이 아니라 구성 문제였습니다. 1개의 DVN 세트(즉, 1개의 검증 노드 및 1개 서명으로 인증되는 설정)로 인해 공격자가 하나만 깨진 노드를 사용하여 크로스 체인 메시지를 위조할 수 있었습니다.
12 일 전인 4 월 6 일에, 제가 공개한 보안 감사 도구가이 공격 범위를 이미 식별했습니다.
우선 말씀드리겠습니다. 이번 도난은 실제 사람이 실제로 손해를 본 사례입니다. rsETH의 Aave WETH 예금자는 이전에 건들지 않은 채 자금을 동결했으며, 여러 프로토콜의 LP는 원래 서명하지 않았던 파산을 견뎌야 합니다. 이 문서는 무엇이 발생했는지 분석하고 우리의 도구가 무엇을 포착했는지 설명하지만, 사람들이 사실 상실한 비용은 어떤 평가지표보다 중요합니다.
전체 보고서는 GitHub에 게시되어 있으며, 커밋 타임 스탬프를 통해 누구나 검증할 수 있습니다. 아래에서 우리가 발견한 내용, 놓친 부분 및 DeFi 보안 도구에 대한 이 사건의 의미에 대해 설명하겠습니다.
46 분, DeFi의 진동
UTC 시간으로 4 월 18 일 17:35, 공격자는 그 고립된 DVN 인증 노드를 침투하고, 그 노드가 위조된 크로스 체인 메시지를 '승인' 하도록 만들었습니다. LayerZero의 Endpoint가 DVN이 통과한 것을 보고, 메시지를 lzReceive를 통해 Kelp의 OFT 스마트 계약으로 전달했고, 그 계약은 이더리움 메인넷에 116,500 rsETH를 찍어내었습니다. 메시지는 다른 체인에서 담보로 사용된 자산이 있음을 주장했지만 해당 자산은 실제로 존재하지 않았습니다.
다음은 표준 DeFi 세탁 과정 세트입니다:
1. 도난당한 rsETH를 담보로 사용하여 Aave V3, Compound V3, Euler에 예금으로 넣습니다.
2. 이러한 진실한 담보가 없는 담보를 사용하여 약 2.36 억 달러의 WETH를 빌립니다.
3. 대략 74,000개의 ETH를 집중화하고 Tornado Cash를 통해 출금합니다.
18:21의 46분 후, Kelp의 긴급 중지 다중서명이 계약을 동결했습니다. 가해자가 이후 2차로 발동하여 (각각 40,000개의 rsETH, 약 1억 달러) 모든 거래를 되돌렸습니다 - 이번 중지로 약 20 억 달러가 막혔습니다.
그러나 피해는 여전히 심각합니다. Aave V3는 약 1.77 억 달러의 손실을 입었습니다. AAVE 토큰은 10.27% 폭락했습니다. ETH는 3% 하락했습니다. Aave의 WETH 사용률은 순식간에 100%로 올라가서 예금자들이 인출을 억지로 시도했습니다. 20개 이상의 L2 상의 rsETH는 일밤 사이에 모두 의심스러운 자산으로 전락했습니다.
4월 6일, 보고서는 무엇을 포착했나
4월 초, 4월 1일 Drift Protocol이 2.85 억 달러를 훔긴 직후, 나는 공개 데이터를 사용하여 DeFi 프로토콜을 평가하는 AI 보조 아키텍처 리스크 평가 프레임워크인 열린 소스 Claude Code 스킬 crypto-project-security-skill을 작성했습니다 - DeFiLlama, GoPlus, Safe API, 온체인 검증을 사용하여. 이것은 코드 스캐너도 아니며 형식적 검증 도구도 아닙니다.
Drift 사건은 나에게 한 가지를 보여 주었습니다: 최대 손실의 실제 원인은 스마트 계약 코드가 아니라 지배 구멍, 구성 실수, 아키텍처 블라인드 스팟에 있습니다. 이들은 코드 스캐너가 영원히 볼 수 없는 곳입니다. 그래서 저는 이러한 몇 가지 계층을 평가하기 위한 도구를 쓰기로 결정했습니다: 거버넌스 구조, 오라클 의존성, 경제학적 메커니즘, 크로스체인 아키텍처, 각 프로토콜 및 Drift, Euler, Ronin, Harmony, Mango와 같은 유명한 공격의 공격 패턴을 대조했습니다.
4월 6일, 나는 Kelp DAO에 대한 완전한 감사를 시행했습니다. 전체 보고서는 GitHub에서 공개되었으며 변조할 수 없는 커밋 타임스탬프가 함께했습니다.
Kelp에 보고된 종합 디스커버리 점수는 72/100(중간 위험)입니다. 사후로는 이 점수가 너무 관대하게 산정되었다는 걸 알 수 있었는데, 대답되지 않은 몇 가지 크로스체인 정보 빈틈만큼은 점수를 더 낮게 해야 했을 것입니다. 하지만 중간 위험 평가라도 보고서는 결국 실제로 이용된 공격 표면을 지적했습니다.
아래 스크린샷은 보고서의 “정보 빈틈” 섹션 원문인데— Kelp의 DVN 구성에 관한 문제로, 결국 2.92 억 달러가 탈취되게 된 근본적인 이슈였습니다:
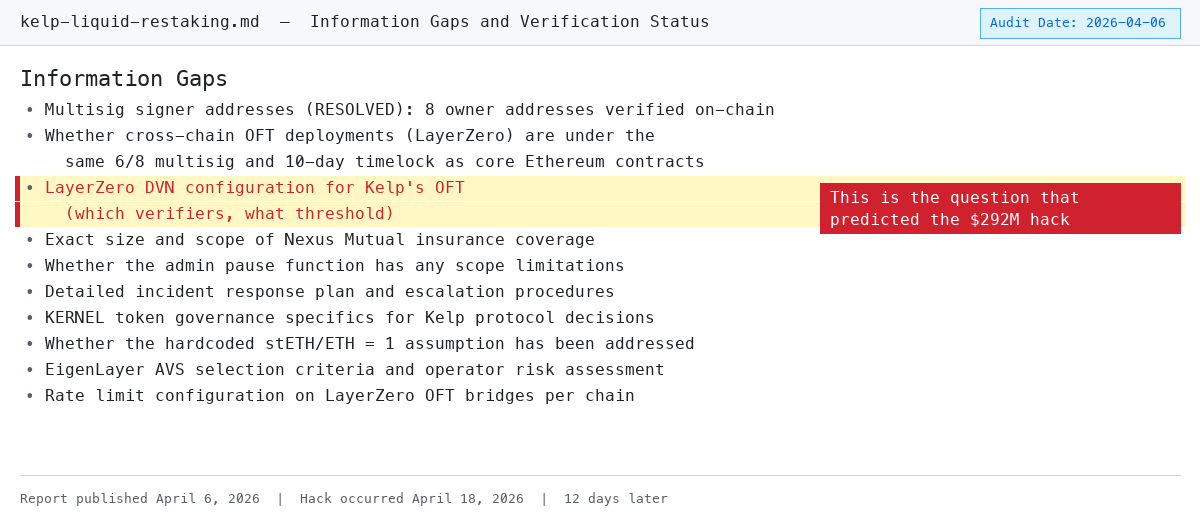
4월 6일 보고서의 “정보 빈틈” 챕터, DVN 구성 불투명성 직접 언급됨
아래에서는 보고서에 표시된 것과 실제로 어떻게 탈피당했는지를 각각 비교합니다.
발견 1: DVN 구성 불투명성 (경고 신호)
보고서 원문: “LayerZero의 DVN 구성(각 체인의 검증자 모음, 임계값 요구사항)이 공개적으로 공개되지 않음”
실제로 발생한 일: Kelp는 1-of-1의 DVN 구성을 사용했습니다. 하나의 노드. 한 개의 단일 지점. 공격자가 이 단일 노드를 장악하면 크로스체인 메시지를 위조할 수 있었습니다. 구성이 2-of-3(산업의 최소 권장 사항)이었다면, 공격자는 복수의 독립 검증자를 동시에 돌파해야 했을 것입니다.
분명히 말하자면: 이는 Kelp의 문제이며 LayerZero의 문제가 아닙니다. LayerZero는 인프라 구축체로서 DVN 프레임워크를 제공하고 각 프로토콜이 구성을 선택합니다: 몇 개의 검증 노드(1-of-1, 2-of-3, 3-of-5...), 누구의 노드를 사용할 것인지, 각 체인에서의 임계값 등. Kelp는 OFT 브릿지를 배포할 때 1-of-1을 선택했습니다. LayerZero는 완전히 2-of-3 또는 그 이상을 지원합니다—Kelp가 사용하지 않았을 뿐입니다.
비유하자면: AWS는 MFA(다중 인증 요소)를 제공합니다. 당신의 계정이 MFA를 사용하지 않아 해킹당했다면, 그것은 AWS의 문제가 아니라 당신의 문제입니다. LayerZero는 보안 메커니즘을 마련했지만 Kelp가 활용하지 않았습니다.
당시 보고서에서는 구체적인 DVN 임계값을 확인할 수 없었기 때문에(왜냐하면 Kelp가 이를 공개한 적이 없었기 때문), 이 불투명성을 해결되지 않은 정보 빈틈 및 위험 요소로 명확히 기재했습니다. 공개하려 하지 않음 자체가 경고 신호입니다.
발견 2: 16개의 체인 단일 지점 장애(직접 피격)
보고서 원문:「LayerZero DVN의 단일 지점 장애, rsETH를 지원하는 16개의 체인에 동시에 영향을 줄 수 있음」
실제로 무슨 일이 있었나요: 위조된 메시지가 이더리움 메인넷에 직접 피격되었고, 이 충격파는 rsETH를 배포한 모든 체인으로 확산되었습니다. LayerZero는 예방 차원에서 이더리움을 빠져나가는 모든 OFT 다리를 일시 중지했습니다. 20개 이상의 L2 상의 rsETH 소지자는 밤 사이에 그들의 토큰이 여전히 담보로 잔존하는지 확신할 수 없어졌습니다.
이는 멀티 체인 배포의 시스템적 위험입니다: rsETH는 동시에 Arbitrum, Optimism, Base, Scroll 등의 L2에서 순환하지만, 이러한 모든 토큰의 가치는 모두 이더리움 메인넷 자산에서 비롯됩니다. 메인넷 다리가 침해당하면, 각 L2 상의 rsETH는 동시에 담보를 상실하며—소지자는 토큰을 환매할 수 없을 뿐더러 소유한 토큰이 여전히 가치 있는지 확인할 방법도 없습니다. Lido의 earnETH(보유한 rsETH 장외위험), Ethena의 LayerZero 다리—모두 강제적으로 중지되었습니다. 폭발 반경은 Kelp 스스로를 거쳐 계속 확장합니다.
발견 3: 크로스 체인 거버넌스 통제 권한 미검증(관련 문제)
보고서 원문:「각 체인의 LayerZero OFT 구성에 대한 거버넌스 통제 권한이 확인되지 않음—특히: 이러한 통제 권한이 동일한 6/8 다중 서명 및 10일 시간 잠금에 속하는지, 아니면 독립적인 관리 키가 통제하는지」
실제로 무슨 일이 있었나요: DVN 구성은 명백히 핵심 프로토콜의 엄격한 거버넌스 아래에 있지 않았습니다. 만약 다리 구성 변경도 6/8 다중 서명 및 10일 시간 잠금으로 제어된다면, 1:1 DVN 설정은 8명의 서명자 중 6명이 동의해야 함—이러한 구성은 계속 유지될 가능성이 거의 없습니다.
이는 일반적인 거버넌스 블라인드 스폿을 노출시킵니다: 많은 프로토콜이 핵심 계약 업그레이드에 대한 엄격한 다중 서명과 시간 잠금을 설정하지만, 운영 층 변경—다리 구성, 오라클 매개변수, 화이트리스트 관리—에는 종종 하나의 관리 키만 변경할 수 있는 경우가 많습니다. Kelp의 핵심 프로토콜 거버넌스는 업계를 선도합니다(6/8 다중 서명 + 10일 시간 잠금), 그러나 이러한 보호 기능은 최대 공격 가능한 면이 있는 크로스 체인 다리로 확장되지 않았습니다.
발견 4: Ronin/Harmony 매칭 공격 패턴(직접 피격)
보고서 원문: "가장 관련이 있는 역사적 사례는 다리 보안과 관련되어 있습니다. Kelp의 16 체인 레이어 제로 배포는 Ronin의 멀티체인 아키텍처와 비슷한 운영 복잡성을 가져왔습니다"
실제로 발생한 일: 공격 경로는 거의 완벽하게 Ronin 스크립트를 복제했습니다 - 다리 검증자 침투, 메시지 위조, 자산 탈취. 저희 도구의 공격 패턴 매칭 모듈은 프로토콜 아키텍처와 과거 공격 유형을 비교하여 이를 올바르게 가장 고위험으로 식별했습니다.
역사적 배경: 2022 년, Ronin 다리는 9 개 중 5 개의 검증자가 침투당해 6.25 억 달러를 잃었으며; 동일 해, Harmony의 Horizon 다리는 5 개 중 2 개의 검증자가 침투당해 1 억 달러를 잃었습니다.
Kelp의 상황은 더 극단적이었습니다 - 검증자가 1명뿐이었으며, 공격 임계값을 극도로 낮추었습니다. 이 도구가이 위험을 식별 할 수있는 이유는 프로토콜 아키텍처와 이러한 역사적 공격 패턴을 자동으로 비교하기 때문에 코드만 보지 않습니다.
발견 5: 보험 풀이 없음(손실 증폭)
보고서 원문: "프로토콜은 현재 전용 보험 풀이 없으며 몰수 사건을 흡수하는 사회적 손실 분담 메커니즘이 없습니다"
실제로 발생한 일: 보험 예비금이없기 때문에 29 억 달러의 손실이 전체 하위 프로토콜에 흡수되었습니다. Aave의 회수 예비금은 1.77 억 달러의 부분적인 우발사태의 30%만을 상환했습니다. Kelp 다리 구성 의사결정과는 전혀 무관한 LP - 가장 큰 충격을 겪었습니다.
공격자는 훔친 rsETH를 담보로 지정하여 Aave V3, Compound V3, Euler에 보관하고 실제 WETH를 대출했습니다. 한 번 rsETH가 담보로 인정되지 않는다고 확인되면 이러한 포지션은 "청산 불가능"한 우발 부채가됩니다 - 담보가 종이 조각으로 변하지만 대출 된 WETH는 이미 사라졌습니다. Aave의 WETH 사용률이 즉시 최대가되어 일반 사용자도 인출할 수 없습니다. Aave의 WETH 예치자이면 rsETH를 절대 다루지 않았더라도 자금에 영향을받습니다. Kelp와 Nexus Mutual의 보험 협력은 특정 자금 액면을 보장하며 중요한 rsETH 프로토콜 노출은 보장하지 않습니다.
이것은 양쪽이 모두 책임을 다하지 못한 상황입니다. Kelp 측: 13 억 달러의 TVL을 관리하는 프로토콜로, 제로 보험 풀 및 손실 흡수 메커니즘이 없습니다. 다리가 공격당했을 때 피해를 흡수할 수 있는 완충이 없었습니다. Aave 측: rsETH를 담보물로 받아들이지만, 이를 통해 발생할 수 있는 교차 체인 다리 구성 위험을 충분히 평가하지 않았습니다.
Aave의 리스크 파라미터 (LTV, 청산 임계값)은 일반적인 가격 변동을 고려하여 설계되었지만, "다리 구성이 공격당함으로 인해 담보물이 순식간에 상실되는" 이러한 꼬리 리스크는 고려되지 않았습니다. 보금자리는 30%의 파산조차 감당할 수 없습니다. 본질적으로, 이는 리스크 가격 책정의 실패입니다: Aave는 rsETH를 일반적인 가격 변동 자산으로 취급했지만, 실제로는 다리 고장으로 인한 2진식 꼬리 리스크를 내재하고 있습니다. 양측의 실패가 중첩되었으며—Kelp 측은 시스템으로 나쁜 담보물이 진입하는 것을 막기위한 보험을 갖추지 않았으며, Aave 측은 이러한 시나리오의 노출을 제한하기 위해 충분히 정교한 리스크 모델링을 수행하지 않았습니다.
우리가 어디서 실수했는가
더 잘해야 할 세 가지가 있었습니다:
리스크 등급이 과소평가되었습니다. 우리는 교차 체인 다리 리스크를 "보통"으로 등급화했습니다. 보고서에는 5개의 미해결된 정보 부족 사항 중 3개가 레이어제로 다리 설정과 관련이 있으며, Ronin/Harmony의 과거 공격 패턴과 일치합니다—이는 "높음" 또는 "심각함"으로 등급화되어야 했습니다. 불투명성 자체가 더 강력한 신호여야 합니다.
우리는 설정 계층을 파헤치지 못했습니다. 보고서는 반복해서 Kelp가 DVN 임계값을 공개해야 한다고 요구했지만, 우리는 독립적으로 확인할 수 없었습니다. 이는 구조적인 맹점 중 하나로, 현재의 감사 도구는 코드 논리에 초점을 맞추어 구성 계층의 위험을 파악할 수 없습니다. 우리는 문제를 표시했지만 해답을 얻지 못했습니다.
우리는 체인 상황을 확인하지 않았습니다. DVN 구성은 사실상 LayerZero의 EndpointV2 스마트 계약을 통해 체인 상에서 직접 읽을 수 있습니다. 우리는 Kelp의 DVN 임계값을 독립적으로 확인하기 위해 ULN302 레지스트리를 쿼리할 수 있었으며, "공개적으로 공개되지 않음"으로 표시할 필요가 없었습니다. 당시에 쿼리를 한다면, 1대1 설정을 직접 확인할 수 있었고, Kelp가 공개 공개할 필요가 없었습니다. 이것은 도구의 가장 구체적인 개선 방향입니다: 교차 체인 평가 단계에 체인 상 DVN 구성 확인을 추가하는 것입니다.
발견이 충분히 구체적이지 않고, 대응 가능하지 않았습니다. "DVN 구성이 공개되지 않았다"고 언급하는 것은 문서의 부재를 관찰함—공격을 예측하는 것이 아닙니다. 이러한 리스크 (오라클 집중화, 다리 의존성, 보험 부족)은 사실 다수의 교차 체인 디파이 프로토콜에서 일반적으로 존재하는 것입니다. 도구는 Kelp의 불투명성을 표시했지만, 이는 공격당하지 않은 수십 개의 프로토콜에도 유사한 패턴을 표시했습니다. 오류율을 공개하지 않은 상태에서 "우리가 예측했다"고 주장하는 것은 사실을 과장한 것입니다. 더 정직한 접근은 다음과 같습니다: 우리는 올바른 질문 중 몇 가지를 묻었는데, 그 중 하나가 핵심 취약점을 발견했습니다.
「책임 있는 공개」에 관하여
공정한 질문: 4월 6일에 이러한 위험 사항을 식별했다면, 왜 4월 18일의 공격 전에 Kelp에 통지하지 않았습니까?
통지하지 않았습니다. 그 이유는: 보고서에서 식별된 것이 불투명했기 때문입니다 — 「DVN 구성이 공개되지 않음」이었고 구체적인 취약점이었지는 않았습니다. 우리는 구성이 1-of-1인지 모르고, 단지 구성이 공개되지 않았음을 알고 있었습니다. 공개할 수있는 구체적인 사항이 없었습니다. 「귀하의 브릿지 구성에 문서화된 내용이 없습니다」는 거버넌스 관찰이며, 버그 바운티 프로그램에 제출할만한 보고서가 아닙니다.
나중에 생각해보면, 우리는 직접 Kelp 팀에 연락하여 그들의 DVN 임계값을 물어볼 수 있었습니다. 그 대화에서 1-of-1 구성이 드러나면서 문제가 해결되었을 수도 있었습니다. 그러나 그렇게 하지 않았습니다. 이는 한 가지 교훈입니다: 어떤 발견이 모호해 보이고 공식적인 공개 절차로 나아가기에 적합하지 않다고 생각되더라도, 개인적으로 메시지를 보내 질문하는 것은 여전히 가치가 있는 일입니다.
이 사건이 DeFi 보안에 미치는 영향
Kelp의 도난은 17일 전에 Drift의 도난과 마찬가지로 스마트 계약 취약점이 아닙니다. Slither, Mythril 또는 심지어 GoPlus와 같은 자동화된 코드 스캐너들은 이를 감지할 수 없었습니다. 취약점은 배포 구성, 거버넌스 빈틈, 아키텍처 결정에 숨어 있으며, 코드 계층 위에 있습니다.
이것은 또한 crypto-project-security-skill의 핵심 주장입니다:
프로토콜의 안전은 코드 안전뿐 아닙니다. 프로토콜은 완벽한 Solidity, 세계적인 회사에서 온 다섯 차례 감사, 25만 달러의 버그 바운티를 갖고 있을 수 있지만, 브리지 검증자 구성 문제로 인해 여전히 2.92억 달러가 탈취 당할 수 있습니다.
도구는 GitHub에서 오픈 소스로 제공됩니다 — 누구나 방법론을 검토하거나 실행하거나 개선할 수 있습니다.
타임라인
12일. 신호는 이미 존재했습니다. 문제는: 생태계가 다음 다리가 무너지기 전에 이러한 신호를 볼 수 있는 도구를 어떻게 구축할 것인가입니다.
할 수 있는 일
DeFi 프로토콜에 크로스체인 브리지를 통해 자산을 보유하고 있다면:
1. 직접 감사를 실행하십시오. 해당 도구는 오픈 소스입니다. 우리를 믿지 마십시오 - 직접 확인하십시오.
2. 다리 검증자 구성 검토. 프로토콜이 DVN 임계값을 공개하지 않는다면, 이를 경계로 삼으십시오. 우리의 보고서가 바로 이렇게 한 것이며 사실이 증명되었습니다.
3. 코드 감사만으로 모든 것을 해결했다고 생각하지 마십시오. Kelp는 Code4rena, SigmaPrime, MixBytes에서 5회 이상의 코드 감사를 받았습니다. 전통적인 코드 감사의 목표는 DVN 임계값 설정과 같은 구성 계층 위험을 포착하는 것이 아니기 때문에 이러한 사항은 다른 유형의 분석이며 감사 회사의 잘못은 아닙니다.
4. 보험 가용성 평가하십시오. 프로토콜이 보험 풀을 갖추지 않았다면, 여러분이 LP인 특정 대출 플랫폼에서 그 토큰을 담보로 받아들인 경우, 여러분은 그를 암묵적으로 보장하고 있습니다. 이 점을 이번 Aave의 WETH 입금자가 가장 어려운 방법으로 깨달았습니다.
큰 그림: AI Agent가 보안 층으로 작용
이 기사는 하나의 도구와 하나의 해킹 사례에 대해 이야기합니다. 그러나 그 뒤에 있는 주장은 더욱 큽니다: AI Agent는 DeFi 투자자의 독립적인 보안 층이 될 수 있습니다.
암호화 업계의 전통적인 보안 모델은 다음과 같습니다: 프로토콜이 감사 회사를 고용하고, 감사 회사가 코드를 검토하고, 감사 회사가 보고서를 발행합니다. 이 모델에는 사각지대가 있습니다 - Kelp 사건은 이를 명백히 보여주었으며, 코드의 정확성에 초점을 맞추지만, 구성, 거버넌스, 아키텍처 위험을 간과했습니다.
Claude Code와 같은 기술 도구가 가져오는 것은 다른 경로입니다: 누구나 공개 데이터를 사용하여 몇 분 만에 모든 프로토콜에 대해 AI 지원 리스크 평가를 실행할 수 있습니다. 감사 회사에 20만 달러를 지불할 필요가 없습니다. Solidity를 이해할 필요가 없습니다. 당신은 agent에게 프로토콜 아키텍처와 알려진 공격 패턴을 대조하도록 하면, 입금하기 전에 해야 할 질문들을 제시할 것입니다.
이는 전문 감사를 대체하지는 않겠지만, 1차 조사의 문턱을 누구나 사용 가능한 수준으로 낮춥니다. 새로운 Liquidity Mining 프로토콜에 자금을 투입하려는 LP는 이제 audit defi
Kelp의 보고서가 완벽하지는 않습니다. 그것은 다리에 대한 위험을 중요히 여겼지만, 이는 심각한 문제였을 것입니다. 그것은 구성 계층을 파헤치지 않았습니다. 하지만 그것은 올바른 질문을 던졌습니다 - 만약 Kelp 팀이나 LP가 그 당시 이러한 문제를 심각하게 다뤘다면, 29.2억 달러의 손실은 방지될 수 있었을 것입니다.
원문 링크
BlockBeats 공식 커뮤니티에 참여하세요:
Telegram 구독 그룹:https://t.me/theblockbeats
Telegram 토론 그룹:https://t.me/BlockBeats_App
Twitter 공식 계정:https://twitter.com/BlockBeatsAsia