


20일 만에 6억 달러가 탈취되었습니다. 암호화폐계의 AI 해커 시대가 도래했습니다
당신은 DeFi 프로토콜에 얼마나 많은 돈을 넣었나요?
「just use Aave」는 암호화폐 관계자들 사이에서 오랫동안 전해지고 있는 말로, 이 말은 다소 무심하게 사용되었던 것처럼 보이지만 현재에는 그렇게 보이지 않는다. 심지어는 'just use Aave' is dead, '이더리움 이야기가 망가졌다', 심지어 'DeFi가 죽었다'와 같은 반어법도 등장했다.
시장은 매우 감정적인 표현을 가지고 있으며, 특히 4월에는 암호화폐 산업에 해킹 사건이 잇따라 발생한 달이라 이상하지 않다.
2026년, 사상 최다 해킹 사건이 발생한 해
지금 이번 달이 진행된 것은 3분의 2 이상이 되었는데, 비록 BTC와 ETH의 가격이 서서히 오르고 있지만, 암호화폐 시장에서의 연쇄적인 해킹 사건들은 여전히 매우 놀라운 상황이다.
4월에 발생한 손실의 총합은 6.05억 달러를 넘어서며, 적어도 12개의 프로토콜이 공격을 받았다. 몇 가지 잘 알려진 사건은 다음과 같다:
4월 1일, Solana 상의 최대 영속 계약 거래소인 Drift Protocol이 12분 안에 2.85억 달러를 해킹당해 2026년까지 가장 큰 DeFi 공격 사건이 되었다.
4월 10일, 분산형 GPU 클라우드 인프라인 Aethir가 그들의 ETH 크로스 체인 브릿지 계약에 대한 악의적인 공격을 감지하고 피해 계약을 즉시 차단하여 피해를 9만 달러 이내로 통제했다. 동일한 날, Hyperbridge는 검증 취약점 공격을 당했는데, 공격자가 크로스 체인 메시지를 위조하여 10억 개의 브릿지 DOT 토큰을 주조하고 판매하여 약 250만 달러의 손실을 발생시켰다.
4월 중순경, 몇몇 작은 프로토콜이 연달아 공격을 받았다. Silo Finance는 오라클 구성 오류로 39.2만 달러를 손실하였고; 브리지 집합기인 Dango는 스마트 계약 취약점 공격으로 41만 달러를 손실했으며; NEAR 네트워크에서 한 공격자가 2일 전에 423개의 지갑과 8개의 가짜 유동성 풀을 미리 준비하여 오라클을 조작한 후 약 1840만 달러를 훔쳤다.
4월 18일, Kelp DAO가 2.92억 달러를 해킹당해 2026년 DeFi 최대 해킹 사건을 경신했다.
'2026년은 사상 최다 해킹 사건이 발생할 가능성이 매우 높을 것이다', Ledger의 보안 책임자인 Charles Guillemet은 이렇게 말했다.
이 견해가 현실이 되는 것은 DeFi가 더 취약해졌기 때문이 아니라 공격자가 새로운 무기인 AI를 얻었기 때문입니다.
약 29억 달러를 탈취한 공격자는 2주 전에 이미 취약점을 발견했습니다.
작년 동안 AI 기반 취약점 악용의 가치는 대략 1.3개월마다 두 배씩 증가했으며 개별 계약의 스캔 비용은 이미 1.22달러까지 떨어졌습니다. 공격 임계값의 붕괴는 아마도 2026년에 대단한 이유일 것입니다. 4월에는 Anthropic이 내부 모델인 Claude Mythos Preview가 주류 운영 체제 및 암호 라이브러리에서 수천 개의 영일자 취약점을 발견했으며 취약점 악용 성공률은 72.4%로, 전에는 어떤 AI 모델도 거의 없었습니다.
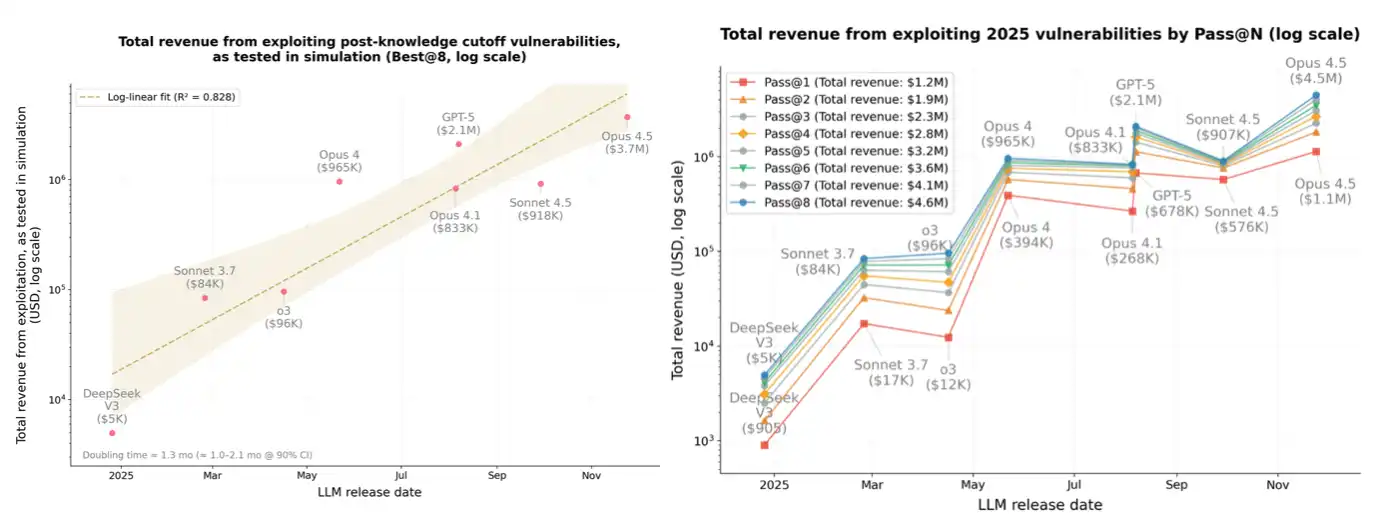
도표: 수치화된 도난 금액 (로그 스케일)이 축에 있고 시간이 축에 있으며, 작년 동안 10개의 첨단 AI 모델이 지식 기준일 이후 계약에 대해 약 1.3개월마다 취약점 악용 이익이 두 배씩 증가하는 추세를 보여줍니다. 음영 영역은 90% 신뢰 구간입니다.
전형적인 사례는 다음과 같습니다: Drift가 해킹당한 후 둘째 날에, Zengineer라는 개발자가 Claude Code를 사용하여 AI 기반의 개방형 리스크 감사 도구 Skill을 작성했으며, DeFiLlama, 온체인 계약, 거버넌스 문서, Safe API와 같은 공개 데이터를 사용하여 프로토콜의 아키텍처 수준 위험을 평가하고 자동으로 Ronin, Harmony, Euler, Beanstalk 등의 역사적 공격 패턴과 비교했습니다.
그는 Drift 사태와 최근 대부분의 DeFi 대규모 탈취 사건이 본질적으로 Solidity 코드 취약점을 전혀 악용하지 않았다고 봅니다. 실제로 치명적인 약점은 거버넌스 아키텍처, 관리자 키 권한, 크로스체인 브리지 검증기 구성과 같은 "코드가 아닌" 보안 블라인드 스폿으로, 전통적인 감사 회사의 코드 스캐너는 기본적으로 볼 수 없는 것이지만 그의 도구는 볼 수 있습니다.
12일전 Kelp DAO가 해킹당하기 전에, 그는 이 도구를 사용하여 Kelp DAO에 대한 완전 감사를 실행했으며, 72점(중간 위험)을 받았으며 "DVN 구성이 불투명함: LayerZero 확인 노드 수량, 문턱값은 공개적으로 공개되지 않음", "16개 체인의 단일 고장점: DVN이 실패하면 모든 체인 상의 rsETH가 동시에 담보를 잃게됩니다", "2022년에 각각 60억달러와 10억달러를 탈취당한 Ronin, Harmony 공격 시나리오와 매우 유사", "거버넌스 커버리지 범위 불명", "보험 기금이 없음: 프로토콜이 손실을 흡수할 수 있는 장치가 없으며, 사고 발생 시 하향 프로토콜이 직접 부담해야 합니다" 등 다섯 가지 주요 문제를 지적했습니다.
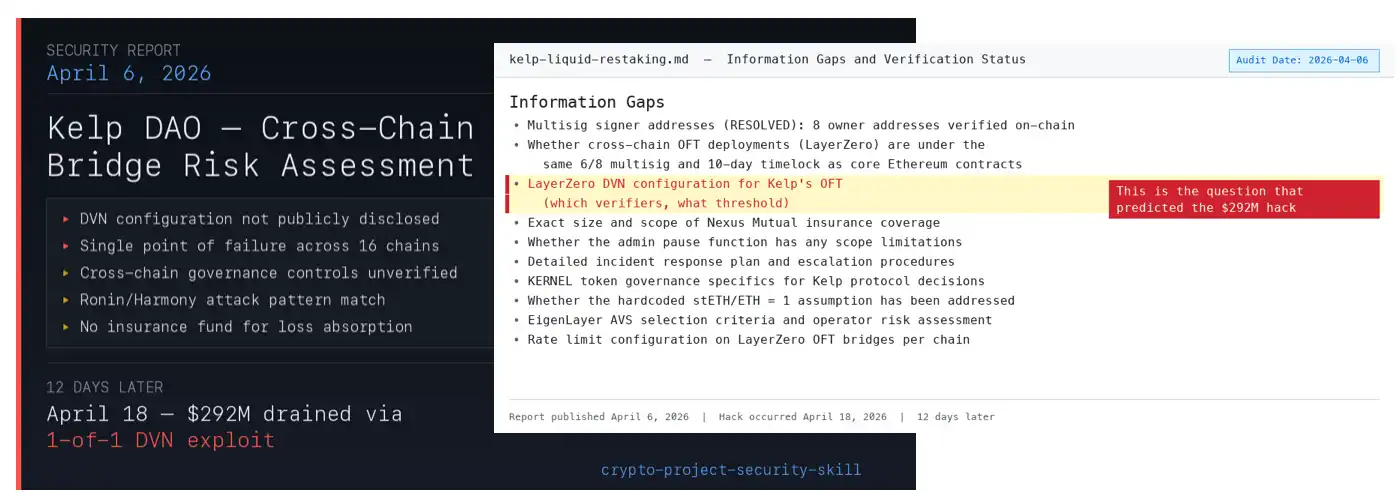
Kelp DVN 구성에 관한 Zengineer 보고서의 언급
12일 후인 4월 18일, Kelp가 해킹을 당했는데, 그 근본적인 이유는 바로 그 1:1 DVN 구성이며, 보고서의 첫 번째로 표시된 위험이었습니다.
DefiLlama의 상위 100 TVL 프로토콜 중 56개에서 완전한 감사를 완료했음이 밝혀진 Zengineer의 AI 오픈소스 리스크 오디팅 도구 Skill을 통해, 현재 Kelp DAO뿐만 아니라 JustLend (TVL $33B, 오래된 감사), DWF Labs와 연관된 Falcon Finance (TVL 16억 달러, 0.6% TVL에 해당하는 보험 기금), 공개하지 않은 거버넌스 구조 및 DNS 해킹 당한 Grove Finance (TVL 287억 달러), 그리고 Camelot의 2/3 다중 서명, 제로 타임락, 익명 팀을 포함한 몇 가지 고위험 프로토콜을 발견했습니다.
오늘 이러한 프로토콜이 사고 없이 있다고 해서 완전히 안전하다는 것은 아니며, 공격자가 아직 입구를 찾지 못한 것이 매우 가능합니다.
단일 계약 공격 비용은 단 1.22달러?
「암호화폐 해킹 사건 발생 빈도가 역사상 최고 수준에 도달했습니다. AI와 관련이 있다고 생각합니다. AI가 해커에게 '어둠의 초능력'을 부여하고 있습니다. 방어가 가능한 한 빨리 따라잡아야 합니다. 우리는 더 이상 시간이 없습니다.」 Bankless 공동창립자인 라이언 션 아담스가 경고했습니다.
작년 10월, Anthropc 연구원들이 Sonnet 4.5와 GPT-5를 이용하여 알려진 취약점이 없는 2849개의 최근 배포된 실제 스마트 계약을 스캔하는 실험을 수행했습니다. 두 모델은 각각 2개의 이전에 알려지지 않은 제로데이 취약점을 발견하고, 해당하는 공격 계획을 생성하여 3694달러의 이윤을 모의했습니다. GPT-5가 수행한 모든 작업의 API 비용은 약 3476달러였습니다. 실제 배포된 계약에서 새로운 취약점을 찾으려면 약 3500달러의 계산 능력이면 충분합니다.
가장 경계해야 할 점은 비용 곡선입니다. 이전에 언급했듯이 지난 일년 동안 AI 시뮬레이션 공격의 취약점 이용 가치는 대략 1.3개월마다 두 배로 증가했으며, 유효한 공격 코드를 생성하는 데 필요한 토큰 비용은 새로운 모델 이터레이션이 급격히 감소했습니다. 공격자는 동일한 예산으로 더 많은 유효한 공격을 얻을 수 있습니다. 개별 스마트 계약의 스캔 비용은 이미 1.22달러로 하락했습니다.
이것은 무엇을 의미합니까? 몇 천 달러의 해시 파워 예산이있는 사람은 이론적으로 AI 에이전트를 수천 개의 스마트 계약에 지정할 수 있으며, 자동으로 취약점을 스캔하고 공격 코드를 생성할 수 있습니다. 전혀 코드를 수동으로 작성할 필요가 없으며 심층적인 보안 연구 배경도 필요하지 않습니다.
보통 사람이 해커가되는 장벽이 크게 낮아졌습니다.
4월에는 Anthropic이 Claude Mythos Preview 모델을 공개했습니다. Anthropic은 현재, 내부 연구로만 사용되며 40개의 엄선된 기업 및 정부 협력사에만 제한되어 있습니다. 이 모델은 수천 개의 제로데이 취약점을 주요 운영 체제, 브라우저 및 암호 라이브러리에서 발견한 것으로, 그 중 하나는 OpenBSD 시스템에서 27년 동안 잠복하고 있었고, 전세계의 주요 금융 인프라에 존재했으며 이 모델이 발견하기 전까지는 알려지지 않았습니다. Mythos Preview의 취약점 이용 성공률은 72.4%이며, 이전에는 어떤 AI 모델도 이에 가깝지 못했습니다.
그러나 Anthropic은 현재 이 모델을 공개하지 않고 있으며, 그 이유 중 하나는 공개하면 공격과 방어 양측의 균형이 깨질 수 있으며 업계를 심각한 위기로 몰 수 있다는 것입니다.
또한 Cecuro AI 보안 회사의 실제 사례가 있습니다. 그들은 2024년 10월에서 2026년 초까지 해킹된 90개의 DeFi 스마트 계약을 분석했으며, 총 2.28억 달러의 손실이 발생했습니다. 그들의 전용 AI 보안 에이전트는 취약점이 있는 계약의 92%를 성공적으로 식별했으며, 동일한 기본 모델을 실행하는 일반 AI 프로그래밍 에이전트는 34%만 인식했습니다. 중요한 점은 이 계약 중 일부는 해킹되기 전에 전문 인간 감사를 받았으며, AI가 사람 감사자가 놓친 취약점을 찾았습니다.
공격자의 무기는 기하급수적 속도로 강화되고 있으며, 방어측의 인프라는 이에 비해 뚜렷이 뒤떨어져 있습니다.
이더리움, 아마 가장 큰 피해자일 것입니다
다시 Kelp DAO 해킹 사건으로 돌아가 보겠습니다.
Kelp의 rsETH는 이더리움 재예치 생태계의 산물입니다. 사용자는 stETH를 넣고 rsETH를 받을 수 있으며, rsETH는 Aave에서 WETH를 담보로 빌릴 수 있으며, 여러 네트워크 간 전송도 가능하며, 이는 DeFi의 조합 가능성의 마법을 보여주고 있습니다.
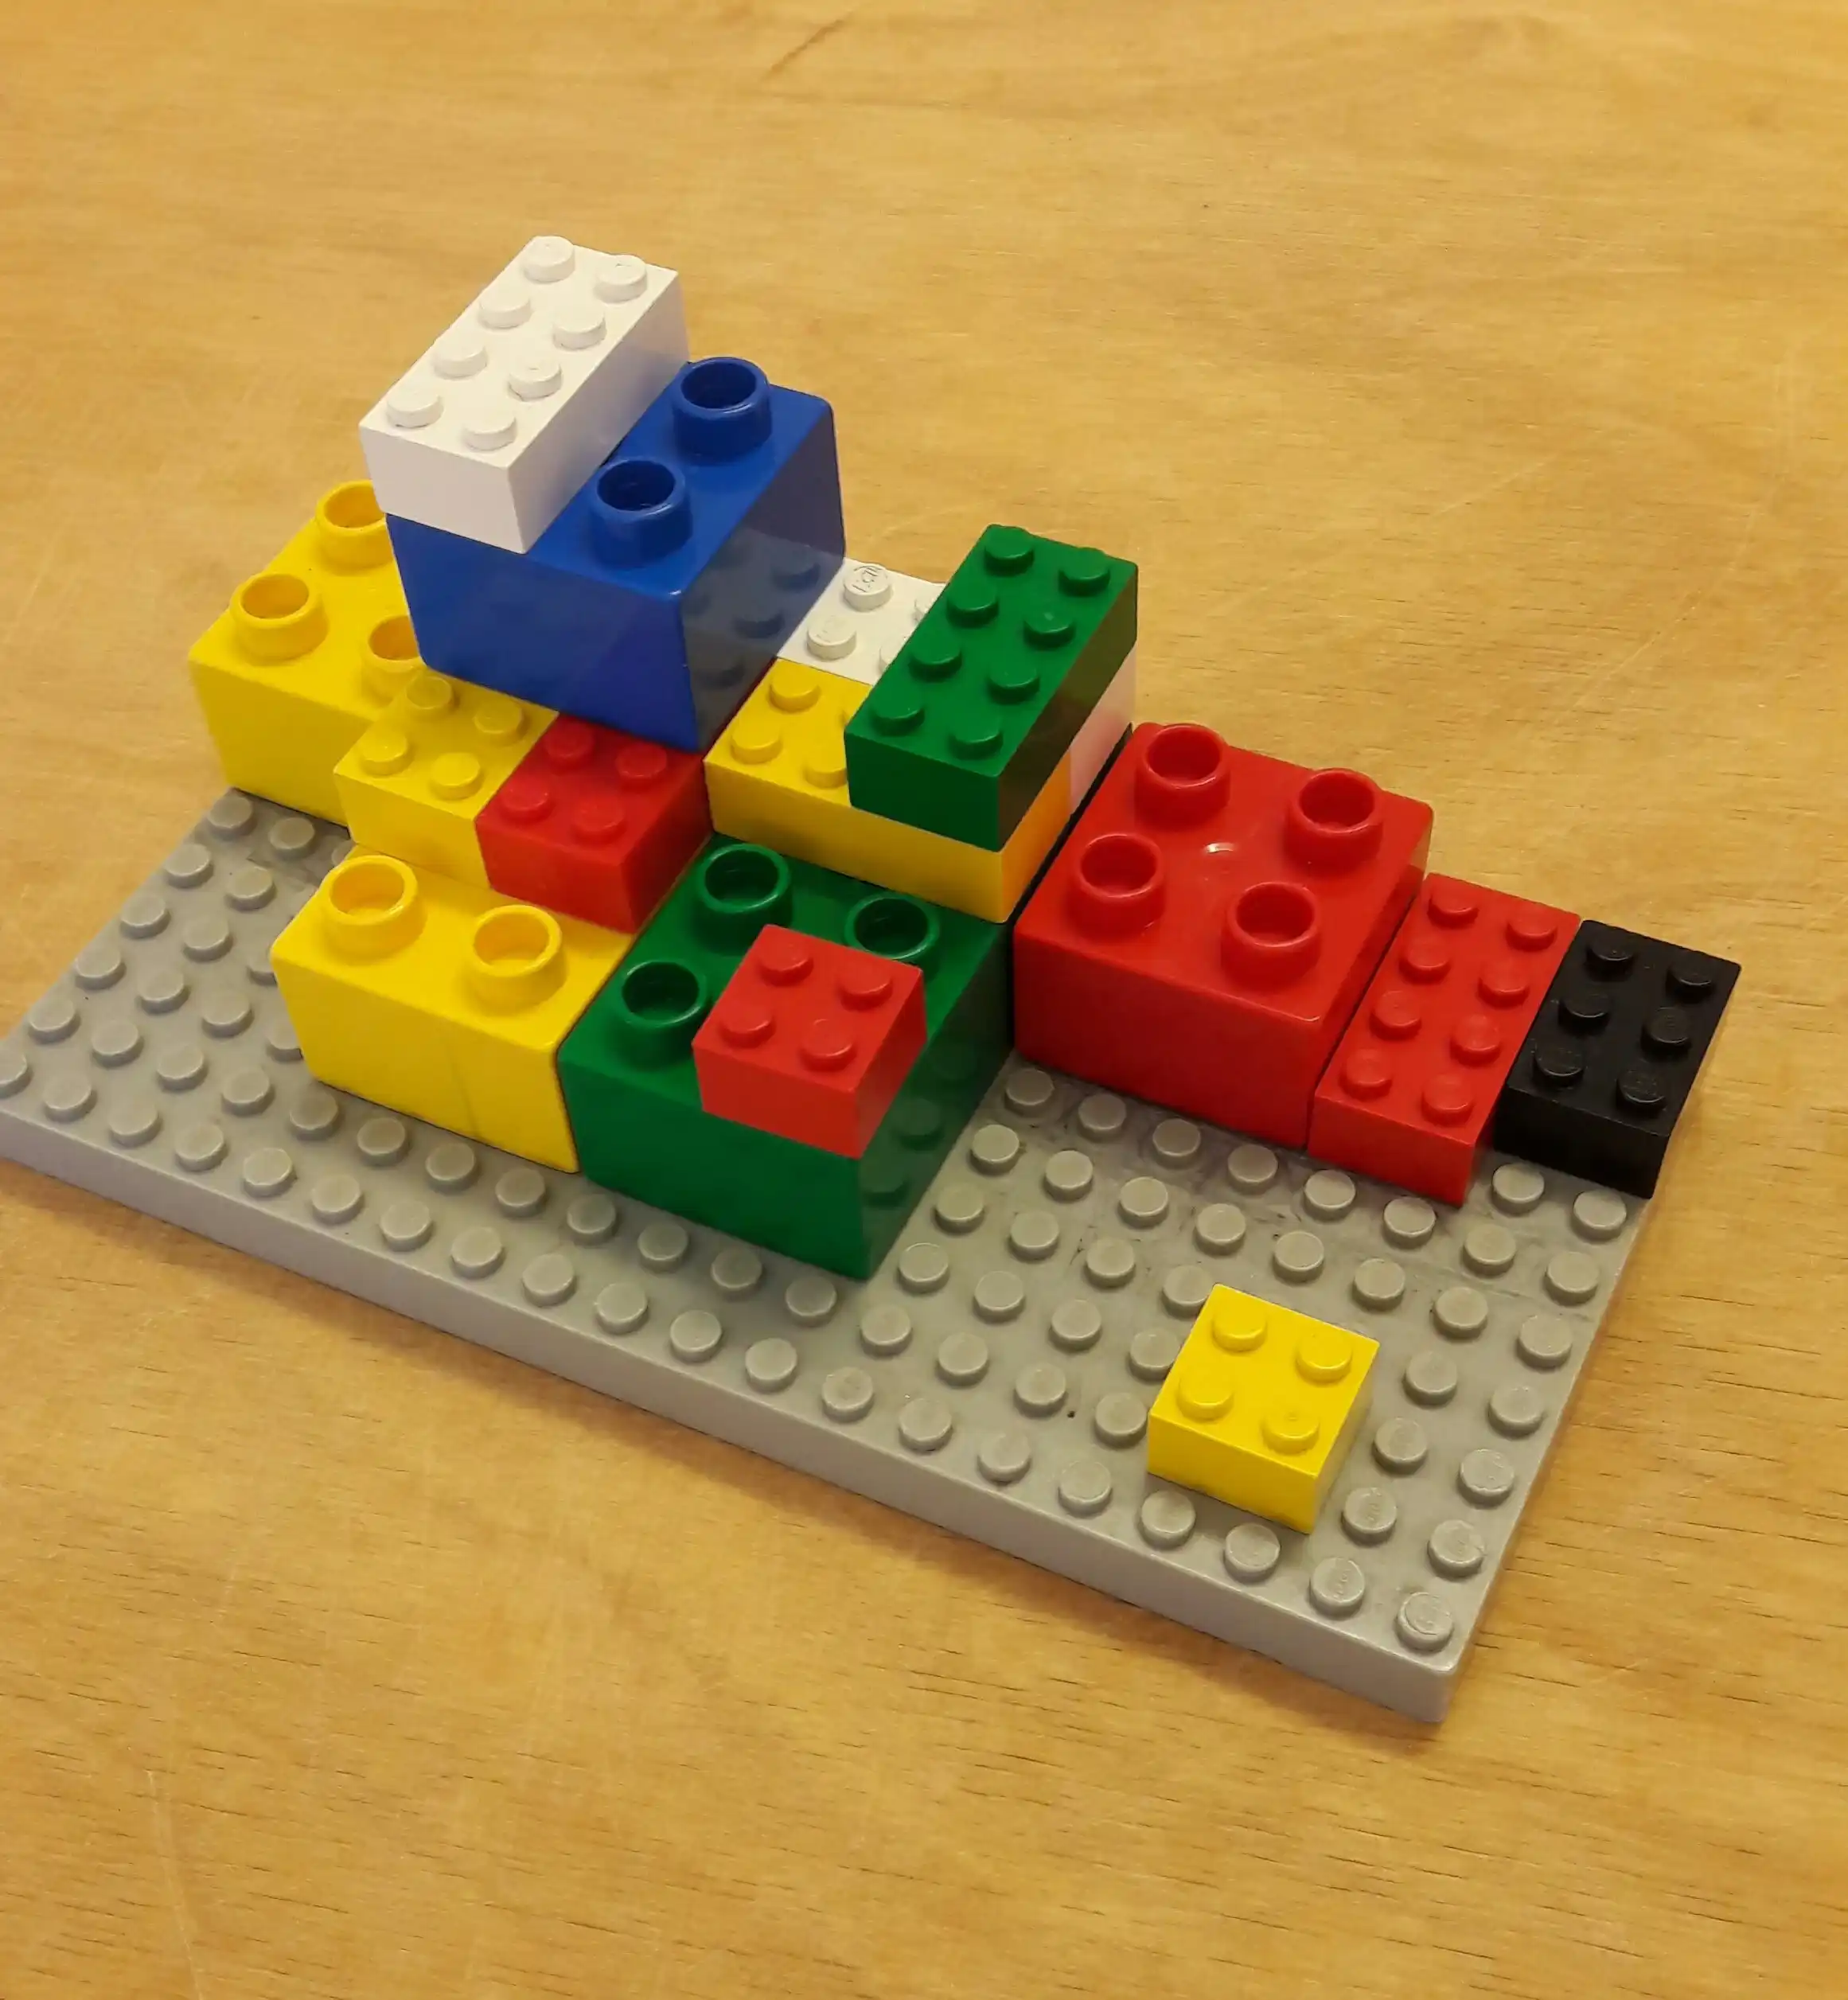
그러나 한 가지 마이너스면은 공격자가 가장 취약한 곳에서만 취약점을 찌르면 전체 레고 조합 구조가 역행됩니다. 가짜 rsETH가 진짜 담보물이 되고, 진짜 WETH가 빌려가지며, 나쁜 채무가 Aave에 남아 있고, 공포가 rsETH를 통합한 모든 프로토콜로 확산되어 SparkLend, Fluid, Lido 하위 earnETH 모두 긴급 중지됩니다.
Aave 창업자 Stani Kulechov는 즉시 선언했습니다. Aave의 계약 자체가 침해당하지 않았으며, 이는 외부 사건입니다. 이는 사실입니다. 그러나 사실은 Aave의 WETH 대출 풀 사용률이 일시적으로 100%로 급등하여 일반 예금자들이 자금을 인출할 수 없게되었고, TVL은 4일 만에 264 억 달러에서 170 억 달러로 떨어져 약 100 억 달러가 유출되었으며, AAVE 토큰도 약 18% 하락했습니다.
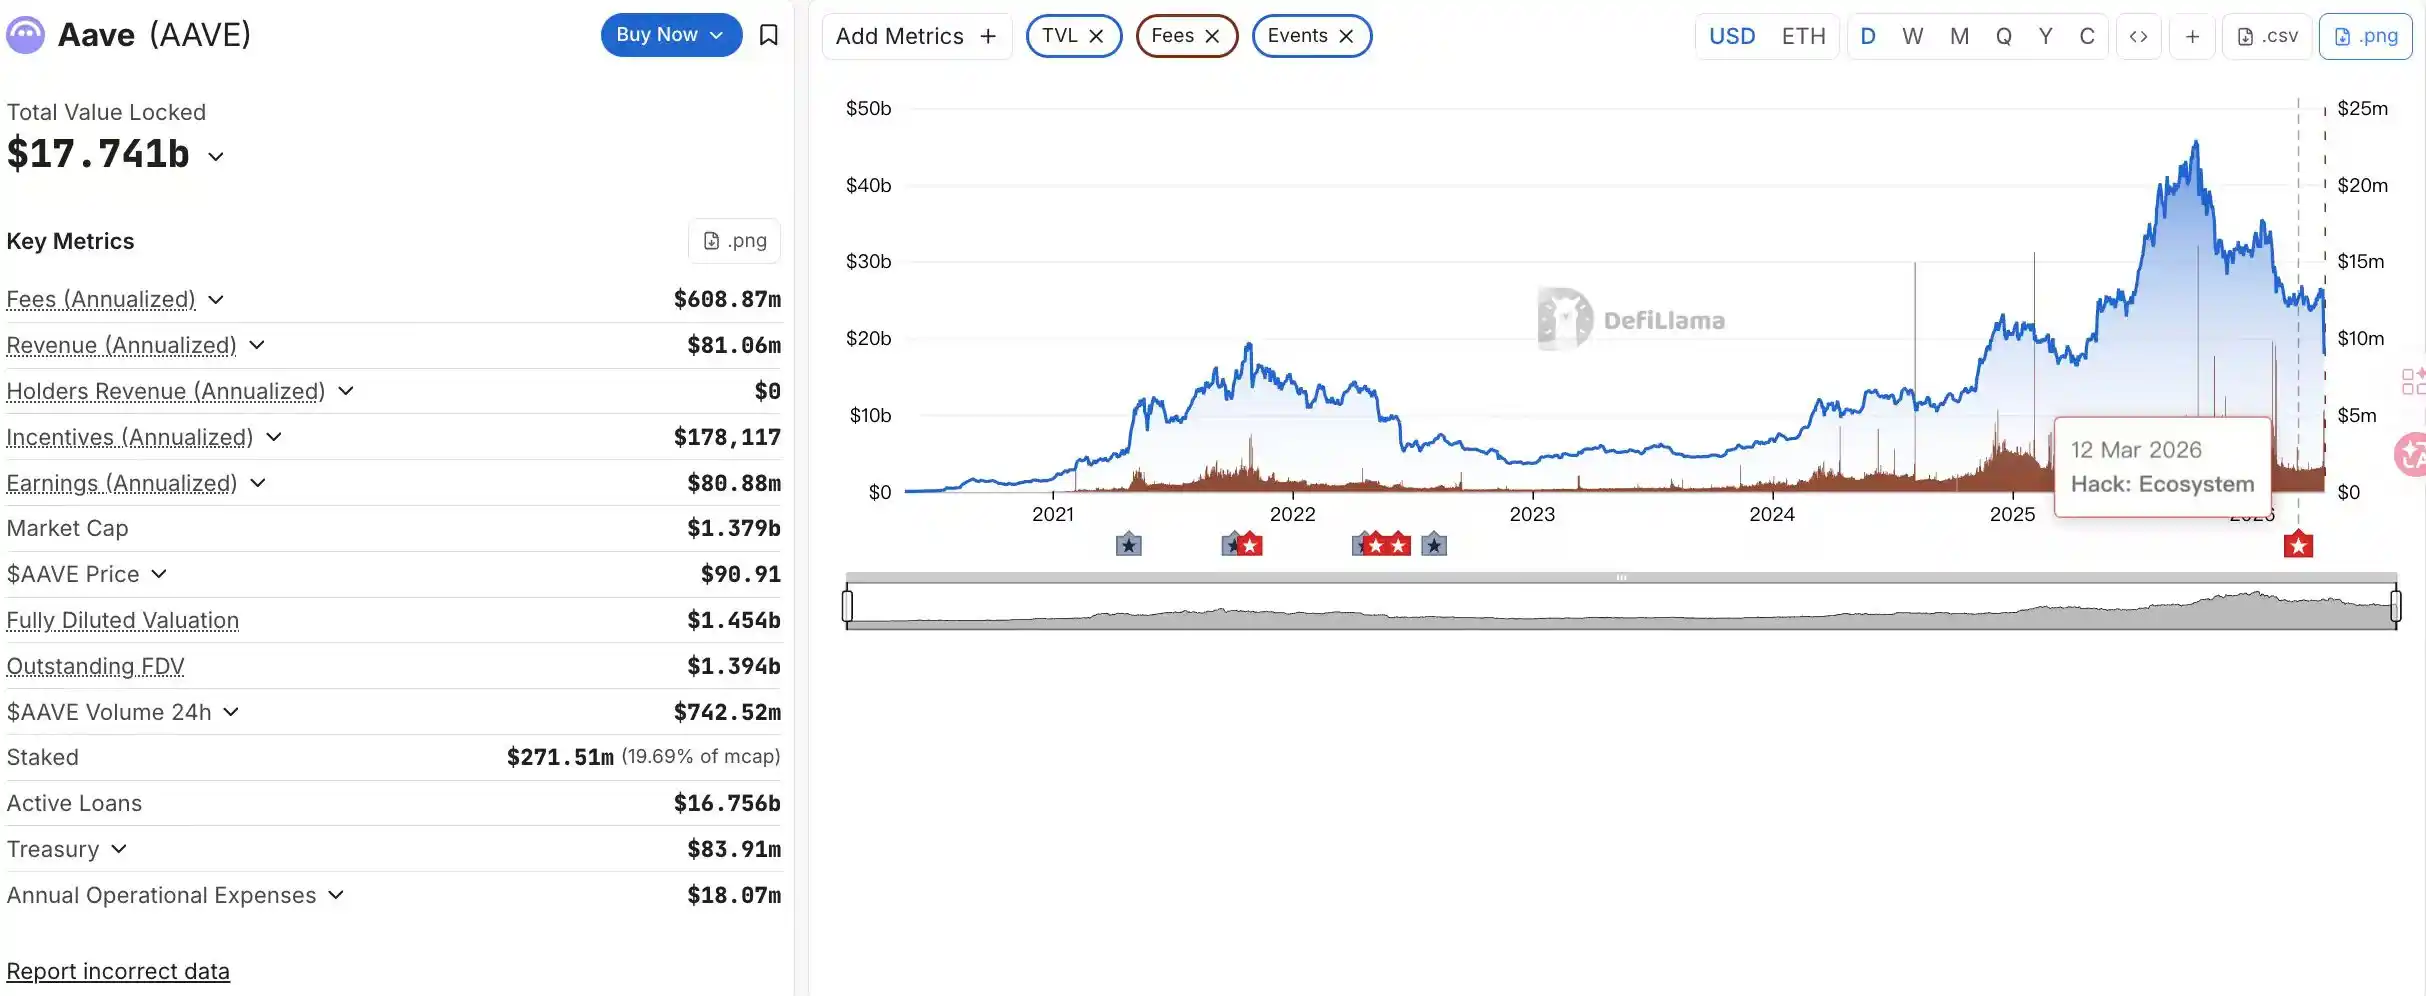
데이터 출처: DefilLama
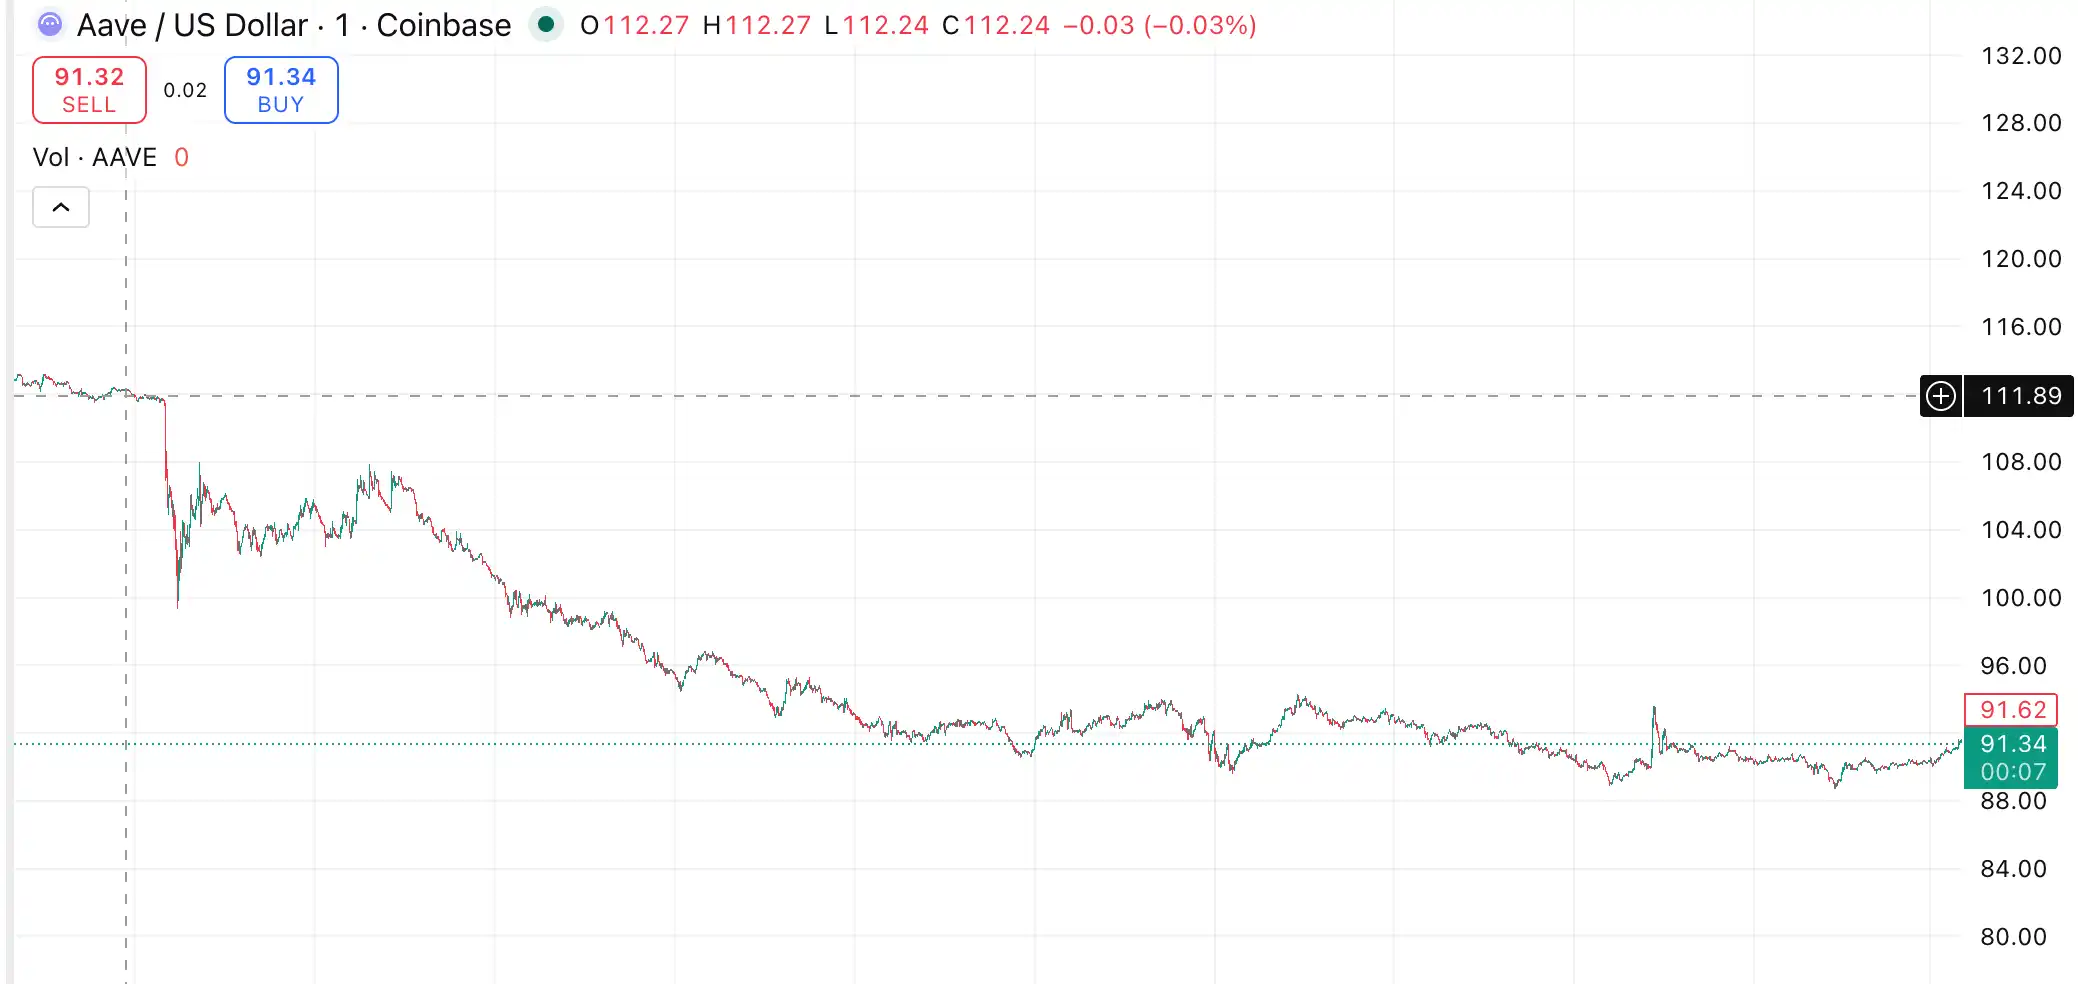
데이터 출처: tradingview
그러나 「Aave의 계약이 악용당하지 않았다」는 말은 그 안에 갇혔던 유동성 제공자들에게 어떤 위안도 되지 않습니다. Cyvers CEO Deddy Lavid가 한마디로 밝혔듯이, 이것은 DeFi 조합성 리스크의 현실화입니다. 하나의 프로토콜 토큰이 여러 플랫폼에 통합될 때 단일 취약점이 전체 생태계를 침투할 수 있습니다.
그리고 아마도 이것이 이더리움 DeFi 이야기의 구조적 모순일 것입니다.
이더리움이 가장 자랑스러워 하는 것은 「조합성」이며, 이는 금융 레고, 모든 프로토콜이 블록처럼 쌓일 수 있다는 것입니다. 이것은 핵심 가치이자 핵심 취약점입니다. 각 새로운 계층의 프로토콜, 각 새로운 다리, 각 새로운 담보물 유형은 전체 시스템의 공격 표면을 확대하고 있습니다. 그러한 확장은 어떤 단일 감사기관도 커버할 수 없습니다.
「Kelp 공격자는 암호학을 부숴 내지 않았으며 스마트 컨트랙트의 제로데이 취약점도 발견하지 못했습니다. 그들은 크로스체인 밸리데이터의 특정 구성 선택을 악용하여 LayerZero의 메시징 레이어를 속여 이더리움 메인넷에서 116,500개 rsETH를 공허에서 창조했습니다. 계약이 잘못되지 않았습니다. 밸리데이터 레이어가 잘못되었습니다. 이 차이는 매우 중요합니다. 다음 공격자들은 구성 오류를 기다릴 필요가 없을 것입니다. 그들은 인공지능을 보유하고 있을 것입니다.」라는 Brave New Coin의 분석가 Jason Jones가 썼습니다.
이더리움은 현재 사이클에서 두 가지 가치 주장이 있습니다. 하나는 기관 측의 RWA 및 ETF 이야기이며, 블랙록, JP 모건의 자산 토큰화는 여전히 진행 중이며, ETF 자금은 여전히 천천히 유입되고 있습니다. 이 이야기는 대체로 유지되고 있습니다. 그러나 '이더리움이 DeFi의 기본 결제 계층이다'라는 사실은 이제 수많은 소액 보유자들이 가지고 있는 ETH 기본 주장이 가장 엄격한 신뢰 시험을 겪고 있습니다.
시장 반응을 보면, 공포가 Kelp 해킹 사건 자체를 벗어나 전체 DeFi 생태계로 확산되고 있음을 확인할 수 있습니다. Morpho, Sky, JupLend 모두 인출 폭풍을 겪고 있으며, 이들이 Kelp와 아무런 관련이 없다 해도 마찬가지입니다.
이는 분명히 기술 위기가 아닌 신뢰 위기입니다.
다시 처음으로 돌아가 그 질문을 생각해보십시오. DeFi 프로토콜에 얼마나 많은 자금을 넣으셨습니까?
이 문제를 심각하게 고려해보십시오. 답변이 "많이 넣지 않았다, 그냥 한번 놀아보려고"라면 아무 문제가 없을 수 있습니다. 그러나 보유량이 상당하다면, DeFi 산업을 다시 검토해야 할 수도 있습니다. DeFi 프로젝트의 보안 모델은 '배포 전에 한 번의 감사'이지만 오늘날 AI는 배포 후 계속해서 스캔하고 실시간으로 새로운 취약성을 찾을 수 있으며, 점점 더 저렴해지고 있습니다.
이 사실을 명확하게 인식한 후에야 우리는 이더리움에 미래가 없다는 말을 하는 것이 아니라, 결국 이더리움 블록체인이 해킹당하지 않았고, Aave 코드에는 취약점이 없으며, Uniswap은 오늘도 정상 운영 중이라는 것을 알 수 있습니다.
오늘 우리가 다시 검토해야 하는 것은 이더리움 자체가 아니라, 'Aave를 사용하면 충분히 안전하다'는 전제 조건입니다. AI 중심, 가시성을 갖춘 계층화된 공격 환경에서, 이러한 전제 조건은 더 이상 유효하지 않습니다. 결국, 레고 블록의 상하게임은 전도성이 있으며 누구도 모든 블록이 절대적으로 안전하다고 보장할 수는 없습니다.
BlockBeats 공식 커뮤니티에 참여하세요:
Telegram 구독 그룹:https://t.me/theblockbeats
Telegram 토론 그룹:https://t.me/BlockBeats_App
Twitter 공식 계정:https://twitter.com/BlockBeatsAsia







