「양자 위기」가 현실로 다가오며, 비트코인은 얼마나 남았을까요?
원문 제목: Bitcoin의 양자 마감일이 앞당겨졌습니다
원문 작성자: Protos
번역: Peggy, BlockBeats
편집자 주: 최근에 양자 암호학 연구 두 가지가 비트코인의 기본 암호를 해독하는 데 필요한 자원과 시간을 크게 줄였습니다. 이전에 멀리 떨어져있던 위험이 더 구체적으로 변하는 중입니다.
이번 논의를 촉발한 것은 거의 동시에 발표된 두 논문이었습니다. 하나는 Google Quantum AI 팀에서, 다른 하나는 중성 원자 양자 컴퓨터 기업 Oratomic에서 나왔습니다. 개별적으로 볼 때, 각각이 중요한 발전이지만 함께 보면 양자 컴퓨팅 스택의 다른 부분을 각각 압축하여 "곱하기식" 향상을 나타내고 있습니다.
수백만에서 수만 단계로, 공격 임계값의 신속한 하향 조정으로 암호화 보안 경계에 대한 시장의 판단이 재구성되고 있습니다.
그러나 또 다른 명확한 신호는 대응이 동시에 진행 중이라는 것입니다. 비트코인 커뮤니티의 후양자 해결책 탐색부터 기술 기관이 제시한 이동 일정까지, "양자 시대" 보안 재구성에 관한 움직임이 이미 시작되었습니다.
아래는 원문입니다:
이번 주 월요일에 양자 암호학에 관한 두 연구가 감춰진 키를 해독하는 데 필요한 하드웨어 장벽을 크게 낮췄습니다. 이러한 비밀 키는 중앙화된 코인가에서 절반 이상의 비트코인을 보유한 사토시 나카모토를 비롯한 규모의 자산을 가지고 있습니다. 일각에서는 비트코인이 후양자 암호 체계로 이동해야 하는 시간창이 정확히 두 가지의 수준으로 앞당겼다고 보고합니다.
다시 말해, 이 두 연구 팀이 가져온 것은 "더하기"가 아닌 "곱하기" 차원의 발전입니다. 각각은 양자 컴퓨팅 체계의 다른 측면에서 시작했지만 개선 효과는 겹침으로 인해 증폭되었습니다.
간단히 말하면, 노출된 비트코인 공개 키를 해독하는 데 필요한 타원 곡선 서명에 해당하는 개인 키의 물리적인 양자 비트 수는 대략 900만 개에서 약 1만 개로 급격히 감소했습니다.
Google Quantum AI가 발표한 하나의 화이트페이퍼(스탠포드 연구원 Dan Boneh 및 이더리움 재단의 Justin Drake와 공동 저술)에서는 Shor 알고리즘을 활용하면 256비트 타원 곡선 이산 로그 문제(ECDLP)를 비트코인 프로토콜에서 해결하는 데 약 1200 개 미만의 논리 양자 비트와 9000만 개의 Toffoli 게이트가 필요하다고 합니다. 초전도 양자 컴퓨터에서 이는 약 50만 개의 물리적 양자 비트에 해당하며 몇 분 안에 완료될 수 있습니다. Google은 이 결과가 이전 추정치보다 약 20배 감소했다고 보고했습니다.
몇 시간 후에는 캘리포니아 공과대학과 하버드 대학의 학자들에의해 설립된 Oratomic이도 자사의 극복을 발표했습니다. 해당 팀은 "중성 원자" 양자 하드웨어에서 새로운 오류 수정 전략을 도입하여, Shor 알고리즘을 물리적 양자 비트 약 1만 개로만 구성되는 규모에서 개인 키를 해독하는 속도에 이르게 했습니다. 더 빠른 변형을 사용할 경우, 양자 비트 약 2.6만 개에 대해 공개 키만 가지고 약 10일 이내에 비트코인 개인 키를 해독할 수 있습니다.
「곱셈식 극복」의 의미
두 논문에서 묘사한 개인 키 해독 능력은 여전히 미래에 구현될 가능성이 있는 것이지만, 초전도 양자 컴퓨팅의 발전은 실제로 중성 원자 경로의 효과를 확대시켰으며, 두 가지는 "곱셈" 관계를 형성했습니다. 따라서, 관련 하드웨어가 실제로 구현될 때까지 기대되는 시간이 몇 년 앞당겨졌습니다.
과거에 많은 비트코인 보안 전문가들은 사토시 나카모토가 보유한 BTC에 대한 공격 위험은 대략 2030년대나 2040년대에 발생할 것으로 예상했습니다. 하지만 이러한 새로운 기술들로, 이러한 위협이 앞으로 5년 이내로 앞당겨질 수 있습니다.
일반적으로 양자 공격 한 번에 필요한 물리적 양자 비트 총 수는 알고리즘이 요구하는 논리적 양자 비트 수에 각각의 논리적 양자 비트에 대해 필요한 물리적 양자 비트 수(오류 수정용)를 곱한 것과 같습니다. 오류 수정은 양자 계산의 핵심 부분입니다. 왜냐하면 이렇게 미시적인 물리적 상태에서 계산 결과 자체가 높은 불확실성을 가지고 있기 때문입니다.
구체적으로 보면, 구글의 연구는 주로 첫 번째 변수인 논리적 양자 비트 수를 압축했습니다. 회로 최적화를 통해 비트코인에서 사용되는 ECDLP-256 문제의 논리적 양자 비트가 2017년 약 2330개에서 1200개 미만으로 감소했습니다.
한편 Oratomic은 두 번째 변수인 오류 수정 비용을 줄였습니다. 전통적인 표면 코드(surface code)는 일반적으로 1개의 논리적 양자 비트를 지원하기 위해 약 400개의 물리적 양자 비트가 필요합니다. 그러나 Oratomic이 제안한 lifted-product codes는 코딩 효율성을 거의 30%로 높여 이 비율을 약 10:1로 낮추었으며, 동일한 오류 수정 성능 하에서 효율성을 약 160배 향상시켰습니다.
이전의 최적 추정은 2023년 Daniel Litinski의 논문에서 제시되었으며, 약 900만 개의 물리적 양자 비트가 필요할 것으로 예상되었습니다.
암호화 연구기관에 따르면, 2012년 이후 ECC-256의 해독에 필요한 양자 연산 규모는 약 5개 수준으로 감소했습니다:
2012 년: 10 억 개의 물리 양자 비트
2019 년: 2000 만 개
2025 년: 100 만 개 미만
2026 년: 2.5 만 개 미만
비트코인은 여전히 양자 위협에 대응 중
이더리움을 지원하는 연구원 Justin Drake은 "2032 년 이전 암호학적 돌파"에 대한 그의 판단을 현저히 높였다. 그는 그 때 양자 컴퓨터가 이미 노출된 BTC 공개 키에서 secp256k1 ECDSA 개인 키를 복원할 확률이 최소한 10%에 이를 것으로 추정했다.
현재 수억 개의 BTC(수천억 달러 상당)가 양자 공격에 취약한 주소에 저장되어 있다. 그 중 약 170만 개는 초기 "pay-to-public-key" 출력에 속하며 사토시 나카모토 시대의 채굴 보상을 포함하고 있다.
대응 측면에서는 양자 안전 서명 방식을 제안한 비트코인 개선 제안 360(BIP 360)이 여전히 코어 개발자 커뮤니티에서 널리 합의되지 않은 채로 남아 있다.
동시에 비트코인 노드 소프트웨어 주변에서 양자 내성 메커니즘을 도입하기 위한 관련 작업이 진행 중에 있다.
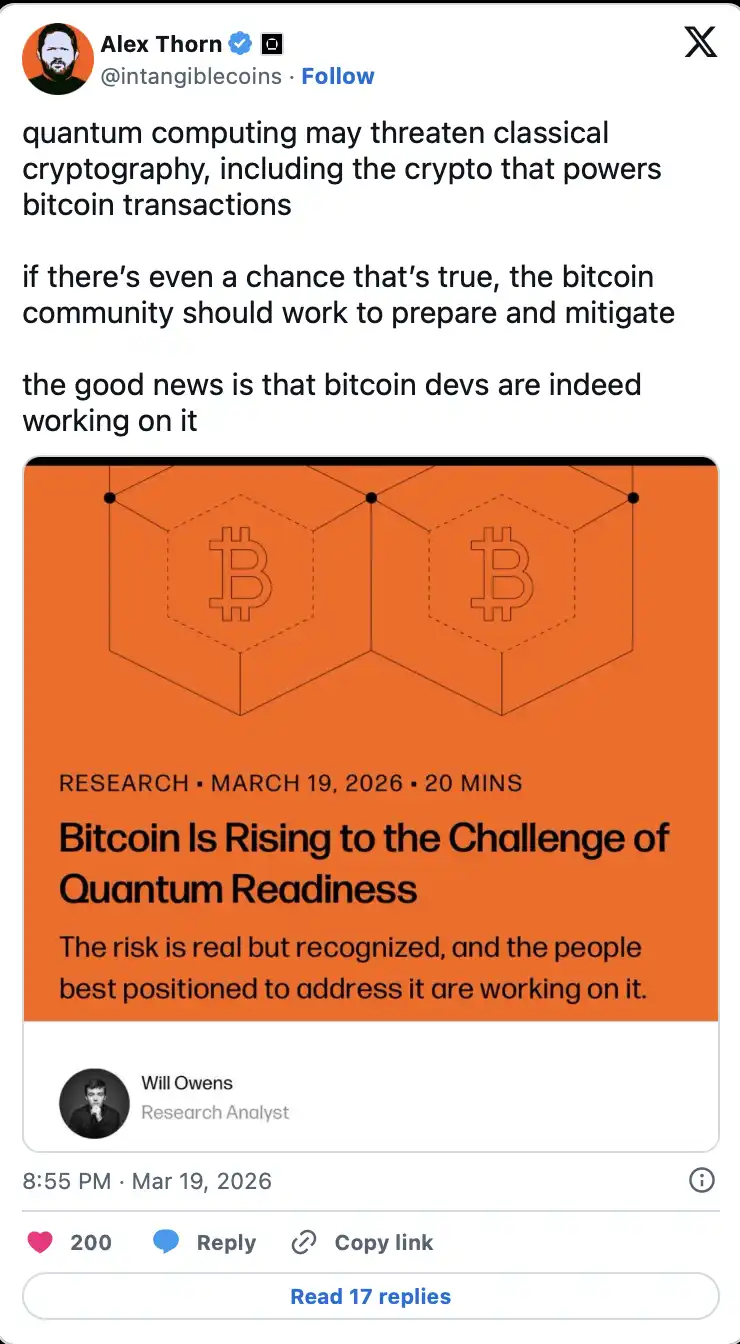
양자 컴퓨팅은 비트코인에 잠재적인 위협을 가하지만 업계는 이미 대응 중
적극적인 일정 및 전제 조건
물론, 이 두 논문 자체에도 타당한 예비 의견이 있다. 구글은 자체 양자 회로를 공개하지 않고 결과를 제로 지식 증명을 통해 확인했다. Justin Drake도 Oratomic의 성과가 대규모로 검증되지 않은 qLDPC 부호에 의존하므로 신중한 태도를 유지해야 한다고 지적했다.
또한, Oratomic의 9명의 저자는 동시에 회사 주주이며 이 회사는 이번 미디어 주목을 통해 자금 조달을 추진할 수 있으며, 이는 그들의 연구 동기가 완전 중립적이지 않음을 의미한다.
더 중요한 것은, 두 논문이 완전히 다른 하드웨어 접근 방식을 기반으로 한다는 것이다: 구글은 초전도 양자 비트를 전제로 하고 Oratomic은 중성 원자 시스템을 사용한다. 두 가지의 "최적 결과"를 단순히 합하여 하나의 구현 가능한 통합 하드웨어 제품으로 간주하는 것 자체가 기본적인 엔지니어링 구현의 엄청난 복잡성을 무시하는 것이다.
그러나 이러한 요인들은 더 명확한 추세를 변경하지 않았습니다. 양자 컴퓨팅이 비트코인에 대한 위협을 형성하고 있는 사실은 "월 단위 가속" 속도로 진행되고 있습니다. 구글 내부에서 제시된 "암호 시스템 이주 완료 시한 2029년" 일정은 그 자체가 이 기술 경로에 대한 심각한 판단임을 나타냅니다.
정책적 측면에서도 동시에 진전이 이루어지고 있습니다. 국가안보국(NSA)은 2030년까지 국가 안전 시스템이 양자 내성 알고리즘으로의 이주를 완료하기를 요청했으며, 미국 국립표준기술연구소(NIST)는 2035년까지 모든 미국 정부 기관이 양자 공격에 취약한 암호 시스템을 완전히 폐기하도록 계획하고 있습니다.
BlockBeats 공식 커뮤니티에 참여하세요:
Telegram 구독 그룹:https://t.me/theblockbeats
Telegram 토론 그룹:https://t.me/BlockBeats_App
Twitter 공식 계정:https://twitter.com/BlockBeatsAsia
 관련 기사