거의 90%의 도난 자금이 회수 불가능: 2026년 상반기 Web3 공격 대상이 '코드'에서 '사람'으로 전환 중
2026년 상반기, 암호화폐 업계에서는 총 182건의 공개 보안 사고가 발생하여 약 9억 5,600만 달러의 손실을 기록했습니다. 총 손실액보다 더 주목해야 할 점은 자금의 행방입니다. 슬로미스트(SlowMist) 통계에 따르면, 상반기 동안 도난 자금이 회수되거나 동결된 사건은 단 18건에 불과하며, 그 금액은 약 1억 1,800만 달러로 전체 손실의 12.3%에 해당합니다. 나머지 약 90%의 도난 자금은 회복이 불가능한 상태입니다.
또 다른 숫자는 오해하기 쉽습니다. 9억 5,600만 달러는 전년 동기 대비 약 60% 감소한 수치이지만, 이것이 업계가 더 안전해졌다는 의미는 아닙니다. 손실 감소는 거의 전적으로 작년 바이비트(Bybit)의 단일 대규모 사건(약 15억 달러)이 재발하지 않았기 때문입니다. 실제 사건 건수는 전년 동기 대비 약 50% 증가했습니다. 공격은 약화된 것이 아니라 방향을 바꿨습니다. 프로토콜 계약을 대상으로 하던 것에서 사람을 대상으로 하는 쪽으로 말이죠.
상반기 손실이 가장 컸던 두 건의 공격은 스마트 계약을 뚫어서 이루어지지 않았습니다. 드리프트 프로토콜(Drift Protocol)은 6개월간 지속된 사회공학적 침투로 약 2억 8,500만 달러를 탈취당했으며, 그 시작은 한 명의 다중 서명자가 서명한 몇 건의 '영향이 없어 보이는' 거래에 불과했습니다. 싱가포르의 한 피해자는 정부 고위 관료들이 모두 AI로 생성된 화상 회의에 초대되어 약 490만 싱가포르 달러의 손실을 입었습니다. 가장 값비싼 취약점은 사람에게 있었습니다.
이는 OKX Web3 보안팀이 슬로미스트(SlowMist), 오터섹(OtterSec)과 공동으로 발표한 《2026 OKX Web3 보안 반기 보고서》의 핵심 판단 중 하나이며, 슬로미스트가 같은 시기에 발표한 《2026 상반기 블록체인 보안 및 자금 세탁 방지 보고서》와 동일한 결론을 공유합니다. 두 보고서는 각각 거래 플랫폼과 보안 회사에서 나왔지만, 동일한 판단을 가리킵니다. 공격의 빈도는 증가하고, 수법은 진화하며, 목표는 '코드'에서 '사람'으로 옮겨가고 있다는 것입니다.
손실은 전년 대비 약 60% 감소했지만, 공격 활동은 오히려 증가
동일한 데이터라도 다른 기준으로 나누면 상반된 결론이 나올 수 있습니다. 이것이 올해 상반기 보안 상황을 이해하기 위한 전제 조건입니다.
OKX 보고서가 인용한 슬로미스트 해킹 데이터베이스 통계에 따르면, 상반기 182건의 사고로 약 9억 5,600만 달러의 손실이 발생했습니다. 2025년 같은 기간에는 121건, 약 23억 7,300만 달러였습니다. 사건 건수는 전년 동기 대비 약 50% 증가했지만, 금액은 약 60% 감소했습니다. 금액 감소의 주된 이유는 2025년 2월 바이비트 사건(약 15억 달러, 해커가 서명 도구 Safe{Wallet} 개발자의 컴퓨터를 장악하고 공식 웹사이트 스크립트를 변조)이 극단적인 사례였기 때문입니다. OKX 보고서는 이에 대해 "이례적인 값을 제외하면, 올해의 비교 가능한 손실은 오히려 증가했다"고 판단했습니다.
OKX 보고서는 공격 원인에 따라 두 가지 기준으로 분석을 진행했다. 사건 건수 기준으로는 컨트랙트 및 로직 취약점이 여전히 가장 큰 원인으로 총 85건을 차지했다. 그러나 손실 금액 기준으로는 공급망 공격이 약 2억 9800만 달러로 1위를 기록했으며, 그 뒤를 컨트랙트 취약점(약 1억 5200만 달러)과 개인키 유출(약 1억 3000만 달러)이 이었다. 慢雾(SlowMist)는 이러한 특징을 여덟 글자로 요약했다: 사건은 분산되고, 손실은 집중된다. 실제로 치명적인 대규모 손실은 인프라, 크로스체인, 공급망 등 핵심 영역에 집중되고 있다. 불균형을 보여주는 사례로, 크로스체인 브리지는 상반기에 단 20건의 사건만 발생했지만 약 3억 4600만 달러의 손실을 초래했다.
자금이 더 이상 주로 컨트랙트 취약점을 통해 유출되지 않고 있다. OKX 보고서는 이번 상반기의 변화를 세 가지 주요 흐름으로 정리했다: 대규모 손실이 점점 더 컨트랙트 외부에서 발생하고, 일반 사용자가 주요 공격 대상이 되며, AI 에이전트가 도구에서 먹잇감으로 변하고 있다. 또한 두 가지 일관된 흐름이 있다: 개발 과정에 침투하는 공급망 독극물 공급과, 도난당한 모든 자금이 최종적으로 유입되는 자금 세탁 하류이다. 아래에서 하나씩 자세히 살펴보겠다.
프로젝트 측: 가장 큰 손실은 감사가 미치지 못하는 곳에서 발생한다
상반기에 가장 큰 손실을 입은 프로젝트 대부분은 감사를 받지 않은 것이 아니며, 취약점은 바로 감사 범위 밖에 있었다: 서명 프로세스, 클라우드 키, 검증 노드, 개발자 기기. 감사는 컨트랙트 로직이 정확함을 증명할 수 있지만, 이러한 운영环节의 안전을 증명할 수는 없다.
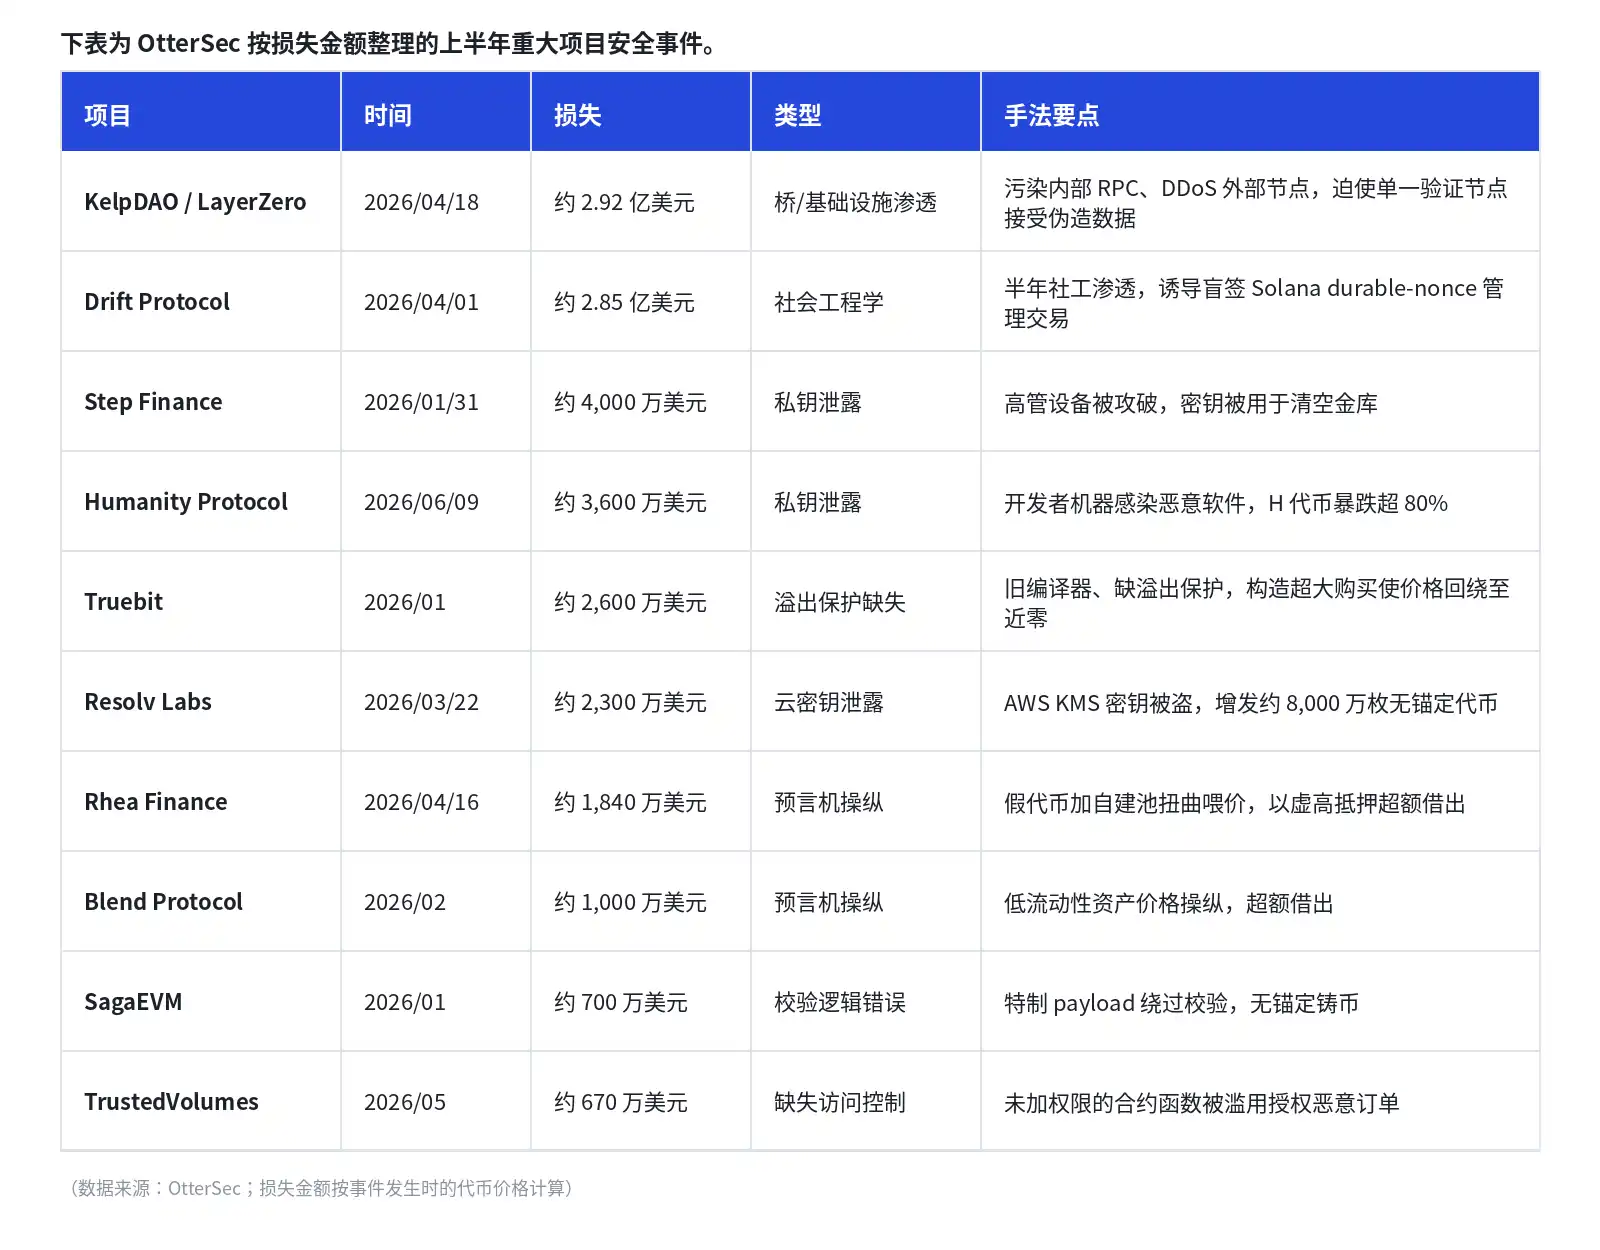
KelpDAO: 공격받은 것은 컨트랙트가 아니라 검증 경로였다. 이는 상반기 최대 단일 손실이다. OtterSec의 분석에 따르면, 공격자는 LayerZero 내부 RPC 노드를 오염시키는 동시에 정직한 외부 노드에 DDoS 공격을 가했다. 크로스체인 메시지는 일반적으로 여러 독립 노드가 교차 검증해야 하지만, 해당 브리지는 당시 '1-of-1' 단일 검증 노드 구성을 사용하고 있었다. 유일한 검증 지점은 모두 위조된 데이터를 수신했고, 결국 실제 자산이 뒷받침되지 않는 인출 요청을 승인하여 약 116,500개의 rsETH가 전송되었으며, 그중 약 7,500만 달러가 사후에 동결되었다. 단일 검증 노드는 오랫동안 고위험 구성으로 간주되어 왔으며, 과거에는 아키텍처 검토에서 이론적 경고에 불과했지만, KelpDAO 사건 이후 약 3억 달러에 가까운 실제 손실로 이어졌다. 慢雾는 도난 자금의 행방을 추가로 설명했다: LayerZero는 이 사건을 Lazarus 하위 그룹 TraderTraitor의 소행으로 돌렸으며, 도난당한 토큰은 이후 담보로 사용되어 Aave 등 대출 플랫폼에서 약 2억 3600만 달러의 실제 자산(WETH)을 대출받았고, 이로 인해 DeFi 시장에 일시적인 유동성 위기가 발생했다.
Drift: 반년에 걸친 서명 유도 사건. 그 메커니즘을 설명하자면, durable nonce는 일종의 '사전 서명되어 언제든지 현금화할 수 있는 거래 증서'와 같다. 공격자는 위장된 퀀트 기관 신분과 100만 달러가 넘는 실제 예치금으로 반년간 신뢰를 쌓아, 피해자로 하여금 이러한 관리 거래를 사전 서명하도록 유도했다. 서명 당시에는 아무런 영향이 없어 보였지만, 프로젝트 측이 이후 다중 서명 임계값을 조정하고 타임락(민감한 작업은 공개 지연 후에야 효력 발생) 보호가 없는 창구가 발생하자, 공격자는 사전에 획득한 서명 거래를 브로드캐스트하여 12분 만에 31건의 인출을 완료, 잠긴 자산의 절반 이상을 탈취했다. 이 사건의 핵심 교훈은 서명 당시 '영향이 없는' 거래라도 미래에 현금화되지 않으리라는 보장이 없다는 점이며, 블라인드 서명, 사전 서명, 해석 불가능한 관리 거래는 모두 고위험 작업으로 간주되어야 한다는 것이다.
단일 지점 붕괴의 군상. Resolv Labs의 AWS 클라우드 키가 도난당해 공격자가 이를 이용해 약 8,000만 개의 무담보 토큰을 추가 발행했다. Step Finance는 임원 기기가 해킹당해 개인 키가 금고를 비우는 데 사용되었다. Humanity Protocol은 개발자 기기가 악성 소프트웨어에 감염되어 개인 키가 통제 불능 상태가 되었다. SlowMist는 온체인 분석가 ZachXBT의 추적 결과, 해당 장물이 KelpDAO 도난 자금과 믹싱 행위를 한 것으로 밝혀져 내부 소행 가능성을 배제하고 다시 한번 Lazarus를 지목했다.
SlowMist 보고서는 또한 더 근본적인 사례들을 기록하며 공격을 암호학 엔지니어링 구현 수준까지 파고들었다. 세 사건의 공통점은 취약점이 코드 감사의 일반적인 범위를 벗어난다는 점이다.
• Taiko(6월 22일, 약 170만 달러): 서명 개인 키 하나가 실수로 공개 GitHub 저장소에 제출되었고, 공격자는 이를 이용해 레이어2 네트워크 상태 증명을 위조, 자금 방출을 사취했으며 TAIKO 토큰은 단기간에 20% 이상 하락했다.
• SecondFi / 구 Yoroi(6월 21~23일, 약 240만 달러): 서명 알고리즘 구현에 필요한 무작위 마스킹 단계가 누락되어, 단 한 번의 온체인 서명으로 전체 개인 키가 역추적될 수 있었고, 374개 주소가 도난당했다. 결함은 사건 발생 2주 전에 도입된 감사되지 않은 타사 구성 요소에서 비롯되었다.
• THORChain(5월 15일, 약 1,070만 달러): 금고 개인 키는 다중 노드가 공동 관리(임계값 서명)하여 단일 노드가 전체 개인 키를 보유하지 않도록 설계되었으나, 악성 노드 하나가 여러 차례의 정상 서명 과정에서 키 조각을 점진적으로 수집, 결국 전체 개인 키를 재구성했다.
크로스체인 검증, 클라우드 키, 서명 알고리즘에 이르기까지, 이 사건들은 동일한 실패의 다양한 형태를 보여준다. 핵심 경로에 자금의 행방을 독립적으로 결정할 수 있는 단일 노드가 존재하는 한, 그것은 공격자의 최우선 목표가 된다.
동일한 판단에 따라, OKX는 서명 리스크 관리에서 '거래가 본인에 의해 시작되었는지'를 검증할 뿐만 아니라, 사용자가 서명 전에 거래 결과를 이해하도록 더 중점을 둡니다. durable nonce, 계정 소유권 변경 등 고위험 시나리오를 중심으로, OKX는 상반기에 누적 400만 건 이상의 관련 고위험 작업을 차단 또는 경고했으며, 보호 금액은 약 5억 2600만 달러에 달합니다. 또한 5만 종 이상의 온체인 메서드를 분석하여 이해하기 어려운 calldata를 '이 거래가 어떤 자산을 변동시키고, 어떤 권한을 부여하는지'로 변환합니다. 다만, 이러한 기능은 위험을 줄일 뿐 완전히 제거할 수는 없으며, 거래 플랫폼과 지갑 서비스 제공자 자체가 가장 가치 있는 공격 대상입니다. 2025년 Bybit 사건은 바로 서명 도구가 뚫린 결과로, 어떤 주체도 면역이라고 주장할 수 없습니다.
사용자 측: 공격은 가장 익숙한 진입점에서 시작된다
프로토콜 공격 비용이 증가하면서, 공격자는 사용자로 방향을 전환했습니다. OKX 보고서에 따르면, 현재 공격 진입점은 대부분 사용자의 경계심이 가장 낮은 시나리오입니다: 앱 스토어, 검색 결과 첫 번째, 친구 계정, 회의 소프트웨어, 채용 프로세스 등입니다.
• 악성 브라우저 확장 프로그램은 '로컬에서 껍데기를 유지하고, 클라우드에서 독을 주입하는' 방식을 사용합니다: 확장 프로그램 자체에는 악성 로직이 없어 앱 스토어의 정적 검토를 통과할 수 있습니다; 실제 피싱 페이지는 원격 서버에서 실시간으로 전송되며, 도메인을 수시로 변경할 수 있습니다(5월에 SlowMist는 TronLink를 사칭한 유사 확장 프로그램을 적발했습니다). 사용자가 이러한 페이지에 시드 구문을 입력하면 자산 통제권이 넘어갑니다.
• 검색 광고 중독은 일상적인 작업에 더 가깝습니다. OKX 보고서에 기록된 한 사례에서, 사용자가 새 컴퓨터를 구입한 후 개발 도구를 검색하다가 검색 결과 상단의 유료 광고를 클릭했고, 페이지 안내에 따라 터미널에서 '설치 명령'을 실행했지만, 해당 명령은 실제로 클립보드 하이재킹 트로이 목마를 배포했습니다; 이후 사용자가 약 2만 달러를 송금할 때 수신 주소가 자동으로 변경되었습니다. 이러한 공격이 방어하기 어려운 이유는 피해자가 '공식 사이트 검색, 도구 다운로드, 명령 복사' 등 일반적인 작업만 수행했기 때문입니다.
• 채용 면접 사기는 '정찰-프로파일링-표적 공격' 경로를 따릅니다: 공격자는 기술 면접을 빌미로 지원자에게 화면 공유를 요구하고, 'DeFi 사용 경험 확인'을 위해 지갑을 열도록 하여 실제로 지갑 주소, 보유 자산 및 자주 사용하는 프로토콜을 기록합니다; 이후 피해자가 실제로 사용한 프로토콜을 대상으로 가짜 에어드롭 페이지를 만들고 맞춤형 피싱 정보를 전송합니다. OKX 보고서에 기록된 한 사례에서 피해자는 이로 인해 약 8만 8000달러의 손실을 입었습니다.
또한 두 가지 새로운 수법이 주목할 만합니다. 첫 번째는 가짜 '2FA 보안 인증'입니다: 공격자는 지갑 공식 명의로 이메일을 보내며, 공식 도메인과 한 글자만 다른 사칭 도메인을 사용하고, 카운트다운으로 긴박감을 조성하여 사용자가 '인증 완료'를 위해 시드 구문을 입력하도록 유도합니다. 두 번째는 업무 프로세스 사기입니다: '외부 감사', '토큰 귀속 확인' 등의 업무 시나리오를 미끼로 악성 첨부 파일을 전송합니다(SlowMist가 분석한 샘플은 이중 확장자로 스크립트를 문서로 위장했습니다). 이를 열면 시스템 업데이트로 위장하여 비밀번호를 탈취하고, 이후 카메라, 화면 녹화 및 키보드 모니터링 권한을 요청합니다. 최종 목표는 개인 지갑이 아닌 업무 단말기와 클라우드 서비스 권한인 경우가 많습니다.
전자의 경우, 두 보고서는 일관된 경고를 제시합니다:
복구, 인증, 복원, 업그레이드를 위해 시드 구문 입력을 요구하는 모든 페이지는 사기입니다. 시드 구문은 인증 코드가 아니라 자산 통제권 그 자체입니다. 모든 정식 지갑은 웹페이지를 통해 시드 구문을 요구하지 않습니다.
대부분의 손실이 체인 상 거래가 아닌 더 이른 단계의 악성 앱이나 피싱 사이트에서 시작되기 때문에, OKX는 보호 조치를 기기 및 접근 진입점으로 앞당겼습니다. 보안 스캔 도우미는 누적 20만 건 이상의 위험 탐지를 수행했으며, 6만 건 이상의 고위험 앱을 발견했습니다. 피싱 사이트와 악성 DApp에 대해서는 누적 700만 건 이상의 위험 사이트 접근을 차단하여, 사용자가 시드 구문을 입력하거나 지갑을 연결하기 전에 차단을 완료하려고 합니다.
그리고 공격자가 사용자에게 접근하기 전에, 상당수의 위험은 이미 더 상류 단계인 소프트웨어 공급망에 심어져 있습니다.
공급망: 오염된 것은 소프트웨어 패키지가 아니라 신뢰 그 자체
공급망 오염의 특수성은 피해자가 어떤 실수도 하지 않았다는 점에 있습니다. 단지 평소처럼 의존성을 설치하고, 버전을 업데이트하고, 공식 도메인에 접속했을 뿐입니다. 이는 SlowMist 보고서에서 가장 강조한 장이며, 세 가지 대표 사례는 이러한 공격이 폭, 깊이, 높이에서 어떻게 진화했는지 보여줍니다.
• 폭: Shai-Hulud 웜. 5월 중순, 한 계정이 22분 동안 317개의 패키지 이름과 관련된 637개의 악성 버전을 게시했습니다. 이는 echarts-for-react(월 다운로드 380만 회 이상), size-sensor(월 다운로드 420만 회 이상) 등 인기 구성 요소에 영향을 미쳤습니다. 악성 패키지는 설치 단계에서 난독화된 페이로드를 트리거하여 AWS, GCP, Azure 클라우드 자격 증명, Kubernetes 클러스터 키, SSH 개인 키 등 여러 유형의 민감 정보를 체계적으로 수집하고 암호화하여 외부로 전송했습니다. 동시에 자체 전파 모듈을 내장하여 웜처럼 확산되었으며, Claude Code 및 VS Code에 대한 지속성 메커니즘도 사전 설정했습니다. 그 목표는 더 이상 단일 소프트웨어 패키지가 아니라 전체 개발 파이프라인의 권한이었습니다.
• 깊이: 신뢰 체인의 단계적 전달. 3월, 월 다운로드 9,700만 회의 Python 라이브러리 LiteLLM이 공격을 받았습니다. 공격자는 이 라이브러리를 직접 침투하지 않고, 먼저 빌드 프로세스가 의존하는 보안 스캔 도구 Trivy를 오염시켜 릴리스 키를 탈취하고 악성 버전을 푸시했습니다. 개발자는 LiteLLM을 신뢰하고, LiteLLM은 Trivy를 신뢰했지만, Trivy가 이미 침투당했습니다. 이로 인해 보호 역할을 해야 할 보안 도구가 오히려 공격 체인의 일부가 되었습니다. 같은 달 SlowMist가 모니터링한 Apifox 공식 CDN 오염도 유사한 사례입니다. 공격자는 공식 스크립트를 변조하고 무작위 타이머가 포함된 악성 코드를 삽입하여, 설치 후 30분에서 3시간 지연된 후에야 발동되도록 했습니다. 이로 인해 사용자는 이상 현상을 특정 작업과 연결하기 어려워졌습니다. 이는 '공식 출처'가 더 이상 완전히 '안전'하다고 볼 수 없음을 시사합니다.
• 高度:공격자의 '공격 표면 사고방식'. 4월, 슬로우미스트 CISO 23pds는 경고했다: 라자루스의 하위 조직 HexagonalRodent가 고연봉 원격 채용을 미끼로 개발자에게 백도어가 포함된 코드를 실행하도록 유도하고 있다. OKX 보고서에 따르면, 이 조직은 ChatGPT, Cursor를 적극 활용해 코드와 대화 스크립트를 생성하고, AI 기반 웹사이트 제작 도구로 가짜 회사 사이트와 임원 신원을 위조하며, 심지어 AI를 이용해 자체 악성 코드를 '자가 점검'하여 탐지를 회피한다. 단 한 분기 만에 2,700개 이상의 개발자 시스템에서 지갑 데이터를 탈취했다. 동시에 AI가 생성한 코드 자체도 새로운 위험 요소를 만들어내고 있다. OKX 보고서가 OtterSec 데이터를 인용한 바에 따르면, 조지아 공대는 3월 74개의 CVE 중 35개를 AI 생성 코드로 인한 것으로 분류했으며, 약 1,400개의 '즉석 생성' 앱을 대상으로 한 스캔에서 2,038개의 심각한 취약점과 400개 이상의 노출된 키를 발견했다. '기능 사용 가능'이 '프로덕션 환경 진입 가능'과 동일하지 않다는 점을 시사한다.
유사한 사례로는 21개월간 업데이트가 중단된 후 갑자기 비정상 버전이 등장한 node-ipc, 세 가지 주요 생태계를 가로질러 협력적으로 악성 코드를 유포한 TrapDoor 등이 있다. 이들은 공통된 결론을 가리킨다: 과거 보호의 초점은 코드 감사였지만, 이제는 신뢰의 출처를 감사해야 한다. 이는 Agent 생태계에 특히 중요하다. Agent는 외부 플러그인을 능동적으로 읽고, 설치하며 실행하기 때문이다. 이에 따라 OKX는 Agentic Wallet의 플러그인 연동에 있어 코드 보안, 권한 범위 및 외부 의존성을 포괄하는 접근 심사와 정기 점검 메커니즘을 구축하여, '의존성 신뢰 여부' 판단을 플러그인 출시 전 단계로 앞당겼다.
AI: 단일 콘텐츠 위조에서 전체 환경 합성으로
앞의 내용을 연결하면, 하나의 숨겨진 주제를 볼 수 있다: 외부는 '더 지능적인 시스템'에 대해 본능적인 신뢰를 가지고 있다. 그리고 형성되고 있는 다음 집단적 오판은: Agent가 인간보다 더 신뢰할 만하다는 것이다. 이 인식은 아직 충분한 사고로 수정되지 않았지만, 그 대가는 이미 드러나고 있다.
5월의 Bankr 사건은 거의 '침입'처럼 보이지 않는 사례다: 공격자는 개인 키를 탈취하지 않았고, 컨트랙트를 공격하지 않았으며, 서버에 침입하지도 않았다. 단지 Grok에게 모스 부호를 번역해 달라고 요청했을 뿐이다. BankrBot은 X 플랫폼에 배포된 AI Agent로, 자연어 명령에 따라 체인 상 거래를 자동으로 실행한다. 슬로우미스트의 분석에 따르면, 공격자는 먼저 연결된 지갑에 멤버십 NFT를 에어드롭하여 높은 권한 모드를 활성화시킨 후, 모스 부호 메시지를 보내 Grok에게 번역을 요청했다. Grok이 디코딩을 완료한 후 @BankrBot을 호출하여 숨겨진 전송 명령(약 30억 개의 DRB 토큰)을 평문으로 출력했고, BankrBot은 이를 신뢰할 수 있는 명령으로 간주해 직접 실행했다. 손실은 약 15만~20만 달러(슬로우미스트는 약 17.5만 달러로 기록)였으며, 사후 약 80%가 회수되었다. Grok과 BankrBot 모두 전통적인 의미의 취약점은 없었다. 실제로 실패한 것은 두 자동화 시스템 간의 검증되지 않은 신뢰 경계였다. Agent가 서명 및 전송 능력을 갖추게 되면, 정상 입력으로 위장된 악성 명령 하나가 실제 자산 손실로 이어질 수 있다.
SlowMist는 Agent에 대한 공격을 인지부터 실행까지의 체인에 따라 네 가지 계층으로 분류하며, 각 계층에는 실제 사례가 대응됩니다:
• 입력 계층: 간접 프롬프트 인젝션. 악성 명령어를 Agent가 자동으로 읽는 외부 콘텐츠에 삽입하는 방식으로, Bankr 사건이 이에 해당합니다.
• 메모리 계층: 메모리 오염. Palo Alto Networks Unit 42의 검증 결과, 악성 규칙을 Agent의 장기 메모리에 기록(예: 공격자 주소를 '자주 사용하는 수취 주소'로 표시)하여 이후 세션에서 지속적으로 작동시킬 수 있습니다.
• 도구 계층: 권한 침투. 5월에 공개된 OpenClaw 'Claw Chain' 사건에서 보안 회사 Cyera는 연쇄적으로 악용 가능한 네 가지 취약점(최고 위험 등급 CVSS 9.6)을 발견했으며, 이를 단계적으로 연결하여 실행 환경에 대한 완전한 통제권을 확보할 수 있었습니다.
• 공급망 계층: OpenClaw 플러그인 센터는 검증이 부족하여, 악성 스킬이 기능 설명 문서로 위장하고 인코딩을 통해 명령어를 숨긴 후, '2단계' 방식을 사용해 원격에서 실제 악성 페이로드를 동적으로 가져옵니다.
AI가 피싱 시나리오에 가져온 더 깊은 변화는 사기를 '단일 콘텐츠 위조'에서 '합성 현실' 전체를 운영하는 수준으로 업그레이드한 점입니다. OKX 보고서가 인용한 Check Point의 '트루먼 쇼' 작전에 따르면, 공격자는 피해자를 개인 투자 그룹으로 유인하며, 그룹 내 '전문가'와 '투자자'는 모두 AI가扮演하여 지속적으로 분석을 게시하고 수익을 보여주며 실시간으로 상호작용합니다. 피해자가 마주하는 것은 단일 사기꾼이 아니라, 완전한 사회적 및 신뢰 구조를 갖춘 위조 환경입니다. 이 글 서두에서 언급된 싱가포르 화상 회의 사건(AI가 생성한 총리, 대통령, 금융관리국 대표가 동시에 참석, 약 490만 싱가포르 달러 손실)은 동일한 수법의 극단적인 형태입니다.
이로 인해 공격 목표는 근본적으로 변화했습니다: 속여야 할 대상은 더 이상 사용자의 단일 정보 판단이 아니라, 전체 환경의 진위성에 대한 인식입니다. '취약점은 사람에게 있다'는 판단도 더욱 확장되어야 합니다. 기계가 사람을 대신해 판단을 내리기 시작하면, 위험 경계는 '사람'에서 기본적으로 신뢰되는 모든 요소(기계 간 신뢰 경계 포함)로 확장됩니다. 전통적인 '의심스러운 정보 식별' 방식의 방어는 효력을 잃고 있습니다.
대응 측면에서 업계는 한 가지 합의에 도달했습니다: Agent가 거래를 더 지능적으로 구성할 수는 있지만, 실행 단계는 더 엄격한 제약을 받아야 합니다. SlowMist는 보안 기능을 Agent 실행 프로세스에 내장하여, MistEye Security Gate가 Claude Code, Cursor 등 코딩 에이전트에 '먼저 탐지 후 실행'하는 하드 차단 메커니즘을 제공합니다. MistTrack Skills는 4억 개 이상의 체인 상 주소 레이블과 19개 주요 퍼블릭 체인을 기반으로, 송금 전에 AML(자금 세탁 방지) 위험 검사를 완료합니다. OKX의 접근 방식 역시 보안을 전적으로 Agent 자체의 판단에 맡기지 않는 것입니다: 거래가 어떤 방식으로 생성되었든, 서명 및 브로드캐스트 전에 독립적인 위험 탐지를 한 번 수행하며, 위험으로 판단되면 2차 확인을 요구하거나 직접 차단합니다.
자금 흐름: 회수 가능한 금액은 약 12%에 불과, 세탁은 이미 고도로 산업화됨
서두의 숫자로 돌아가 보자. 이 장의 자금 세탁 방지 및 규제 데이터는 주로 SlowMist 보고서의 추적을 기반으로 한다. 상반기 동안 자금 회수 또는 동결이 가능했던 사건은 단 18건에 불과하며, 관련 도난 금액은 약 3억 8,900만 달러, 회수 또는 동결된 금액은 약 1억 1,800만 달러로 전체 손실의 12.3%를 차지한다. 도난된 자금의 대부분은 한 번 이체되면 회수하기 어려우며, 그 근본 원인은 하류의 자금 세탁 단계가 이미 고도로 산업화되었기 때문이다.
Lazarus를 예로 들면, 그들의 자금 세탁 경로는 단계적으로 연결되어 있다. 먼저 Umbra와 같은 프라이버시 프로토콜을 통해 온체인 연관성을 차단한 후, THORChain과 같은 실명 인증이 필요 없는 크로스체인 프로토콜을 통해 비트코인(유동성이 풍부하고 분할이 용이함)으로 교환한다. 이후 자금을 수천 개의 새 주소로 분산시키고, Sinbad, YoMix, Wasabi와 같은 믹싱 서비스를 거친 후, 최종적으로 중국 OTC 카운터 또는 러시아 거래소 네트워크(예: Garantex 및 그 후계자인 Grinex)를 통해 법정화폐로 전환한다. 도난 자산이 rsETH와 같은 토큰인 경우, 먼저 DeFi 프로토콜에서 담보로 실제 자산을 빌려 교환하며, KelpDAO의 불법 자금도 이 경로를 따른다. 자금이 크로스체인 및 믹싱 단계에 진입하면 회수 기회는 사실상 사라진다.
프라이버시 프로토콜로의 자금 유입은 이를 간접적으로 입증한다. SlowMist의 Dune 기반 통계에 따르면, 상반기 주요 프라이버시 프로토콜로 유입된 누적 금액은 약 9억 7,400만 달러이며, 이 중 Tornado Cash가 약 71%, Railgun이 약 23%를 차지하고, Railgun 유입의 거의 90%는 스테이블코인이다. 불법 산업의 다른 측면은 도구의 '서비스화'로 나타난다. SlowMist가 추적한 'Drain-as-a-Service' 플랫폼 중 Rublevka Team은 2023년 이후 누적 1,000만 달러 이상을 탈취했으며, 최소 24만 건의 성공적인 탈취를 수행하고 하위 라인에 최대 80%의 수수료를 제공한다. StepDrainer는 전체 피싱 도구 세트를 명확한 가격으로 제공하며, 전체 소스 코드는 약 750달러이다. 공격 도구의 접근 장벽은 매우 낮은 수준으로 낮아졌다.
규제의 제약도 강화되고 있으며, 자금 세탁 경로의 핵심 지점을 정확히 겨냥하기 시작했다. SlowMist가 정리한 동향에서 위 경로에 가장 직접적인 영향을 미치는 세 가지 조치는 다음과 같다. EU의 20차 대러시아 제재는 처음으로 러시아 내 암호화폐 서비스 제공자와의 모든 거래를 전면 금지하여 Garantex, Grinex와 같은 출금 채널을 직접 겨냥했다. 두바이 DIFC는 프라이버시 코인 거래를 전면 금지하여 믹싱 단계를 겨냥했다. 중국 8개 부처의 2월 신규 규정은 처음으로 해외에서 위안화에 연동된 스테이블코인을 발행하는 것을 승인 없이 금지했다. 다른 조치들도 동시에 추진되고 있다. 홍콩은 최초의 스테이블코인 발행자 라이선스를 발급했고, 한국은 해킹당한 거래소에 최대 도난 금액의 10%에 해당하는 벌금을 부과할 예정이며, 미국의 GENIUS Act는 최초의 스테이블코인 규칙을 확정했다. 자금 세탁 경로의 시작점은 종종 악성 주소 또는 고위험 승인이다. OKX 보고서는 또한 KYS 위험 평가 능력이 지속적으로 비정상 주소, 악성 토큰 및 고위험 승인을 식별하여 자금이 믹싱 및 크로스체인 채널에 진입하기 전에 위험 표시를 완료하는 데 주력한다고 강조한다.
결론: 방어선을 확인 전으로 이동하라
Drift 서명자가 확인 버튼을 누르는 순간, 모든 방어는 무의미해진다. 2026년 상반기의 대부분의 교훈은 '확인'이라는 행동 이전에 발생했다: 이해하지 못한 거래에 서명한 사람, 과도한 권한을 부여받은 시스템, 잘못된 데이터 소스를 신뢰한 팀, 충분히 정교한 위장을 믿은 사용자 등이 그 예다.
OKX가 제안한 '이해한 후 서명, 단일 장애점 회피, 검증 후 신뢰'든, SlowMist가 일관되게 강조한 '먼저 검증, 그다음 신뢰'든, 결국 같은 방향을 가리킨다: 판단을 행동이 발생하기 전으로 앞당기는 것이다. 이를 바탕으로 세 가지 체크리스트로 정리할 수 있다.
프로젝트 팀을 위한 체크리스트: 중요한 거래는 '누가 서명했는지'뿐만 아니라 '서명자가 그 결과를 이해했는지'도 확인해야 한다. 다중 서명, 컨트랙트 업그레이드, 소유자 변경, 크로스체인 구성 등의 작업은 해석 가능하고, 시뮬레이션 가능하며, 재검토 가능한 프로세스를 갖춰야 한다. 대규모 자금 유출과 권한 변경에는 타임락과 이상 경보를 설정해야 한다. 단일 RPC, 단일 검증 노드, 단일 클라우드 키, 단일 관리자 주소 등 어떤 단일 요소도 자금의 이동을 독립적으로 결정할 수 있게 해서는 안 된다. 의존성 스캔은 정기적인 프로세스에 포함되어야 하며, 자금, 권한 및 배포와 관련된 요청은 단일 채널을 통해서만 확인해서는 안 된다. 화상 회의나 친구 계정도 신원 증명이 될 수 없다.
일반 사용자를 위한 체크리스트: 이해할 수 없는 거래는 서명해서는 안 된다. 대규모 자산과 일상적인 상호작용 지갑은 분리하여 보관하고, 자주 사용하지 않는 승인은 정기적으로 취소해야 한다. 무제한 승인, Permit/Permit2 등의 작업은 특히 신중해야 한다. 대부분의 공격은 즉시 자산을 이전하지 않고, 먼저 승인을 획득한 후 기회를 노린다. 시드 프레이즈를 요구하는 모든 페이지는 사기이며, 원격 제어, 화면 공유, 익숙하지 않은 회의 소프트웨어 설치 또는 터미널 명령 실행을 요구하는 모든 요청은 먼저 확인해야 한다.
Agent 사용자 및 개발자를 위한 체크리스트: 입력 필터링, 도구 호출 샌드박스, 권한 계층화, 민감 작업에 대한 이중 확인 및 실행 전 검증은 자금을 보유할 수 있는 모든 Agent의 기본 구성이며, 선택 사항이 아니다. 시스템 프롬프트를 보안 통제 수단으로 사용해서는 안 된다. Agent가 계획을 생성하는 역할을 하고, 양보할 수 없는 규칙 시스템이 승인을 담당해야 한다.
2026년 상반기는 전반적인 보안 상황의 호전이 아니라, 공격 패러다임의 체계적인 이동이었다. 컨트랙트 코드에서 코드 외부의 사람, 인프라 및 신뢰 자체로 말이다. 합성 현실이 가능해진 시대에는 더 이상 특정 정보 하나만 검증하는 것이 아니라, 환경 자체를 검증해야 한다. 보안의 목표는 모든 참가자가 전문가가 되도록 요구하는 것이 아니라, 그들이 가장 실수하기 쉬운 지점에서 확인 전에 위험을 차단하는 것이다.
2026년 상반기에 가장 시급히 보완해야 할 것은 특정 계약이 아니라, 사람과 프로세스 그 자체입니다.
본 기고문은 투고된 내용이며, BlockBeats의 견해를 대변하지 않습니다.
BlockBeats 공식 커뮤니티에 참여하세요:
Telegram 구독 그룹:https://t.me/theblockbeats
Telegram 토론 그룹:https://t.me/BlockBeats_App
Twitter 공식 계정:https://twitter.com/BlockBeatsAsia

 관련 기사