비탈릭 부테린은 양자 위협 이론을 반복했습니다. 암호화폐의 기반이 정말로 흔들릴까요?
원제목: "양자 위협 이론이 다시 부상하다: 암호화폐의 기반이 흔들렸는가?"
원저자: Azuma, Odaily Planet Daily
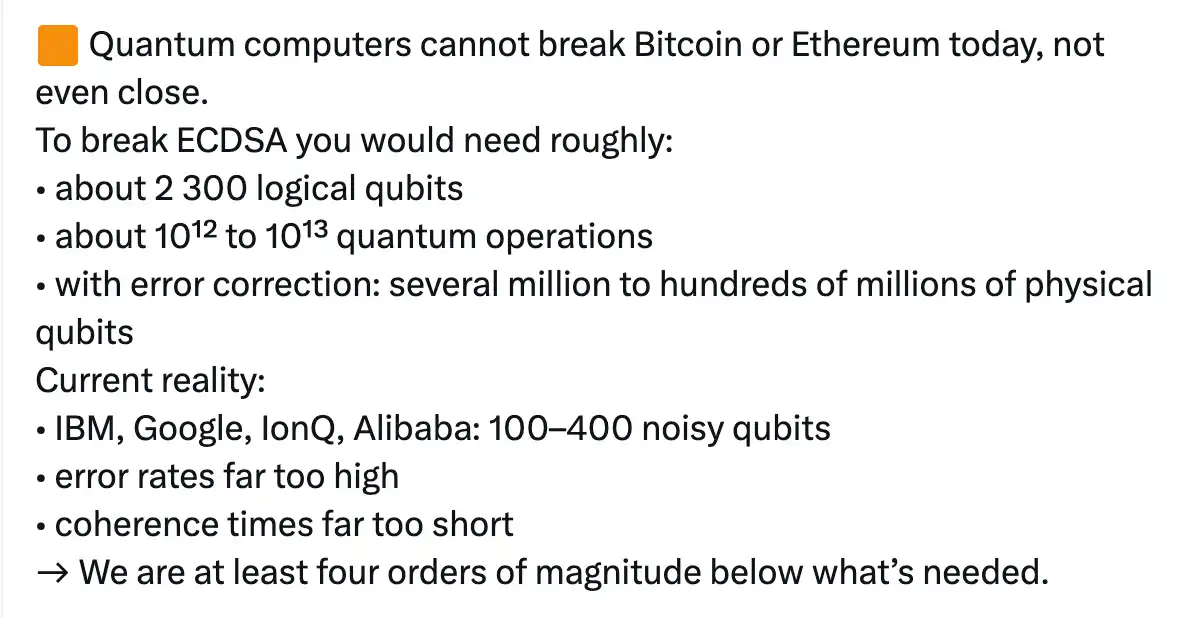
최근, 양자 컴퓨팅이 암호화폐에 미치는 위협이 인터넷에서 다시 한번 논의의 초점이 되었습니다. 이러한 관심의 재점화는 양자 컴퓨팅 및 암호화폐 업계의 여러 주요 인사들이 양자 컴퓨팅의 발전과 그 잠재적 역량에 대한 새로운 예측을 발표하면서 시작되었습니다. 먼저, 11월 13일, 양자 컴퓨팅 분야의 주요 인물이자 텍사스 대학교 양자 정보 센터 소장인 스콧 아론슨은 한 기사에서 "다음 미국 대선 전에 쇼어 알고리즘을 실행할 수 있는 내결함성 양자 컴퓨터를 보유하게 될 것이라고 생각합니다..."라고 말했습니다. 11월 19일, 이더리움 공동 창립자 비탈릭 부테린은 부에노스아이레스에서 열린 데브커넥트(Devconnect) 컨퍼런스에서 타원 곡선 암호(ECC)가 2028년 미국 대선 전에 양자 컴퓨팅에 의해 해독될 수 있다고 언급하며, 이더리움이 4년 안에 양자 저항 알고리즘으로 업그레이드할 것을 촉구했습니다. 양자 위협이란 무엇일까요? 스콧과 비탈릭의 예측을 해석하기 전에 "양자 위협"이 무엇인지 간략하게 설명해야 합니다. 간단히 말해, 암호화폐에 대한 양자 위협은 미래에 충분히 강력한 양자 컴퓨터가 현재 암호화폐를 보호하는 암호화 기반을 뚫고 보안 모델을 파괴할 가능성을 의미합니다. 현재 거의 모든 암호화폐(예: 비트코인, 이더리움)의 보안은 "비대칭 암호화"라는 기술에 의존하며, 이 기술의 가장 중요한 두 가지 구성 요소는 "개인 키"와 "공개 키"입니다. • 개인 키: 사용자가 비밀리에 보관하며 거래에 서명하고 자산 소유권을 증명하는 데 사용됩니다. • 공개 키: 개인 키에서 생성되며, 공개될 수 있으며 지갑 주소 또는 주소의 일부로 사용될 수 있습니다.암호화폐 보안의 초석은 현재 공개 키에서 개인 키를 도출하는 것이 계산적으로 불가능하다는 사실에 있습니다. 그러나 양자역학의 원리를 활용하는 양자 컴퓨팅은 특정 알고리즘(앞서 언급한 쇼어 알고리즘과 같은)을 실행하여 특정 수학 문제 해결 속도를 크게 높일 수 있으며, 이것이 바로 비대칭 암호화의 약점입니다. 쇼어 알고리즘이 무엇인지 더 자세히 설명해 보겠습니다. 여기서는 지나치게 수학적인 세부 사항은 다루지 않겠지만, 간단히 말해 쇼어 알고리즘의 핵심은 기존 컴퓨터에서는 "거의 풀 수 없는" 수학 문제를 양자 컴퓨터에서는 "비교적 쉬운" 주기적 탐색 문제로 변환하는 능력에 있습니다. 이는 기존의 "개인 키-공개 키" 암호화폐 암호화 시스템을 잠재적으로 위협할 수 있습니다. 더 쉽게 이해할 수 있는 예를 들자면, 딸기 바구니(개인 키처럼)를 잼(공개 키처럼)으로 쉽게 바꿀 수 있지만, 그 과정을 되돌려 잼을 다시 딸기로 만들 수는 없습니다. 하지만 만약 치트 코드(양자 컴퓨팅처럼)가 갑자기 등장한다면, 쇼어 알고리즘처럼 편리한 방법으로 이를 달성할 수 있을지도 모릅니다. 암호화폐의 기반이 흔들렸을까요? 만약 그렇다면 암호화폐는 파멸할 운명이 아닐까요? 당황하지 마세요. 양자 위협은 객관적으로 존재하지만, 문제는 그렇게 시급하지 않습니다. 여기에는 두 가지 주요 이유가 있습니다. 첫째, 실제 위협이 도래하기까지는 아직 시간이 있습니다. 둘째, 암호화폐는 반양자 알고리즘을 구현하도록 업그레이드될 수 있습니다. 첫째, 스콧의 예측이 2028년 선거 전에 실현된다고 해서 암호화폐의 보안을 진정으로 위협하는 것은 아닙니다. 비탈릭의 발언은 비트코인과 이더리움의 기반이 흔들릴 것이라고 말하는 것이 아니라, 단지 장기적으로 이론적인 위험을 지적하는 것입니다. 드래곤플라이의 매니징 파트너인 하시브는 양자 컴퓨팅의 새로운 일정에 대해 당황할 필요가 없다고 설명했습니다. 쇼어 알고리즘을 실행하는 것은 실제 256비트 타원 곡선 키(ECC 키)를 해독하는 것과는 다릅니다. 쇼어 알고리즘을 사용하면 숫자 하나를 분해할 수 있습니다. 그 자체로도 충분히 인상적이지만, 수백 자리의 숫자를 인수분해하려면 훨씬 더 큰 계산 규모와 엔지니어링 역량이 필요합니다. 이는 심각하게 받아들여야 할 일이지만, 시급한 일은 아닙니다.암호화폐 보안 전문가 MASTR은 더욱 명확한 수학적 답을 제공합니다. 비트코인과 이더리움과 같은 암호화폐에서 현재 사용되는 타원 곡선 서명(ECDSA)을 해독하려면 약 2,300개의 논리적 큐비트, 10¹²~10¹³개의 양자 연산, 오류 수정 후 수백만 개 또는 수억 개의 물리적 큐비트가 필요합니다. 그러나 현재 구현된 양자 컴퓨팅은 100~400개의 노이즈 큐비트만 사용하며, 오류율이 지나치게 높고 결맞음 시간이 짧습니다. 이는 이전 양자 컴퓨팅을 해독하는 데 필요한 것보다 최소 4자리가 적습니다.
두 번째 요점과 관련하여 업계 암호학자들도 양자 컴퓨팅 공격에 저항할 수 있는 새로운 포스트 양자 암호화 알고리즘(PQC)을 개발하고 있으며, 주류 블록체인은 이미 이에 대비하고 있습니다.
작년 3월, 비탈릭 부테린은 "내일 양자 공격이 발생한다면? 이더리움은 어떻게 이를 해결할 것인가?"라는 제목의 글을 썼습니다. 이 글에서 윈터니츠 서명과 STARK가 양자 위협에 대한 방어 효과를 언급하고, 비상 상황에서 이더리움을 어떻게 업그레이드할 수 있는지에 대한 구상까지 했습니다. 이더리움에 비해 비트코인은 업그레이드 구현 측면에서 유연성이 떨어질 수 있지만, 커뮤니티는 이미 Dilithium, Falcon, SPHINCS+와 같은 여러 잠재적인 알고리즘 업그레이드 솔루션을 제안했습니다. 최근 이 주제에 대한 논의가 증가함에 따라, 비트코인 OG 아담 백(Adam Back)은 양자 컴퓨팅 위협이 본격적으로 발생하기 훨씬 전에 포스트 양자 시대 암호화 표준이 구현될 수 있다고 주장했습니다. 간단히 말해, 양자 위협은 마치 멀리 매달려 있는 "마스터 키"와 같아 이론적으로 현재 모든 블록체인 잠금 장치를 해제할 수 있습니다. 그러나 잠금 장치를 개발한 사람들은 이미 이 마스터 키로는 열 수 없는 새로운 잠금 장치를 연구하기 시작했으며, 마스터 키가 완전히 개발되기 전에 모든 문의 잠금 장치를 교체할 준비를 하고 있습니다. 이것이 양자 위협에 대한 현재의 객관적인 현실입니다. 우리는 그 진행 상황을 무시할 수는 없지만, 맹목적으로 공황 상태에 빠질 필요는 없습니다. [원문 링크: https://www.odaily.news/zh-CN/post/5207672]BlockBeats 공식 커뮤니티에 참여하세요:
Telegram 구독 그룹:https://t.me/theblockbeats
Telegram 토론 그룹:https://t.me/BlockBeats_App
Twitter 공식 계정:https://twitter.com/BlockBeatsAsia

 관련 기사