Claude Opus 4.8이 45억 달러 규모의 버그를 발견했습니다. AI 시대가 해커를 대량 생산하고 있습니다.
文|Sleepy
누군가 Claude Opus 4.8을 이용해 버그를 발견했고, 그 결과 한 암호화폐의 시가총액이 45억 달러 증발했다.
사건의 발단은 보안 감사였다. Zcash는 영지식 증명을 활용해 거래 정보를 보호하는 오래된 프라이버시 네트워크로, Orchard는 이러한 프라이버시 거래 기능의 핵심 영역이다.
5월 29일, 보안 연구원 Taylor Hornby가 Shielded Labs가 의뢰한 프로토콜 감사에서 Orchard에 심각한 취약점을 발견했다. 이 취약점은 공격자가 존재하지 않아야 할 토큰을凭空 생성, 즉 '무한 발행'을 가능하게 했다.
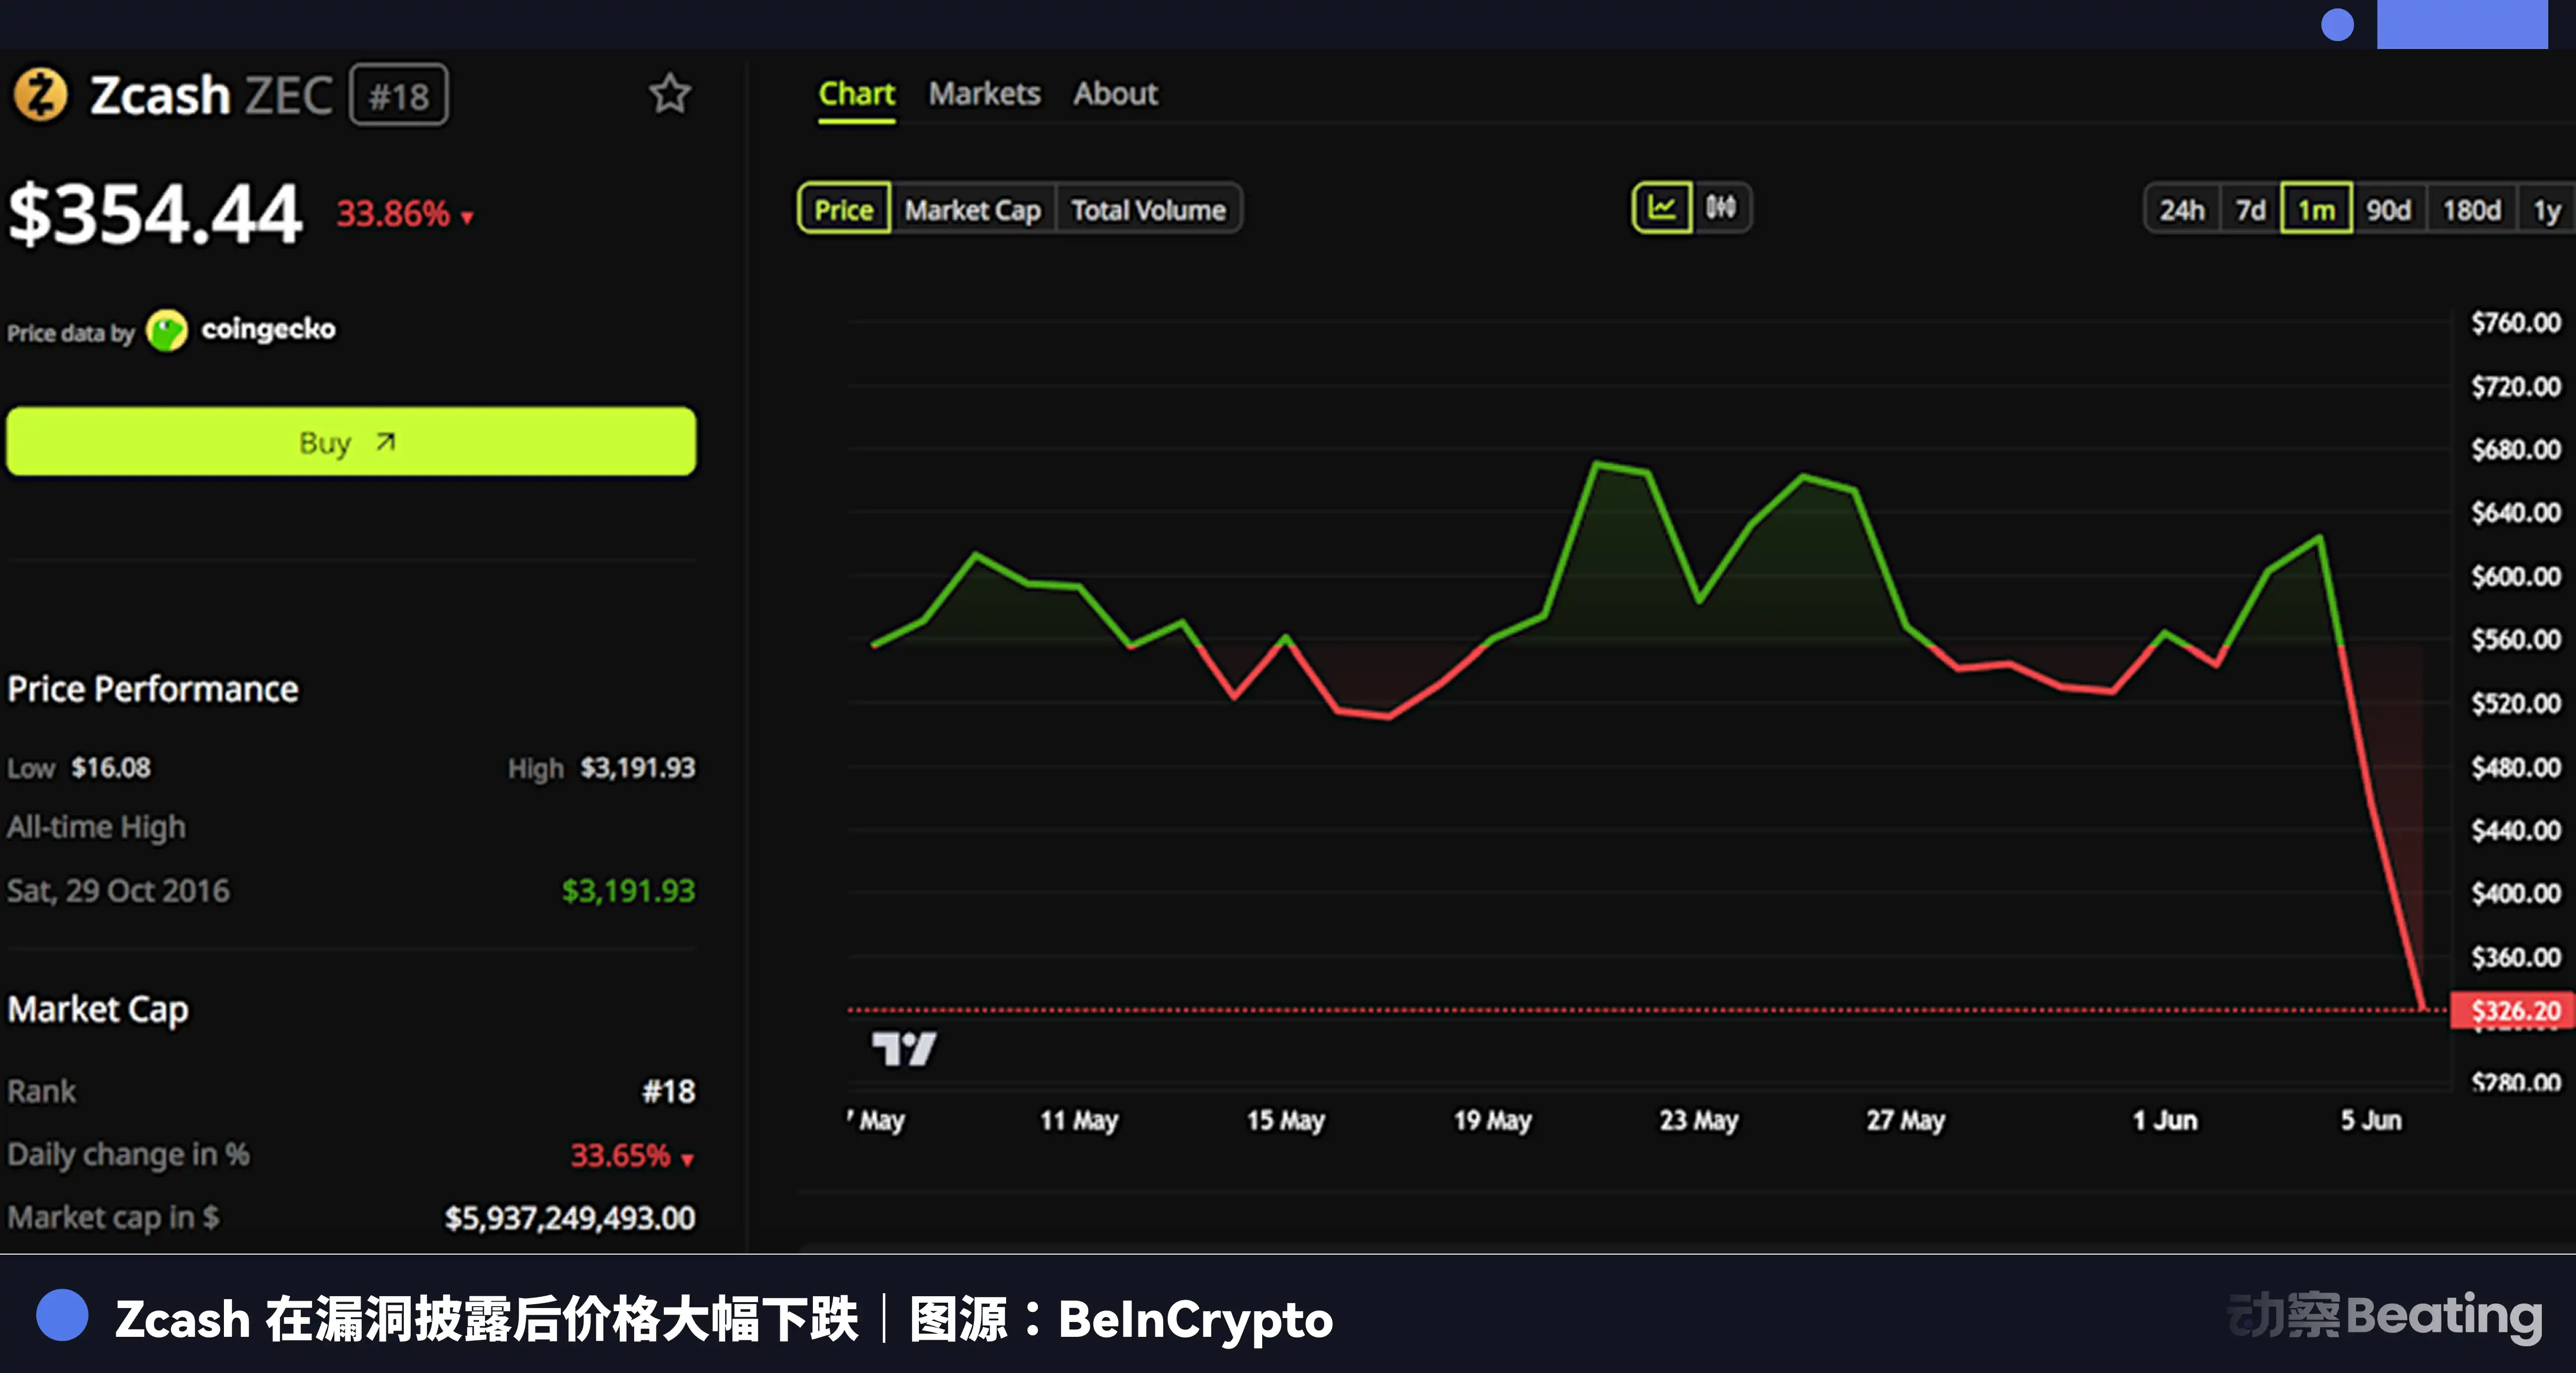
Zcash는 이후 며칠 내에 긴급 업그레이드를 진행했고, 공식적으로 취약점의 존재를 확인했지만, 이미 누군가 이를 이용해 토큰을 발행했는지는 확인할 수 없다고 밝혔다. 6월 5일 공식 성명 발표 후 Zcash는 50% 폭락했다.
Anthropic의 Opus 4.8은 5월 28일에 출시되었고, 다음 날 이 취약점이 발견되었다.
Mythos가 아닌 Opus
Zcash의 이 사건은 소름 끼칠 정도다. AI가 강력해서가 아니라, 이번에는 너무 평범하게 강력했기 때문이다.
이전까지 보안 업계가 진정으로 두려워했던 것은 Anthropic의 Claude Mythos Preview였다. 2026년 4월, Anthropic은 사이버 보안 능력 평가 결과를 발표했는데, Mythos Preview가 테스트에서 주요 운영 체제와 브라우저의 제로데이 취약점을 식별하고 악용할 수 있었으며, 일부 취약점은 10년 이상 숨겨져 있던 매우 은밀한 것들이었다. 그중 하나인 OpenBSD의 버그는 무려 27년 전으로 거슬러 올라간다.
평가에 따르면, 보안 배경이 없는 엔지니어라도 Mythos Preview를 밤새도록 원격 코드 실행 취약점을 찾도록 시킨 후, 다음 날 아침에 일어나면 완전하고 사용 가능한 공격 코드 세트를 볼 수 있었다.
이는 과거 소수만이 장기간 보유할 수 있었던 능력이, 이제는 누구나 언제든지 호출할 수 있는 서비스로 변하고 있음을 의미한다. 이러한 능력 자체에는 입장이 없으며, 차이는 누가, 무엇을 위해 사용하느냐에 달려 있다.
Anthropic도 이를 잘 알고 있다. 그래서 Project Glasswing을 시작하여 먼저 Mythos Preview를 소수의 조직에 맡겨 방어적인 보안 작업에 사용하도록 했다. 또한 이러한 수준의 모델은 모든 사람에게 공개되기 위해서는 더 강력한 보호와 더 엄격한 사용 제약이 필요하다는 점을 인정했다.
그러나 Zcash 사례에서 기술자들이 사용하는 것은 아직 잠겨 있는 Mythos가 아니라, 이미 출시되어 사용 가능하고 일반인의 작업 흐름에 들어온 Opus 4.8입니다.
AI가 보안 분야에 진입하면서 소규모 팀도 대규모 팀 수준의 감사 능력을 갖추게 되었습니다. 이는 유지보수자가 더 빠르게 버그를 찾도록 돕고, 공격자도 시스템을 더 쉽게 이해할 수 있게 만듭니다.
게다가 가장 위험한 것은 반드시 가장 강력한 모델이 아니라, 충분히 강력하고 충분히 저렴하며 충분히 보편화된 모델입니다.
모델이 보편적일수록, 이를 사용할 수 있는 사람이 많아집니다. 따라서 문제는 더 이상 AI가 취약점을 찾을 수 있는지 여부가 아니라, 모두가 찾을 수 있을 때 어떤 일이 발생하는지입니다.
버그 찾기가 대중 운동이 될 때
AI가 취약점 발견 비용을 낮추면 두 가지 현상이 나타납니다.
하나는 가짜로, 겉보기에는 그럴듯하지만 실제로는 검증되지 않은 보안 보고서가 대량으로 쏟아집니다. 다른 하나는 진짜로, 과거 시스템 깊숙이 숨겨져 전문가가 몇 주 또는 몇 달이 걸려야 찾을 수 있었던 취약점이 더 빠르게 드러나기 시작합니다.
전자는 유지보수자를 압도하고, 후자는 시스템을 무너뜨립니다. 더 골치 아픈 점은 이 두 가지가 동시에 발생한다는 것입니다.
사이버 보안은 원래 이상적인 서사가 있었습니다: 화이트햇이 취약점을 발견하고 책임감 있게 공개하며, 제조사가 수정하고, 사용자가 혜택을 받는 구조입니다.
과거에는 많은 경우 세계가 실제로 이 서사대로 움직였습니다. 하지만 AI가 '취약점 발견'의门槛을 낮추고, 누구나 공개 모델을 사용해 버그를 찾을 수 있게 되면서, 보상금을 노리거나 평판을 쌓으려는 사람들이 대거 유입되었습니다. 이들 중 많은 사람들은 단순히 프롬프트를 복사해 모델이 그럴듯한 보고서를 생성하도록 할 뿐입니다. 보고서가 반드시 진짜인 것은 아닙니다.
하지만 진위 여부와 관계없이 유지보수자는 이를 진지하게 대처해야 합니다.
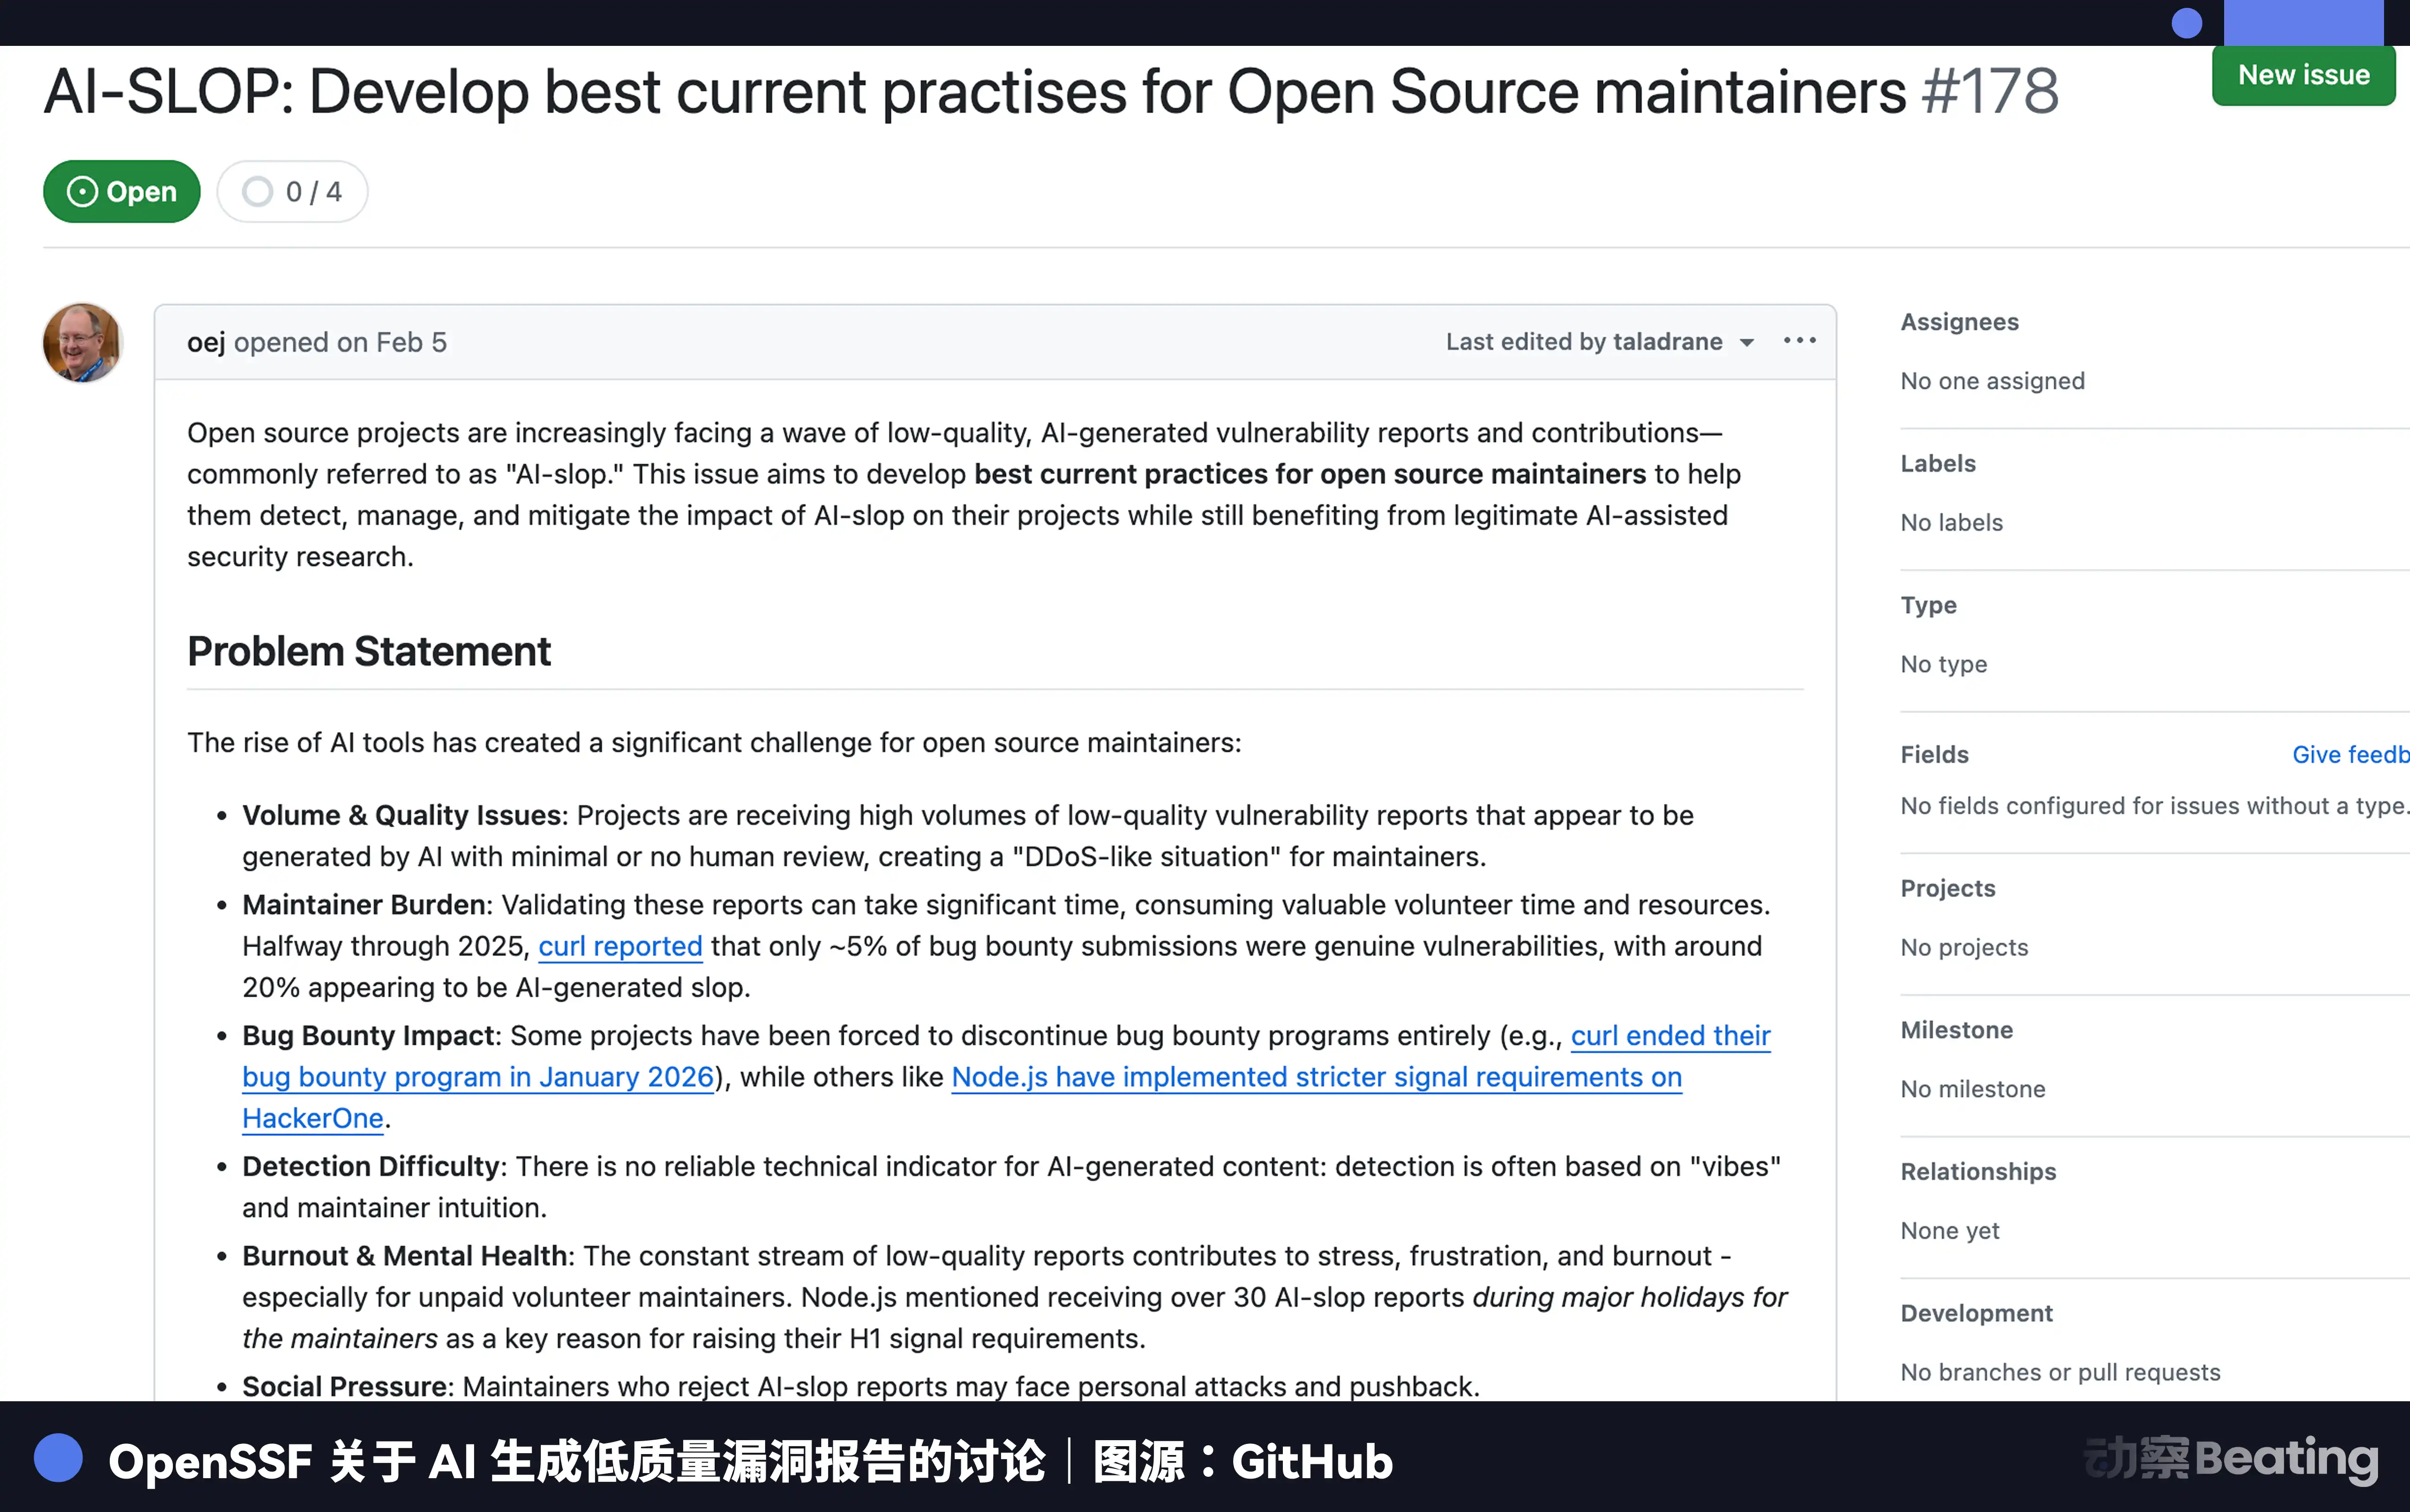
OpenSSF는 2026년 2월 'AI 쓰레기 보고서'에 관한 논의를 열어, 오픈소스 유지보수자가 저품질의 AI 생성 취약점 보고서에 어떻게 대응해야 하는지专门 연구했습니다. curl은 2025년 중반까지 보상금 제출의 약 5%만이 실제 취약점이고, 약 20%는 AI가 생성한 저품질 콘텐츠로 보인다고 보고했습니다. OpenSSF는 이러한 보고서가 DDoS와 매우 유사하지만, 공격 대상이 사람의 주의력이라고 말했습니다.
오픈소스 유지보수자는 고객센터가 아닙니다. 그들 중 많은 사람은 급여도, 보안 팀도, 교대 근무표도 없습니다. 하지만 하나의 프로젝트가 전 세계 수많은 상업 시스템을 지탱할 수 있으며, 오픈소스를 통해 막대한 비용을 절감한 기업들이 유지보수자에게 한 푼도 지불하지 않을 수 있습니다. 그러나 문제가 발생하면 모두가 돌아와 왜 일찍 수정하지 않았는지 묻습니다.
curl은 나중에 버그 바운티 프로그램을 종료했다. 사람들이 감당할 수 없었기 때문이다. 보안 보고서는 원래 방어선의 일부였지만, 보고서가 쓰레기 콘텐츠로 가득 차면 이 방어선은 오히려 그 뒤를 지키는 사람들을 갉아먹게 된다.
AI는 더 많은 사람들이 취약점 보고서를 제출할 능력을 갖추게 했지만, 더 많은 사람들이 취약점의 진위를 판단할 능력을 갖추게 하지는 못했다. 모델이 보고서를 생성할 수 있다고 해서 그 보고서를 이해할 수 있는 것은 아니며, 검증 코드를 실행할 수 있다고 해서 그 영향이 얼마나 큰지 설명할 수 있는 것도 아니다.
더 심각한 것은, 우리가 실제로 AI로 무수한 취약점을 찾을 수 있는 세상에 살고 있다는 점이다.
지금까지의 평안은 운이 좋았던 것뿐
인터넷이 주는 가장 큰 착각은, 실행되는 것은 반드시 신뢰할 수 있다는 것이다.
휴대폰으로 결제할 수 있고, 지하철에서 QR코드를 스캔할 수 있으며, 병원에서 진료 예약을 할 수 있다. 클라우드에는 심지어 10년 전 사진 한 장이 저장되어 있는데, 당신은 이미 잊었지만 클라우드는 잊지 않았다. 이런 것들이 매일 작동하기 때문에 우리는 아무 문제가 없다고 당연하게 여긴다. 기술에 대한 인간의 신뢰는 사실 대부분 신뢰라기보다는 의심하기 귀찮은 것에 가깝다.
하지만 코드는 끊임없이 증축되는 오래된 건물과 같아서, 아래에는 오래된 프로토콜과 라이브러리가 깔려 있고, 위에는 임시 요구사항과 "일단 출시하고 보자"는 것들이 쌓여 있으며, 맨 위에는 아무도 감히 삭제하지 못하는 조상 대대로 내려온 코드가 쌓여 있다. 건물의 불은 켜져 있고, 엘리베이터는 계속 오르내리며, 관리사무소도 모든 것이 정상이라고 말한다. 하지만 벽에 균열이 있는지 아무도 모른다.

Heartbleed가 대표적인 예다. OpenSSL의 취약점 하나로 공격자가 서버 메모리에서 개인 키와 비밀번호를 읽을 수 있었고, 2014년이 되어서야 발견되어 수정되었다. 그 전까지는 2년 넘게 잠복해 있었고, 당시 전 세계 활성 웹사이트의 60% 이상이 영향을 받은 서버에서 운영되고 있었다. 2년 동안 인터넷의 절반 이상이 사실상 발가벗겨져 있었지만 아무도 몰랐다.
또한 sudo의 Baron Samedit도 있다. 2021년 Qualys가 이를 공개했을 때, 이 취약점이 sudo에 거의 10년 동안 존재해 왔다고 지적했다. sudo는 Unix/Linux 세계에서 가장 흔히 사용되는 권한 도구 중 하나다.
비슷한 예는 더 많다. 이들을 함께 보면, 우리가 오늘날까지 인터넷에서 안정적으로 서핑할 수 있었던 것이 사실 꽤 운이 좋았다는 생각이 든다.
왜 이런 취약점들이 그렇게 오랫동안 발견되지 않았을까?
답은 간단하다: 취약점을 찾는 비용이 너무 높기 때문이다.
비용은 단지 돈만이 아니라 시간과 인내심도 포함된다. 코드를 읽고, 환경을 구축하고, 프로토콜을 이해하고, 경계 조건을 재현하고, 검증 코드를 작성하고, 영향 범위를 판단해야 하며, 오탐인지도 구분할 수 있어야 한다. 때로는 프로그램이 밤새 실행되어도 결과가 없고, 한 경로를 끝까지 시도해 봤자 막다른 길임을 알게 된다. 현실의 보안 연구원과 해커들은 종종 이렇게 부서진 세부 사항들과 서로를 괴롭히며 씨름한다.
과거에 많은 취약점이 오랫동안 숨겨질 수 있었던 이유는 그것들이 얼마나 신비롭기 때문이 아니라, 기꺼이 능력을 갖추고 끊임없이 찾아낼 사람이 너무 적었기 때문이다.
AI가 변화시킨 것은 바로 이 비용 구조다.
과거에는 구석구석이 너무 많았고, 손전등은 너무 적었다. 이제 손전등이 도매로 풀리기 시작했다.
하지만 같은 손전등으로 균열도 비출 수 있고, 공격할 만한 지점도 비출 수 있다. '발견'을 저렴하게 만드는 순간, 동시에 '공격'도 저렴하게 만든다. 오늘 누군가가 이를 사용해 오픈소스 프로젝트에 품질 낮은 보고서를 제출하고, 내일은 같은 방법으로 한 회사의 시스템을 스캔할 수 있다. 오늘은 버그 바운티를 노리지만, 내일은 체인 상의 자금을 노릴 수도 있다.
정상적인 인터넷 사용의 이면
실제로 사고가 터지기 전까지 우리는 '인터넷 보안'의 존재를 느끼지 못한다.
알리페이를 열고, QR코드를 스캔하고, 결제하고, 입금 완료. 전체 과정이 3초도 채 걸리지 않는다. 그 뒤에 얼마나 많은 리스크 관리 규칙, 기기 지문, 행동 인식, 블랙마켓 대응, 취약점 대응 및 비상 계획이 있는지 생각하지 않는다.
2026년 5월, Ant Group 보안 대응 센터 AntSRC는 '헌터 작전' 취약점 보상 이벤트를 진행했다. 테스트 범위는 알리페이, 화베이, 지에베이, 앤트 파이낸스, 마이뱅크, 디지털 테크놀로지, 앤트 인터내셔널 등 비즈니스를 포함했다. 결제 거래, 자금, 청구서 관련 제품의 고위험 및 심각한 취약점에 대해 최대 5배 보상을 제공하며, 최대 71,500위안에 달했다.
대기업들도 내부 팀만으로 모든 문제를 발견할 수 없다는 것을 잘 알고 있다. 따라서 외부 화이트 해커를 공식 프로세스에 포함시켜야 한다. 보안은 긴 협력 체인과 같다. 누군가 공격을 발견하고, 누군가 검증, 등급 분류, 수정, 배포를 하며, 정상 사용자에게 피해가 가지 않도록 전담 모니터링 인력도 필요하다. 이 체인에서 하나라도 끊어지면 안 된다.
알리바바 클라우드는 2025년 10월 보안 상황 보고서에서 클라우드 플랫폼이 하루 평균 고객을 위해 62억 4500만 건의 공격을 방어하고, 2만 7500개의 악성 IP를 차단했다고 밝혔다. 같은 달에 10만 2800건의 DDoS 공격을 모니터링 및 차단했으며, 최대 피크는 2100Gbps에 달했다.

우리가 평소 '정상적인 인터넷 사용'이라고 부르는 것은 사실 보안 엔지니어들이 수많은 이상 징후 속에서 우리를 위해 간신히 뚫어낸 좁은 길이다. 인터넷은 결코 조용하지 않았다.
오픈소스 유지 관리자에게는 예산도, 교대 근무표도, 비상 대응 팀도 없다. 대기업은 이런 것들을 살 수 있다. 하지만 대기업조차도 긴 인력 협력 체인을 통해서만 이상 징후를 일반 사용자가 느끼지 못할 수준으로 억제할 수 있다.
이 길고 취약한 협력 사슬은 AI가 본격적으로 개입하기 전부터 이미 포화 상태였습니다. 지금 여기에 배로 늘어난 취약점과 배로 늘어난 보고서를 쏟아부으면, 방어 쪽에 충분한 인력이 있을까요?
취약점을 찾은 후, 누가 고칠까
ISC2의 2024년 사이버보안 인력 보고서에 따르면, 전 세계 실제 현업 사이버보안 종사자는 약 550만 명으로 추산되며, 인력 부족은 480만 명에 달해 전년 대비 19% 증가했습니다. 보고서는 특히 이 '부족'이 채용 사이트에 올라온 공고 수가 아니라, 조직이 충분히 보호받기 위해 필요하다고 생각하는 인력과 실제 가용 인력 간의 차이라고 설명합니다.
이 숫자가 의미하는 바는 간단합니다. 취약점은 많고, 사람은 부족하다는 것입니다.
게다가 단순히 인원 수가 부족한 것이 아니라, 복잡한 작업을 처리할 수 있는 사람이 부족합니다. ISC2는 응답자의 67%가 소속 조직에 사이버보안 인력 부족이 있다고 답했으며, 58%는 이러한 부족이 조직을 상당한 위험에 노출시킨다고 생각한다고 밝혔습니다. 31%는 보안 팀에 신입 직원이 없고, 15%는 1~3년 경력의 주니어 직원이 없다고 답했습니다. 많은 조직이 인력 부족뿐만 아니라, 다음 세대를 양성할 파이프라인도 부족한 상황입니다.
이는 단순히 채용이 안 되는 것보다 더 심각한 문제입니다. 채용이 안 되는 것은 오늘의 문제이지만, 신입 직원이 없다는 것은 앞으로도 채용이 어렵다는 뜻입니다.
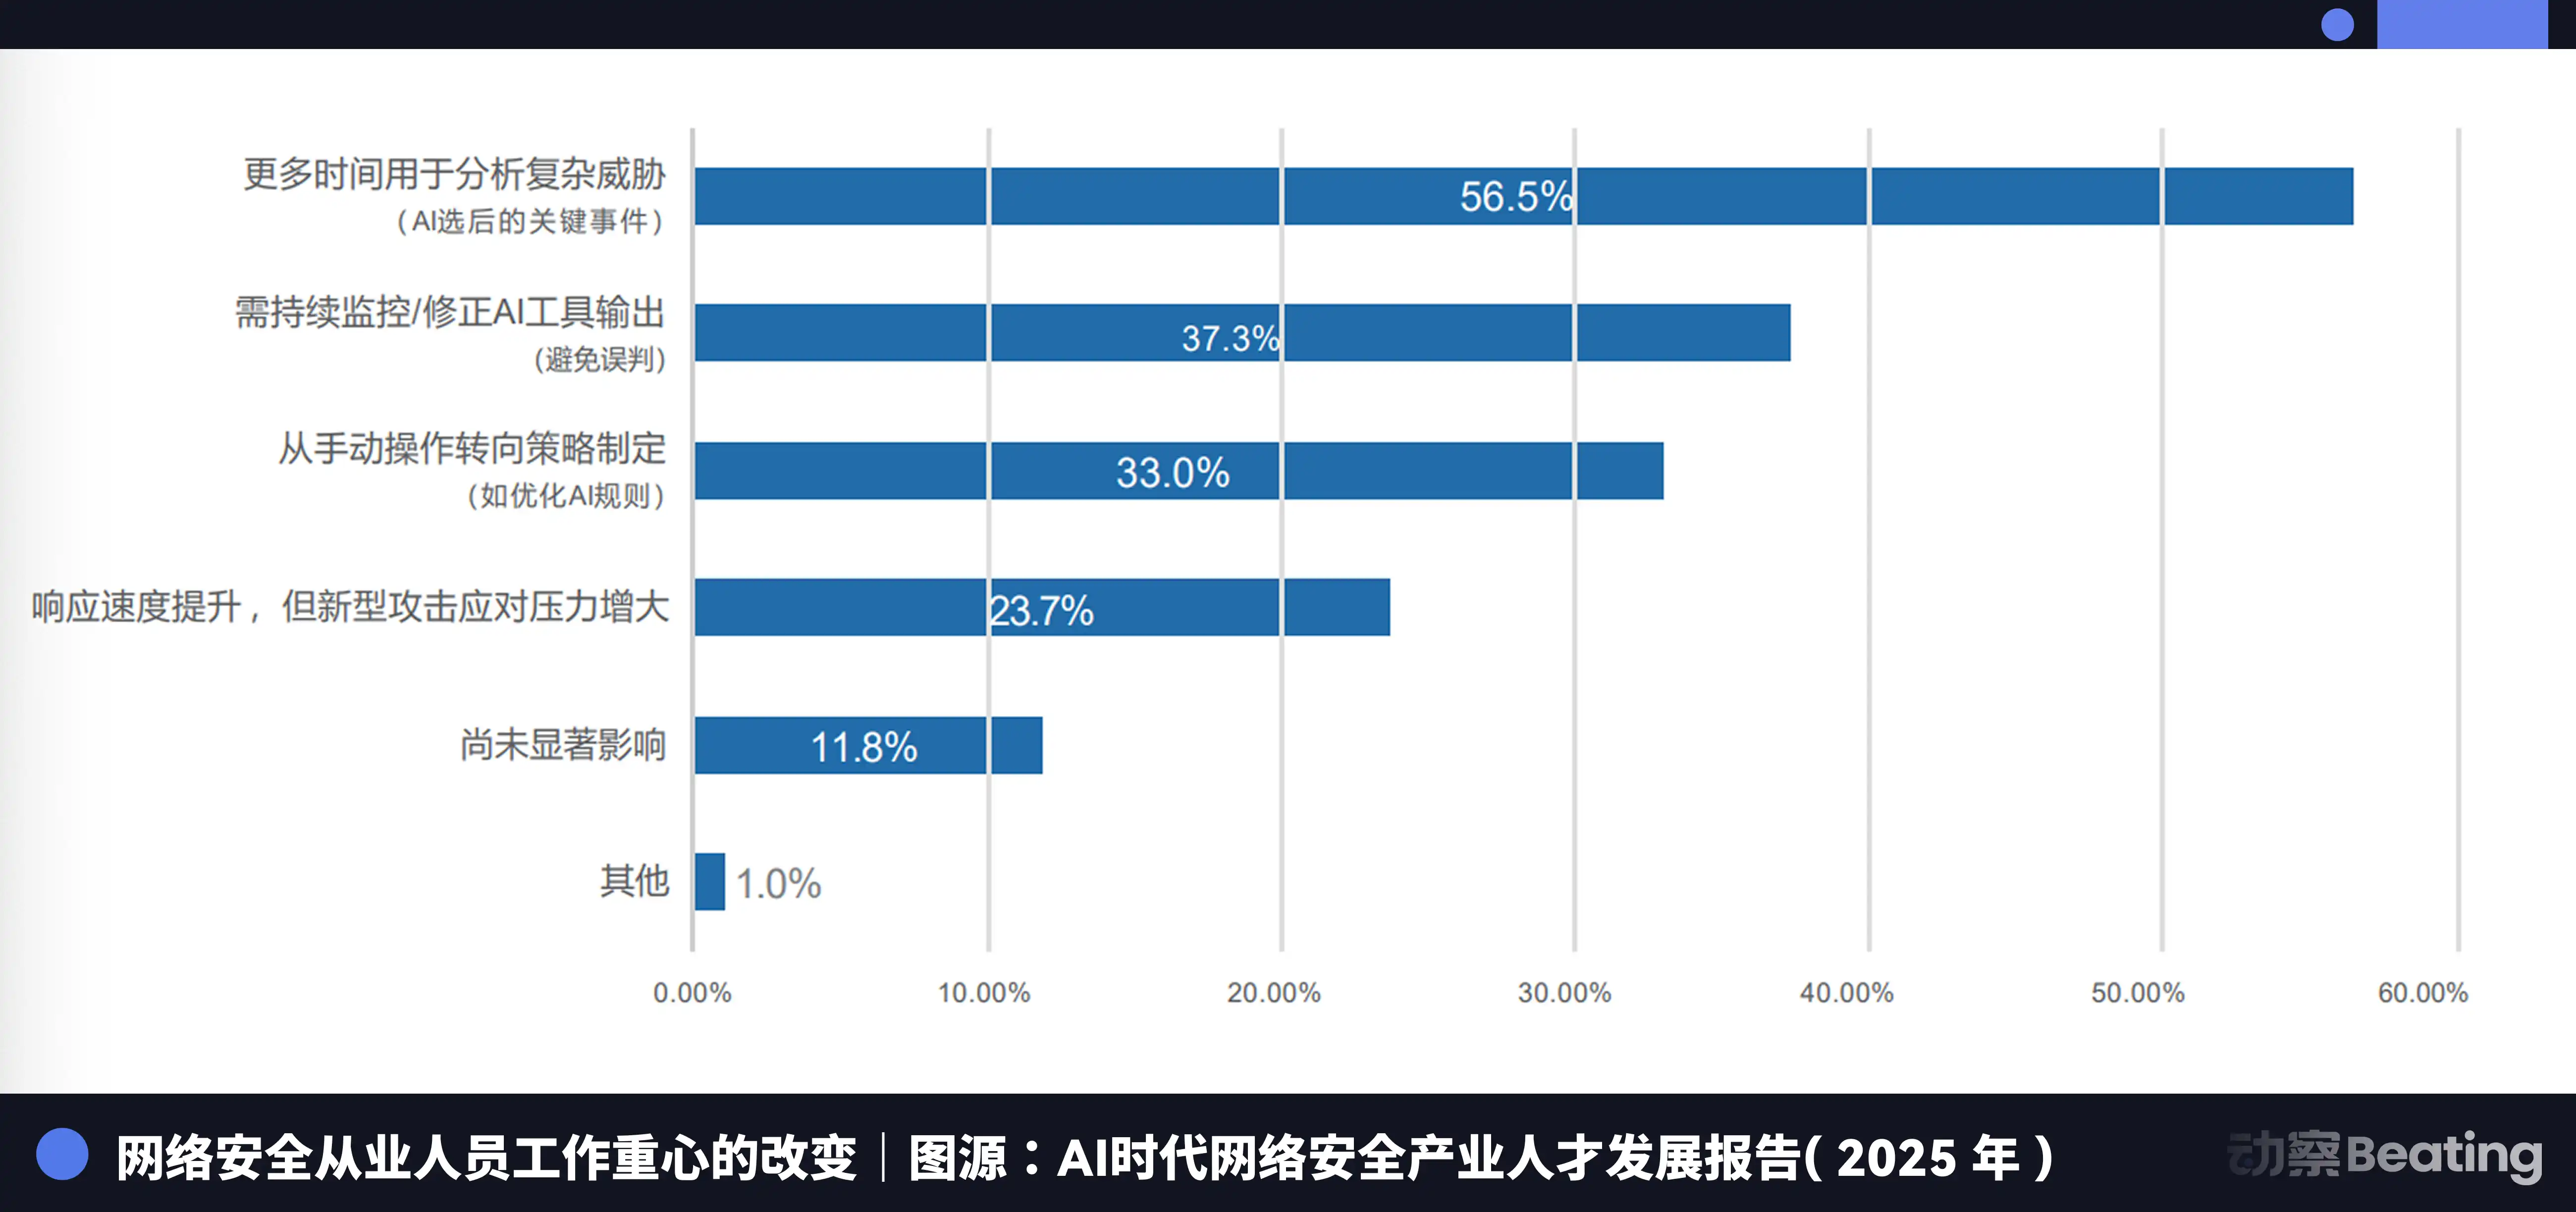
국내의 'AI 시대 사이버보안 산업 인재 발전 보고서'도 한 가지 데이터를 제시합니다. 2025년 기준, 응답한 종사자 중 46.2%가 세전 연봉 20만 위안에서 30만 위안 사이였습니다. 시장은 중견 인력에 기꺼이 비용을 지불할 의사가 있습니다. 복잡한 위협을 실제로 처리하고 사고 상황에서 판단을 내릴 수 있는 사람이 너무나 부족하기 때문입니다. 보고서는 또한 56.5%의 종사자가 AI 덕분에 복잡한 위협 분석에 더 집중하게 되었고, 33.0%는 실행 단계에서 전략 수립 단계로 역할이 전환되고 있다고 답했습니다.
이 점이 매우 중요합니다.
현재 우리에게 가장 부족한 것은, 한밤중에 취약점을 읽고 그 영향력을 판단하며, 상하류를 조율하고 패치를 작성할 수 있는 사람입니다. 보안은 결코 번뜩이는 아이디어로 해결되는 분야가 아닙니다. 그것은 더럽고 힘든 일입니다. '사이버보안'이라는 단어를 쪼개면, 그 안에는 오탐, 책임 전가, 끝없는 패치, 끝없는 회의, 그리고 새벽 3시에 당신을 깨우는 전화만이 있을 뿐입니다.
페스트균은 결코 사라지지 않았다
카뮈는 '페스트'라는 소설을 썼습니다.
이야기는 북아프리카의 평범한 작은 마을에서 시작됩니다. 전염병이 갑자기 창궐하고, 성문이 닫히며 모든 사람이 그 안에 갇힙니다. 일상은 하룻밤 사이에 산산조각 났습니다. 사람들은 처음에 공포에 떨다가, 나중에는 무감각해지고, 결국에는 익숙해집니다. 마침내 전염병이 물러가고 성문이 다시 열리며, 거리에는 다시 웃음소리가 울려 퍼집니다.
카뮈는 소설의 마지막에서 이렇게 말했다: "의학 기록에 따르면, 페스트균은 결코 완전히 죽지 않으며 사라지지도 않는다. 그들은 가구, 옷, 이불 속에서 수십 년을 생존할 수 있다. 방, 지하실, 여행 가방, 손수건, 폐지 속에서 인내심을 가지고 기다린다. 언젠가는 페스트가 다시 그의 쥐 떼를 깨워, 어떤 행복한 도시에 그들을 묻히게 하고, 사람들이 다시 재앙을 겪으며 교훈을 얻도록 할지도 모른다."
나는 항상 이 구절이 네트워크 취약점을 설명하는 데 매우 적합하다고 생각해 왔다.
취약점은 발견된 그날에야 비로소 탄생하는 것이 아니다. 그것은 이미 오래전부터 코드 속에 자리 잡고 있었고, 과거에는 아무도 그 숨소리를 듣지 못했다. 그래서 우리는 침묵을 안전으로 착각했다.
우리가 더 이상 의심하지 않을 정도로 익숙해진 일상은 모두 코드 위에서 돌아간다. 코드에는 오래된 빚이 있고, 그 빚을 서둘러 갚지 않아도 됐던 이유는 독촉하는 사람이 적었기 때문이다. AI가 등장한 후, 독촉하는 사람이 갑자기 늘어났다.
무서운 것은 단지 해커가 많아진다는 것만이 아니다. 시스템의 반대편에서는 문제를 처리하는 사람이 비례적으로 늘어나지 않았다.
이것이 바로 AI 보안 시대의 가장 고통스러운 지점이다. 능력은 스스로 확산되지만, 책임은 그렇지 않다. 취약점 하나를 발견하는 것은 점점 더 저렴해지지만, 그것을 고치는 것은 여전히 예전과 같은 비용이 든다. 파괴는 스크립트로 수없이 복제될 수 있지만, 신뢰는 오직 하나의 시스템, 하나의 팀이 천천히 다시 쌓아 올려야 한다.
AI가 하룻밤 사이에 인터넷을 파괴하지는 않을 것이다. AI가 하는 일은 마치 불을 켜는 것과 더 가깝다. 우리는 마침내 보게 된다. 디지털 생활은 결코 자동으로 돌아가는 자연 질서가 아니라, 한 집단의 사람들이 매일같이 위험을 우리가 느끼지 못할 수준으로 낮추는 노력의 결과라는 것을.
앞으로 진정으로 비싼 것은 취약점을 찾는 것이 아니다. 그것은 취약점을 하나씩 끝까지 고칠 의향이 있는 사람이 충분히 남아 있느냐 하는 것이다.
BlockBeats 공식 커뮤니티에 참여하세요:
Telegram 구독 그룹:https://t.me/theblockbeats
Telegram 토론 그룹:https://t.me/BlockBeats_App
Twitter 공식 계정:https://twitter.com/BlockBeatsAsia

 관련 기사